
Kyberturvallisuuskeskuksen viikkokatsaus – 47/2026
Tällä viikolla kerromme, miten rikolliset voivat hyödyntää kotitalouksien internetyhteyksiä toimintansa peittämiseen ja mitä keinoja kotikäyttäjillä on suojautua ilmiöltä. Lisäksi muistutamme turvallisesta verkko-ostamisesta Black Fridayn alla, nostamme esiin CRA-sääntelyn ajankohtaisia muutoksia, GovCyber Finland -seminaarin tallenteen sekä kokoamme yhteen viikon merkittävimmät haavoittuvuudet ja huijaukset.
Tällä sivulla
- Black Friday houkuttelee myös huijareita
- Voiko kotisi internetyhteys olla rikollisten käytössä?
- Jäikö GovCyber Finland 2026 väliin? Katso tallenne!
- Euroopan komissio julkaisi CRA:n soveltamisohjeen suomeksi ja jatkoi standardien valmisteluaikaa
- Ajankohtaiset huijaukset
- Haavoittuvuudet
Black Friday houkuttelee myös huijareita
Black Fridayta vietetään tänä vuonna 27. marraskuuta, mutta monet kaupat ovat käynnistäneet tarjouskampanjansa jo aiemmin. Myös verkkorikolliset pyrkivät hyödyntämään vilkasta ostoskautta.
Huijarit perustavat valeverkkokauppoja ja aitoja kauppoja jäljitteleviä sivustoja, joiden tarkoituksena on kalastella maksukorttitietoja, henkilötietoja ja verkkopankkitunnuksia. Huijaussivustoja levitetään esimerkiksi sosiaalisessa mediassa, hakukonemainoksissa ja sähköpostiviesteissä. Tekoälyn avulla huijauksista voidaan tehdä entistä uskottavampia ja sujuvammin kirjoitettuja.
Ostoskauden aikana kannattaa varautua myös verkkokauppojen ja kuljetusyritysten viestejä jäljitteleviin huijauksiin. Esimerkiksi paketin seurantaan tai toimitukseen liittyvä viesti voi sisältää linkin huijaussivustolle. Lisäksi rikolliset voivat hyödyntää varastettuja käyttäjätunnuksia ja salasanoja verkkokauppojen asiakastileille kirjautumisessa.
Vinkkejä turvalliseen verkko-ostamiseen
- Älä anna kiireen tai poikkeuksellisen hyvän tarjouksen hämätä.
- Tarkista verkkokaupan verkko-osoite ja luotettavuus ennen ostamista.
- Siirry verkkokauppaan tai kuljetusyrityksen palveluun virallisten verkkosivujen kautta, älä viestien linkeistä.
- Käytä eri palveluissa yksilöllisiä salasanoja ja ota käyttöön monivaiheinen tunnistautuminen.
- Älä luovuta pankkitunnuksia tai maksukorttitietoja epäilyttävillä sivustoilla.
Jos tarjous vaikuttaa liian hyvältä ollakseen totta, siihen kannattaa suhtautua varauksella. Huolellinen harkinta on paras suoja myös Black Friday -ostoksilla.
Voiko kotisi internetyhteys olla rikollisten käytössä?
Tavallisen kotitalouden internetyhteys voi päätyä rikollisten käyttöön ilman, että asukas huomaa asiaa. Kyse on residential proxy -ilmiöstä, jossa rikolliset käyttävät kotitalouksien internetyhteyksiä oman verkkoliikenteensä välittämiseen ja alkuperänsä peittämiseen. Rikollisia kiinnostavat tavallisten kotikäyttäjien laitteet, joiden avulla oma verkkoliikenne saadaan näyttämään tavalliselta kuluttajaliikenteeltä.
Mistä on kyse?
Residential proxy -verkossa verkkoliikenne ohjataan tavallisten kotitalouksien internetyhteyksien kautta. Rikollinen voi esimerkiksi käyttää toisessa maassa sijaitsevaa kotitalouden internetyhteyttä, jolloin verkkopalvelulle näyttää siltä, että yhteys tulee tavalliselta kotikäyttäjältä. Erilaisilla välityspalveluilla on myös laillisia käyttötarkoituksia, mutta rikolliset hyödyntävät niitä toimintansa peittämiseen. Peitellyn toiminnan kautta voidaan esimerkiksi yrittää murtautua käyttäjätileille, levittää haittaohjelmia ja toteuttaa palvelunestohyökkäyksiä.
Miten oma laite voi joutua osaksi välitysverkkoa?
Kotitalouksien laitteita voidaan liittää välitysverkkoihin esimerkiksi haitallisia ohjelmia sisältävien sovellusten tai laitteiden tietoturva-aukkojen avulla. Kohteena voivat olla esimerkiksi reitittimet, älytelevisiot ja suoratoistolaitteet. Myös ilmaisiin VPN-palveluihin, peleihin tai muihin sovelluksiin voi sisältyä toimintoja, jotka välittävät käyttäjän internetliikennettä muiden käyttöön. Käyttäjän voi olla vaikea havaita mihin kaikkeen hän antaa suostumuksensa.
Oman laitteen osoitteen näkyminen epäilyttävässä verkkoliikenteessä ei tarkoita, että kotitalouden asukas olisi syyllistynyt rikokseen. Laitteen luvaton käyttö voi kuitenkin aiheuttaa tietoturvariskejä ja johtaa esimerkiksi siihen, että verkkopalvelut rajoittavat kyseisen laitteen käyttöä.
Ilmiön laajuutta kuvaa maaliskuussa 2026 alas ajettu SocksEscort-välityspalvelu. Europolin mukaan sen toiminnassa oli hyödynnetty yli 369 000 reititintä ja muuta internetiin yhdistettyä laitetta 163 maassa. Laitteiden omistajat eivät välttämättä tienneet niiden olevan osa rikollista verkostoa.
Miten voin suojautua?
Omaa kotiverkkoa voi suojata muutamalla yksinkertaisella toimenpiteellä:
- Päivitä säännöllisesti reitittimet, puhelimet, tietokoneet ja muut internetiin yhdistetyt laitteet.
- Lataa sovellukset vain luotettavista lähteistä ja tarkista niiden käyttöoikeudet.
- Suhtaudu varauksella ilmaisiin VPN-palveluihin ja sovelluksiin, jotka lupaavat rahaa internetyhteyden jakamisesta.
- Vältä tuntemattomien valmistajien suoratoistolaitteita.
- Vaihda reitittimen oletussalasana ja käytä vahvoja, yksilöllisiä salasanoja.
Mitä tehdä, jos epäilen laitteeni olevan osa välitysverkkoa?
- Jos epäilet laitteesi joutuneen rikollisten käyttöön, tarkista kotiverkkoon yhdistetyt laitteet ja poista tuntemattomat tai tarpeettomat sovellukset. Irrota epäilty laite internetistä ja tarkista sen päivitykset. Tarvittaessa ota yhteyttä laitteen valmistajaan tai internetoperaattoriisi.
- Jos epäilet käyttäjätunnustesi joutuneen vääriin käsiin, vaihda salasanat ja ota käyttöön monivaiheinen tunnistautuminen.
Voit ilmoittaa asiasta myös Kyberturvallisuuskeskukselle. Jos epäilet joutuneesi rikoksen uhriksi, tee rikosilmoitus poliisille.
Jäikö GovCyber Finland 2026 väliin? Katso tallenne!
GovSec Cyber Finland 2026-seminaari keräsi lokakuussa salin täyteen kyberturvallisuudesta kiinnostunutta yleisöä. Seminaarin tallenne on nyt katsottavissa Traficomin YouTube-kanavalla.
Päivän aikana kuulimme huippuasiantuntijoiden näkökulmia kyberturvallisuuden ajankohtaisista ilmiöistä. Puheenvuoroissa käytiin läpi muun muassa kvanttisiirtymää, uhkakentän muutoksia ja kybervakoilua.
Tapahtuman järjestivät Traficom, Huoltovarmuuskeskus sekä Kyberturvallisuuden tutkimuksen, kehityksen ja innovaatioiden Suomen kansallinen koordinointikeskus (NCC-FI).
Euroopan komissio julkaisi CRA:n soveltamisohjeen suomeksi ja jatkoi standardien valmisteluaikaa
Euroopan komissio on julkaissut kyberkestävyyssäädöksen (Cyber Resilience Act, CRA, asetus (EU) 2024/2847) soveltamisohjeen kaikilla EU:n virallisilla kielillä. Ohjeistus auttaa yrityksiä ja muita toimijoita tulkitsemaan säädöksen vaatimuksia ja valmistautumaan niiden käytännön toimeenpanoon.
Soveltamisohje tarjoaa tukea muun muassa säädöksen soveltamisalan, kyberturvallisuusvaatimusten, haavoittuvuuksien hallinnan ja ilmoitusvelvollisuuksien ymmärtämiseen. Suomenkielinen versio helpottaa vaatimuksiin perehtymistä kotimaisille toimijoille.
Lisäksi komissio on hyväksynyt muutoksen CRA:n standardointipyyntöön, jonka myötä tiettyjen standardien valmisteluun myönnetään kolme kuukautta lisäaikaa. Tärkeiden ja kriittisten tuoteluokkien tuotekohtaisten standardien uusi määräaika on 31.1.2027. Lisäajan tavoitteena on varmistaa standardien laadukas valmistelu ja tukea säädöksen tehokasta toimeenpanoa.
Standardien valmisteluun myönnetty lisäaika ei kuitenkaan siirrä CRA:n lakisääteisten velvoitteiden soveltamisen alkamista. Yritysten on tärkeää jatkaa valmistautumista ja huomioida kyberturvallisuusvaatimukset tuotteiden suunnittelussa ja kehityksessä.
Ajankohtaiset huijaukset
Tässä koosteessa kerromme kuluneen viikon aikana Kyberturvallisuuskeskukselle ilmoitetuista huijauksista.
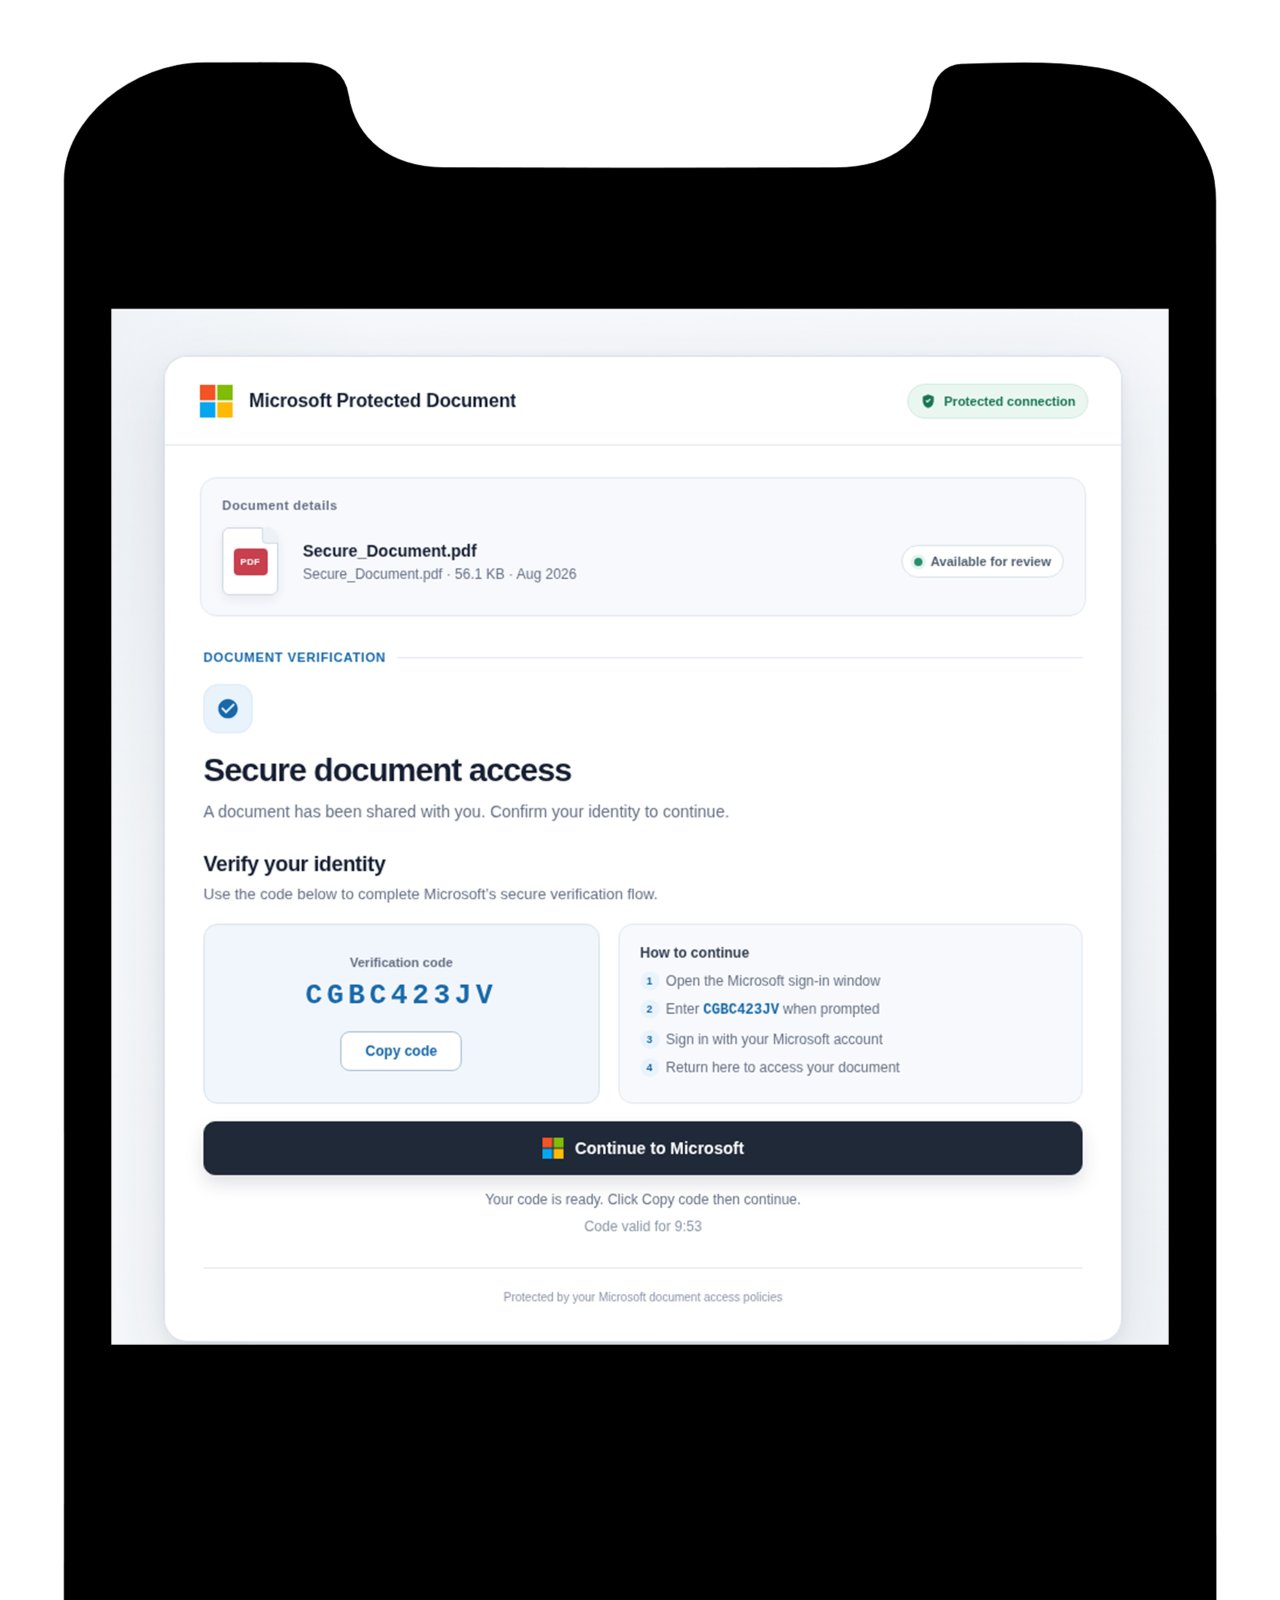
Esimerkki Microsoftin palvelua jäljittelevästä huijaussivusta, jolla käyttäjää houkutellaan tunnistautumaan asiakirjan avaamista varten.
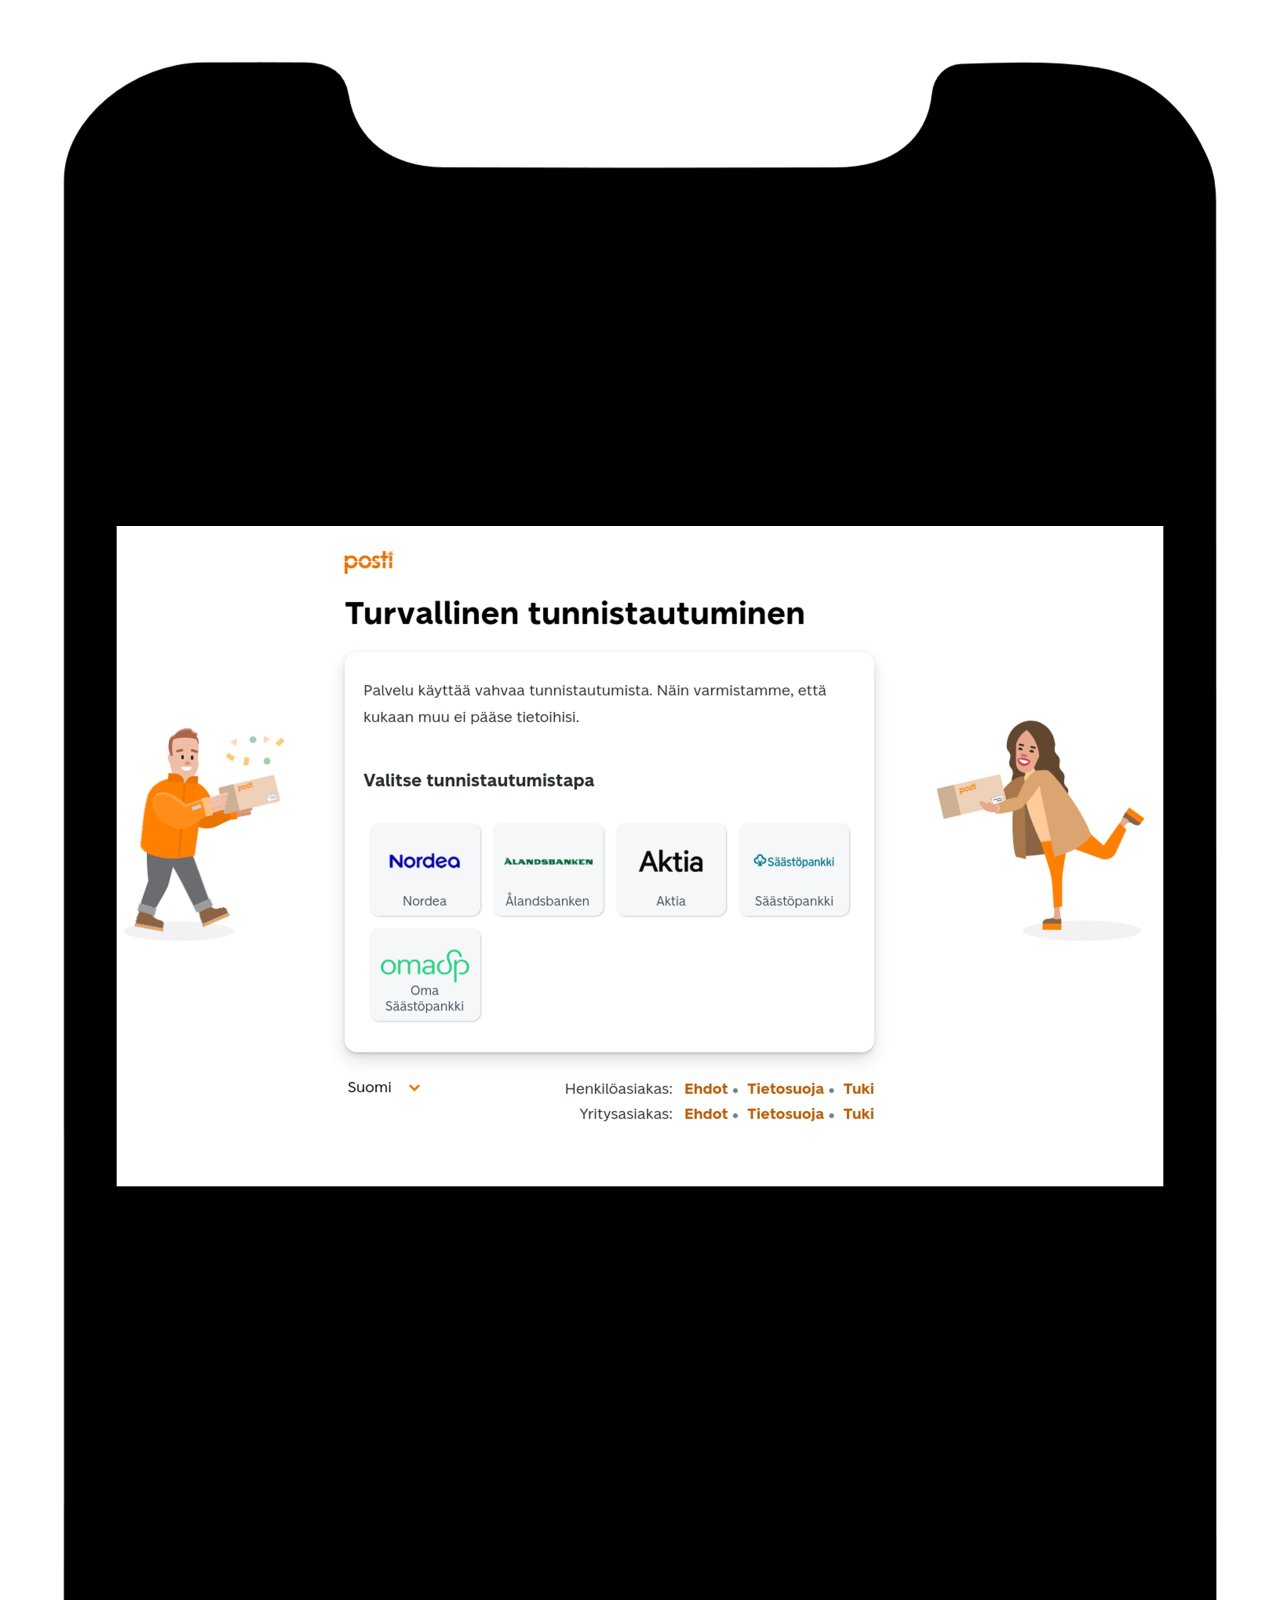
Esimerkki Postin palvelua jäljittelevästä huijaussivusta, jolla käyttäjää pyydetään tunnistautumaan verkkopankkitunnuksilla.
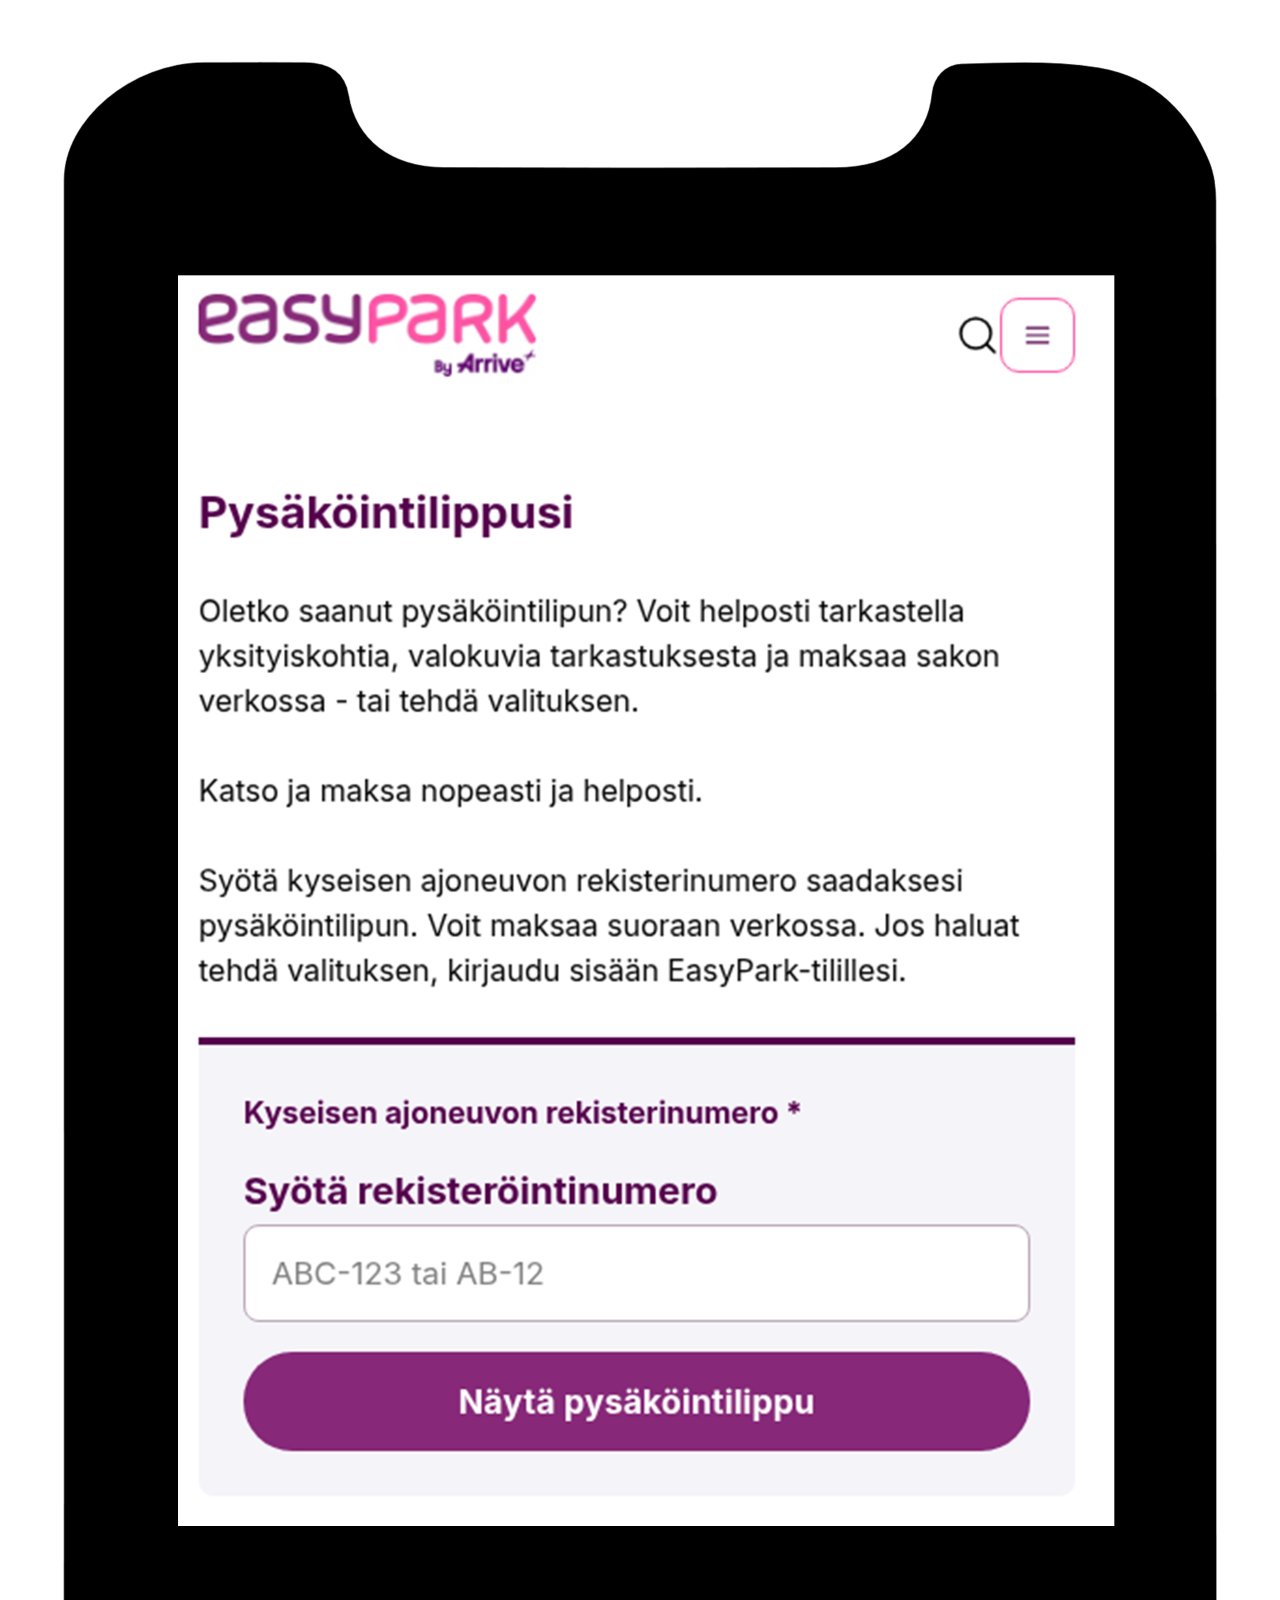
Esimerkki pysäköintimaksuun liittyvästä huijaussivusta, jossa käyttäjää pyydetään syöttämään ajoneuvon rekisterinumero.
Haavoittuvuudet
CVE: CVE-2026-123634, CVE-2026-123007, CVE-2026-121810, CVE-2026-123633, CVE-2026-118899, CVE-2026-113425, CVE-2026-120993, CVE-2026-125283, CVE-2026-120967, CVE-2026-12364086144
CVSS: 9.2 (CVSS 4.0, kriittinen)
Mikä: Kriittinen haavoittuvuus NGINX-tuotteiden HTTP/2-toteutuksissa
Tuote: NGINX Open Source (versiot ennen 1.30.7, 1.31.9), NGINX Plus (versiot ennen 37.0.8.1, 37.3.0.1), muut näitä NGINX sovelluksia käyttävät tuotteet
Korjaus: Asenna päivitys tai poista HTTP/2 käytöstä välittömästi
CVE: CVE-2026-114938, CVE-2026-11439, CVE-2026-114940, CVE-2026-114941, CVE-2026-114942, CVE-2026-114943, CVE-2026-114944, CVE-2026-114945, CVE-2026-114946, CVE-2026-114947, CVE-2026-86144
CVSS: 8.1 (CVSS 3.1, korkea)
Mikä: Kriittisiä haavoittuvuuksia OpenJDK:ssa
Tuote: Java
Korjaus: Päivitä Java haavoittuvuudet korjaavaan versioon viipymättä tai ota käyttöön haavoittuvuuden rajoituskeinot
Tutustu viikkokatsauksiin
Tämä on Kyberturvallisuuskeskuksen viikkokatsaus (raportointijakso 13.11.-19.11.2026). Viikkokatsauksessa jaamme tietoa ajankohtaisista kyberilmiöistä. Viikkokatsaus on tarkoitettu laajalle yleisölle kyberturvallisuuden ammattilaisista tavallisiin kansalaisiin.