Kyberturvallisuuskeskuksen viikkokatsaus – 44/2026
Viikon nostoissa varoitamme videopuheluista, joissa rikolliset esiintyvät poliiseina ja pankkien edustajina. Organisaatioita muistutamme Brotli- ja Node.js-haavoittuvuuksien riskeistä. Viikkoon mahtui myös hyviä uutisia: Tekstiviestien uusi Roskaposti-merkintä vaikeuttaa huijauksia.
Tällä sivulla
- Google Meet -videopuheluissa esiinnytään poliisina ja pankkien edustajina
- Roskaposti-merkintä tulee tekstiviesteihin ja vaikeuttaa huijareiden esiintymistä tuttuna lähettäjänä
- Brotli- ja Node.js-haavoittuvuudet voivat altistaa verkkopalvelut ja verkon reunalaitteet tietomurroille
- Tietoturvan suunnannäyttäjä -tunnustus OP Pohjolan Tuomas Kaijaselle
- Ajankohtaiset huijaukset
Google Meet -videopuheluissa esiinnytään poliisina ja pankkien edustajina
Kyberturvallisuuskeskukselle on viime viikkoina ilmoitettu enenevissä määrin huijauspuheluita, joissa on esiinnytty muun muassa Poliisin tai pankkien nimissä. Huijauspuheluita on soitettu Google Meet -videopuhelupalvelun välityksellä, mikä poikkeaa tavanomaisista puhelimitse tehdyistä huijauspuheluista. Huijarit voivat käyttää tunnettujen poliisien kasvoja, ja tapauksissa epäillään hyödynnetyn myös deepfake-teknologiaa.
Rikolliset pyrkivät hankkimaan uhrien pankkitunnuksia, maksukorttitietoja ja muita henkilötietoja. Uhria voidaan painostaa uhkaamalla esimerkiksi tilien sulkemisella, pidätyksellä tai maasta karkottamisella. Pankkien nimissä tehdyissä huijauksissa voidaan puolestaan väittää, että tilillä on epäilyttävää toimintaa tai että varojen turvaaminen edellyttää välittömiä toimenpiteitä. Kiireen ja pelon avulla uhri yritetään saada luovuttamaan tietonsa tai siirtämään rahaa rikollisille.
Viranomaiset tai pankit eivät pyydä pankkitunnuksia tai tunnistautumiskoodeja puhelimessa, eivätkä kehota siirtämään varoja rikollisen ilmoittamalle turvatilille.
Jos saat epäilyttävän puhelun, katkaise se. Älä näytä soittajan pyytämiä tietoja tai asiakirjoja kameralle. Voit varmistaa yhteydenoton aitouden soittamalla itse organisaation viralliseen puhelinnumeroon. Google Meetissä tuntemattomien puheluita voi rajoittaa sallimalla yhteydenotot vain omilta yhteystiedoilta.
Jos olet luovuttanut pankkitunnuksesi tai maksutietojasi, ota välittömästi yhteyttä pankkiisi ja tee rikosilmoitus poliisille. Havainnosta voi tehdä ilmoituksen myös Kyberturvallisuuskeskukselle.
Roskaposti-merkintä tulee tekstiviesteihin ja vaikeuttaa huijareiden esiintymistä tuttuna lähettäjänä
Operaattorien on 2.11.2026 alkaen muutettava viestin lähettäjätunnus muotoon "Roskaposti" tai estettävä tekstiviesti, jos viestin lähettäjällä ei ole vahvistettua käyttöoikeutta lähettäjätunnukseen. "Roskaposti" näkyy tällöin viestin lähettäjän nimenä. Muutos vaikeuttaa huijareiden mahdollisuuksia esiintyä tekstiviesteissä esimerkiksi viranomaisina, yrityksinä tai muina luotettuina toimijoina. Muutos ei vaikuta yksityishenkilöiden välisiin tekstiviesteihin.
Jos lähettäjän oikeutta käyttämäänsä tunnukseen ei ole voitu vahvistaa, operaattori voi toimittaa viestin vastaanottajalle lähettäjätunnuksella "Roskaposti". Merkintä on vastaanottajalle merkki siitä, että viestin luotettavuus kannattaa arvioida tavallista huolellisemmin.
Erityistä varovaisuutta kannattaa noudattaa, jos viestissä:
• pyydetään avaamaan linkki
• kehotetaan toimimaan kiireellisesti
• pyydetään henkilötietoja, pankkitietoja tai tunnuksia
• luvataan etuja tai palkintoja vastineeksi tietojen antamista vastaan.
Kaikki Roskaposti-merkinnällä saapuvat viestit eivät kuitenkaan ole huijausyrityksiä ja myös ulkomaiset organisaatiot voivat edelleen lähettää suomalaisille viestejä käyttämällä omaa paikallista lähettäjätunnustaan. Kaikkia näitä tunnuksia ei kuitenkaan ole luvitettu Liikenne- ja viestintävirasto Traficomin määräyksen mukaisesti, jolloin viesti voi saapua tunnuksella "Roskaposti". Traficom muistuttaa, että varovaisuus on paras suoja huijauksia vastaan. Jos viesti herättää epäilyksiä, älä klikkaa linkkejä tai anna henkilötietojasi ennen lähettäjän varmistamista.
Brotli- ja Node.js-haavoittuvuudet voivat altistaa verkkopalvelut ja verkon reunalaitteet tietomurroille
Brotli-pakkauskirjaston haavoittuvuudet voivat aiheuttaa häiriöitä tai palveluiden kaatumisia ja vakavimmillaan mahdollistaa koodin suorittamisen. Riski koskee haavoittuvia Node.js-versioita sekä muita ohjelmistoja, jotka hyödyntävät samaa kirjastoa ja käsittelevät ulkopuolelta tulevaa pakattua dataa.
Mahdollisia vaikutuskohteita ovat verkkopalvelimet, sovellusrajapinnat ja verkon reunalaitteet, kuten palomuurit ja kuormantasaajat. Muun muassa Fortinetin, Citrixin ja Palo Alto Networksin tuotteiden haavoittuvuudet on arvioitava valmistajien tuotekohtaisten tietoturvatiedotteiden perusteella. Brotli-tuen olemassaolo ei yksin tarkoita, että tuote olisi haavoittuva.
Organisaatioiden tulee kartoittaa käytössä olevat Node.js-versiot ja verkon reunalaitteiden ohjelmistot, tarkistaa valmistajien ohjeet sekä asentaa saatavilla olevat tietoturvapäivitykset viipymättä. Jos päivityksiä ei voida asentaa heti, altistumista tulee rajoittaa valmistajan ohjeiden mukaisesti. Lisäksi julkisiin palveluihin kohdistuvaa poikkeavaa liikennettä on syytä seurata.
Selvitä käytössä olevien ohjelmistojen ja laitteiden haavoittuvuus tuotekohtaisesti ja huolehdi tarvittavista korjauksista. Yhteisen ohjelmistokomponentin haavoittuvuus voi vaikuttaa useisiin tuotteisiin, mutta todellinen riski riippuu niiden toteutuksesta ja versiosta.
Tietoturvan suunnannäyttäjä -tunnustus OP Pohjolan Tuomas Kaijaselle
Liikenne- ja viestintävirasto Traficomin jakaman Tietoturvan suunnannäyttäjä -tunnustuksen sai tänä vuonna OP Pohjolan Principal IT Security Specialist Tuomas Kaijanen.
Tuomas Kaijasen sinnikäs työ on tuottanut pankkihuijausten torjuntaa tehostavan yhteistyömallin, jonka avulla pankit, teleoperaattorit ja viranomaiset ovat onnistuneet merkittävästi vähentämään pankkitunnuskalastelun uhrimääriä. Pilotointivaihe saatiin päätökseen huhtikuussa 2025 ja seuraavaksi uutta mallia kehitetään kansalliseksi ratkaisuksi, josta hyötyy koko yhteiskunta.
Tietoturvan suunnannäyttäjä -tunnustus jaettiin 29.10.2026 GovCyber Finland 2026 -seminaarissa. Seminaarin tallenne tulee myöhemmin katsottavaksi Traficomin YouTube-kanavalle.
Ajankohtaiset huijaukset
Tässä koosteessa kerromme kuluneen viikon aikana Kyberturvallisuuskeskukselle ilmoitetuista huijauksista.
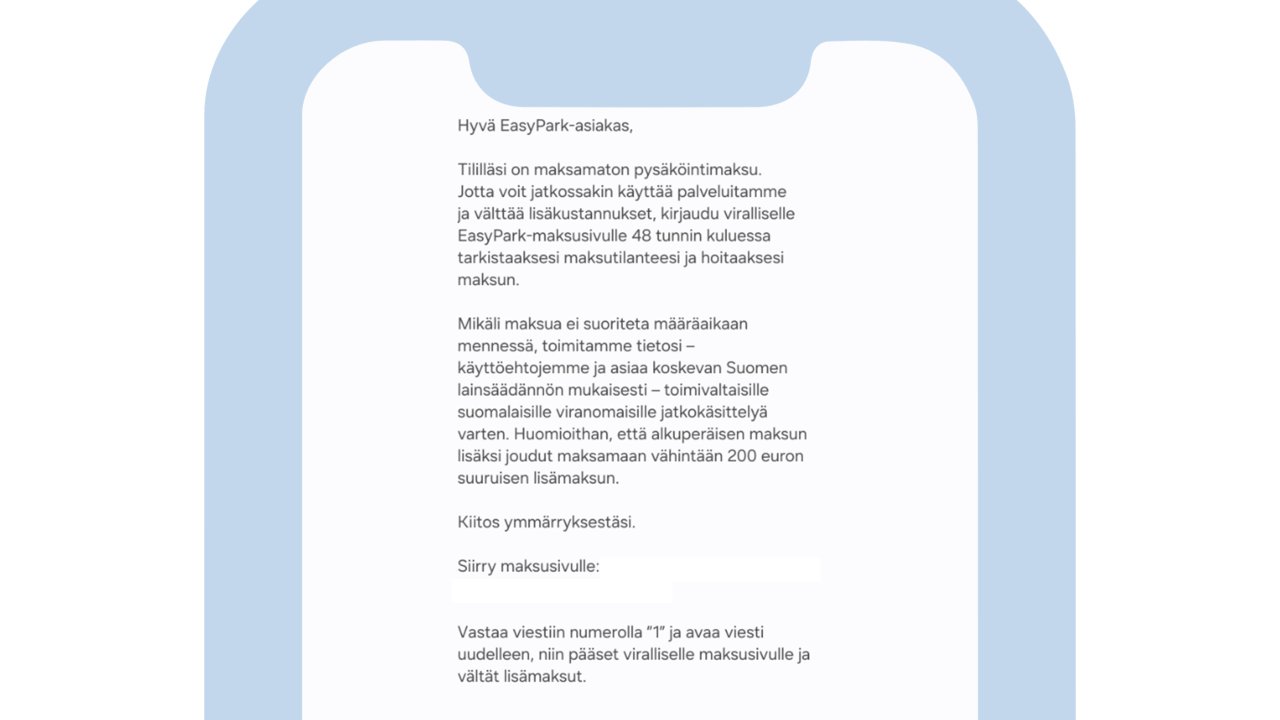
Esimerkki EasyParkin nimissä lähetetystä huijausviestistä, jossa vastaanottajaa painostetaan maksamaan väitetty pysäköintimaksu kiireellisesti.
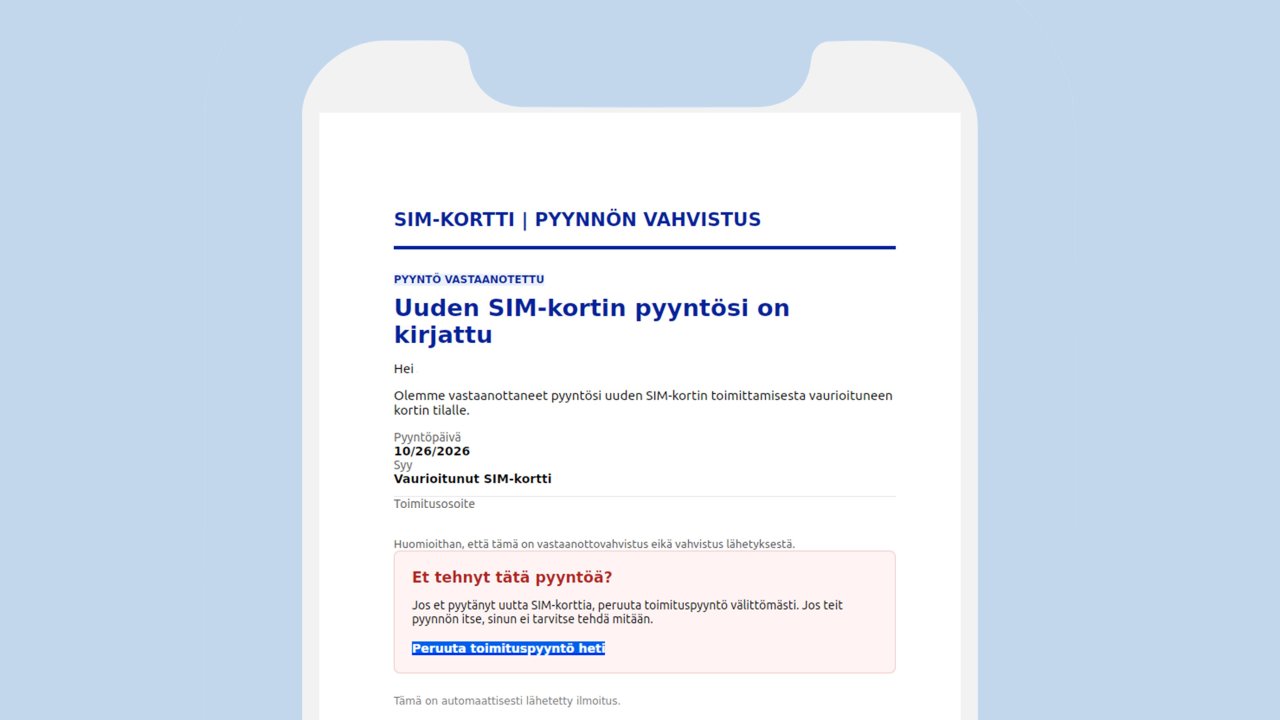
Esimerkki SIM-kortin vaihtoon liittyvästä huijausviestistä, jossa vastaanottajaa pyritään houkuttelemaan klikkaamaan linkkiä vedoten luvattomaan SIM-korttitilaukseen.
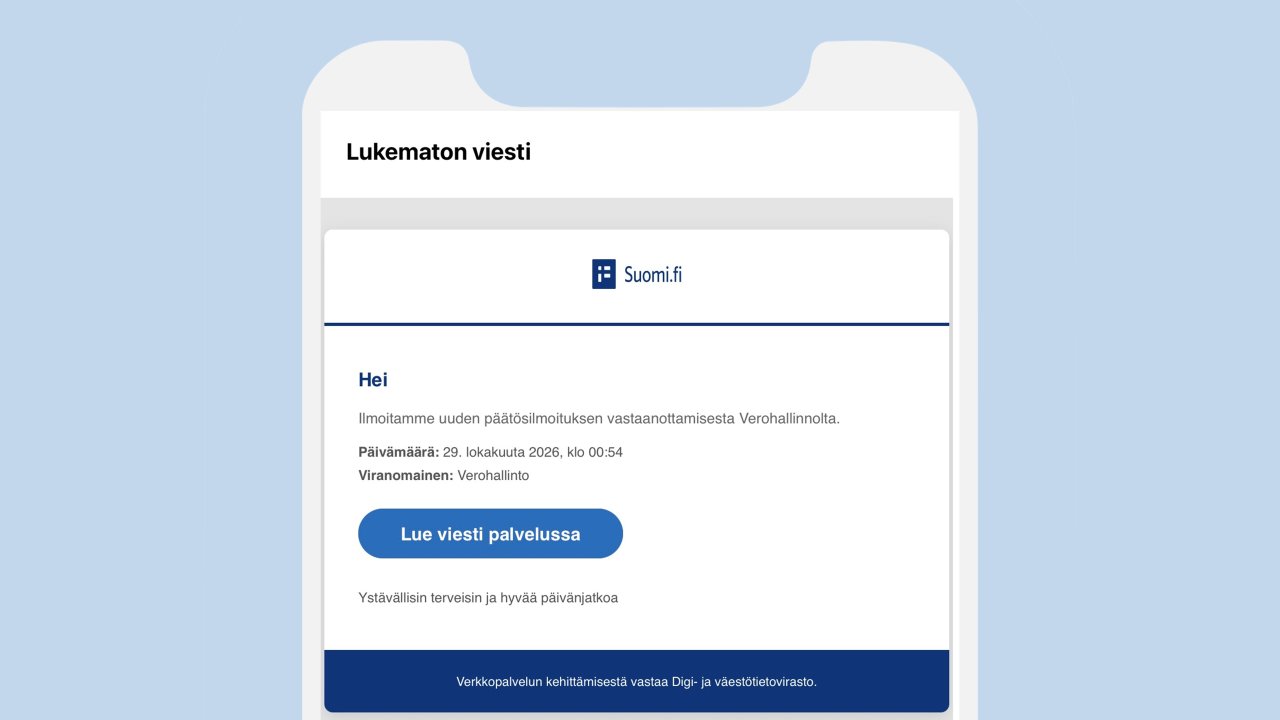
Esimerkki Suomi.fi-palvelua jäljittelevästä huijausviestistä, jossa vastaanottajaa houkutellaan avaamaan viesti ja siirtymään mahdollisesti haitalliselle verkkosivulle.
Tutustu viikkokatsauksiin
Tämä on Kyberturvallisuuskeskuksen viikkokatsaus (raportointijakso 23.-29.10.2026). Viikkokatsauksessa jaamme tietoa ajankohtaisista kyberilmiöistä. Viikkokatsaus on tarkoitettu laajalle yleisölle kyberturvallisuuden ammattilaisista tavallisiin kansalaisiin.