
Kyberturvallisuuskeskuksen viikkokatsaus – 46/2026
Tällä viikolla muistutamme kotien älylaitteiden ja verkkojen tietoturvan merkityksestä. Lisäksi varoitamme muun muassa pankkien nimissä soitetuista robottihuijauspuheluista. Katsauksessa kerrotaan myös lokakuun kybersäästä ja muistutamme, että vielä ehdit ilmoittautumaan Tekoäly uhkamallinnuksen tukena -webinaariin.
Tällä sivulla
- Älä jätä kotisi verkkolaitteita kyberrikollisten armoille
- Katkaise robottihuijauspuhelu – älä anna huijarille mahdollisuutta
- Lokakuun kybersää on julkaistu
- Vielä ehdit ilmoittautua Tekoäly uhkamallinnuksen tukena -webinaariin
- Ajankohtaiset huijaukset
Älä jätä kotisi verkkolaitteita kyberrikollisten armoille
Julkaisimme viime viikolla IoT- ja OT-laitteiden tietoturvaa käsittelevän artikkelin, jossa käsiteltiin Euroopassa kauppojen kylmäjärjestelmiin kohdistuneita kyberhyökkäyksiä. Hyökkääjät pääsivät käsiksi puutteellisesti suojattuihin kylmälaitteiden ohjausjärjestelmiin ja muuttivat niiden lämpötila- ja sulatusasetuksia. Seurauksena oli elintarvikkeiden pilaantumista ja taloudellisia vahinkoja. Muutamia vastaavanlaisia tapauksia havaittiin myös Suomessa. Ennakoiva viranomaistoiminta ja yhteistyö laitteiden ylläpitäjien kanssa vähensi alttiiden laitteiden määrää verkossa Suomessa.
Kotitalouksien verkkoon yhdistetyt älylaitteet eivät olleet näiden hyökkäysten kohteena. Tapaukset muistuttavat kuitenkin myös kotien älylaitteiden ja verkkojen suojaamisen merkityksestä.
Miksi kotiverkon suojaaminen on tärkeää?
Älytelevisiot, valvontakamerat, robotti-imurit ja verkkoon yhdistetyt kodinkoneet ovat esimerkkejä kodeissa käytettävistä Internet of Things -laitteista (IoT). Ne voivat olla kytkettynä internetiin kodissa olevan reitittimen kautta. Jos kodin reititin on huonosti suojattu tai jos laitteen tietoturva on puutteellinen, hyökkääjä voi pyrkiä ottamaan sen hallintaansa tai käyttämään sitä väylänä muihin verkon laitteisiin.
Hyökkääjän ensisijaisena kiinnostuksen kohteena ei useinkaan ole yksittäinen kodin IoT-laite, vaan mahdollisuus päästä niiden kautta käsiksi kotiverkkoon, reitittimeen tai käyttäjän arvokkaisiin tietoihin, joita voidaan esimerkiksi hyödyntää taloudellisen hyödyn saamiseksi. IoT-laitteet voivat siis toimia hyökkääjälle väylänä varsinaiseen kohteeseen. Kyberhyökkäyksen kohteeksi joutuminen ei välttämättä edellytä käyttäjältä mitään virhettä, vaan syynä voi olla esimerkiksi laitteen haavoittuvuus tai heikko suojaus.
Näin suojaat kotisi verkkoa ja laitteita
- Vaihda reitittimen ja älylaitteiden oletussalasanat yksilöllisiin ja vahvoihin salasanoihin
- Pidä reitittimen ja laitteiden ohjelmistot ajan tasalla
- Käytä langattomassa verkossa WPA2- tai WPA3-suojausta
- Ota monivaiheinen tunnistautuminen käyttöön, jos se on mahdollista
- Poista tarpeettomat etähallintaominaisuudet käytöstä
- Erota älylaitteet muista kodin laitteista esimerkiksi vierasverkon avulla, jos reititin mahdollistaa sen
- Laitteet, joille ei enää ole saatavilla tietoturvapäivityksiä, ovat alttiimpia hyökkäyksille. Tällaisessa tapauksessa kannattaa harkita laitteen vaihtamista uuteen.
Pitääkö huolestua?
Yksittäisen kotitalouden ei tarvitse huolestua kylmälaitteisiin kohdistuneiden hyökkäysten perusteella. Oman kotiverkon suojaaminen on silti tärkeää. Reititin on portti kotiverkkoomme ja sen turvallisuus on avainasemassa. Ilman reititintä kotiverkon laitteet olisivat suoraan yhteydessä internetiin niin kuin talo ilman lukittua ovea. Ohjeita reitittimen suojaamiseen löydät alla olevista linkeistä.
Katkaise robottihuijauspuhelu – älä anna huijarille mahdollisuutta
Kyberturvallisuuskeskus on saanut jo pitkään ilmoituksia robottihuijauspuheluista, joissa rikolliset esiintyvät esimerkiksi pankkien edustajina. Automaattiset huijauspuhelut ovat edelleen ajankohtainen ilmiö. Niissä hyödynnetään ihmisten luottamusta tunnettuihin organisaatioihin.
Robottihuijauspuhelu alkaa yleensä nauhoitetulla viestillä, jossa kerrotaan esimerkiksi epäilyttävästä tilisiirrosta, luvattomasta kirjautumisesta tai muusta pankkitiliä koskevasta ongelmasta. Puhelussa kehotetaan painamaan tiettyä numeroa, jolloin puhelu yhdistetään rikolliselle, joka esiintyy pankin työntekijänä tai teknisenä tukena. Tavoitteena on saada uhri luovuttamaan pankkitunnuksensa, henkilötietonsa tai tekemään rahansiirtoja rikollisten hyväksi.
Miksi juuri minulle soitetaan?
Robottipuheluita soitetaan automaation avulla suuriin määriin puhelinnumeroita. Numeroita ei välttämättä ole valittu henkilökohtaisesti, vaan puhelu voi tulla sattumanvaraisesti. Huijarit voivat myös väärentää soittajan numeron tai nimen näyttämään luotettavalta. Puhelun saaminen ei siis tarkoita, että tietosi olisivat vuotaneet tai että olisit tehnyt jotain väärin.
Pitääkö huolestua ja miten toimin?
Pelkkä puheluun vastaaminen ei yleensä tarkoita, että olisit joutunut huijauksen uhriksi. Älä kuitenkaan paina puhelussa pyydettyjä numeroita, luovuta tietojasi tai asenna sovelluksia soittajan kehotuksesta. Katkaise epäilyttävä puhelu ja varmista asia tarvittaessa soittamalla itse esimerkiksi väitetyn pankin viralliseen asiakaspalvelunumeroon.
Jos olet luovuttanut pankkitunnuksesi tai tehnyt maksun huijarin ohjeiden mukaan, ota välittömästi yhteyttä pankkiisi. Tee myös rikosilmoitus poliisille.
Muista: pankki tai viranomainen ei pyydä pankkitunnuksiasi tai tunnistautumiskoodejasi puhelimessa. Kiireellä ja pelottelulla pyritään estämään oma harkintasi. Puhelun katkaiseminen on aina sallittua. Suomessa lainsäädäntö kieltää automaattisen puhelinmarkkinoinnin ilman kuluttajan suostumusta. Huijauspuheluita se ei kuitenkaan estä.
Lokakuun kybersää on julkaistu
Lokakuun kybersää oli sateinen ukkosen kera. Merkittävimpiä tapauksia olivat PHP-ohjelmointikielestä löydetyt haavoittuvuudet ja niistä seuranneet verkkosivujen alasajot niin Suomessa kuin globaalisti. Myös kylmälaitteiden etähallintajärjestelmiin kohdistuneet kyberhyökkäykset huolestuttivat.
Kyberturvallisuuskeskuksen käsittelemien tapausmäärien perusteella lokakuu oli vuoden takaiseen verrattuna rauhallisempi. Kuukauden aikana raportoitiin kuitenkin niin merkittäviä poikkeamia, ettei lokakuuta voitu pitää rauhallisena.
Vielä ehdit ilmoittautua Tekoäly uhkamallinnuksen tukena -webinaariin
Miten tekoäly voi nopeuttaa uhkamallinnusta ja tukea jatkuvaa uhkamallinnusprosessia? Tule kuulemaan aiheesta uhkamallinnuskokonaisuutemme päätöswebinaariin. Webinaari sopii etenkin ohjelmistokehittäjille ja sovellustiimeille.
Milloin? Pe 27.11.2026 klo 9.00–10.00
Missä? Teams
Tutustu myös uhkamallinnuksen materiaalipakettiin
Uhkamallinnuksen avulla tunnistat ohjelmistojen ja järjestelmien tietoturvariskejä jo kehitysvaiheessa. Maksuton materiaalipakettimme opastaa uhkamallinnuksen tekemiseen vaihe vaiheelta ja tarjoaa käytännön työkaluja työpajojen suunnitteluun ja fasilitointiin.
Webinaari ja materiaalit ovat osa ohjelmistoturvallisuuden kehittämishanketta, jota koordinoivat Traficomin Kyberturvallisuuskeskus ja Huoltovarmuuskeskus.
Ajankohtaiset huijaukset
Tässä koosteessa kerromme kuluneen viikon aikana Kyberturvallisuuskeskukselle ilmoitetuista huijauksista.
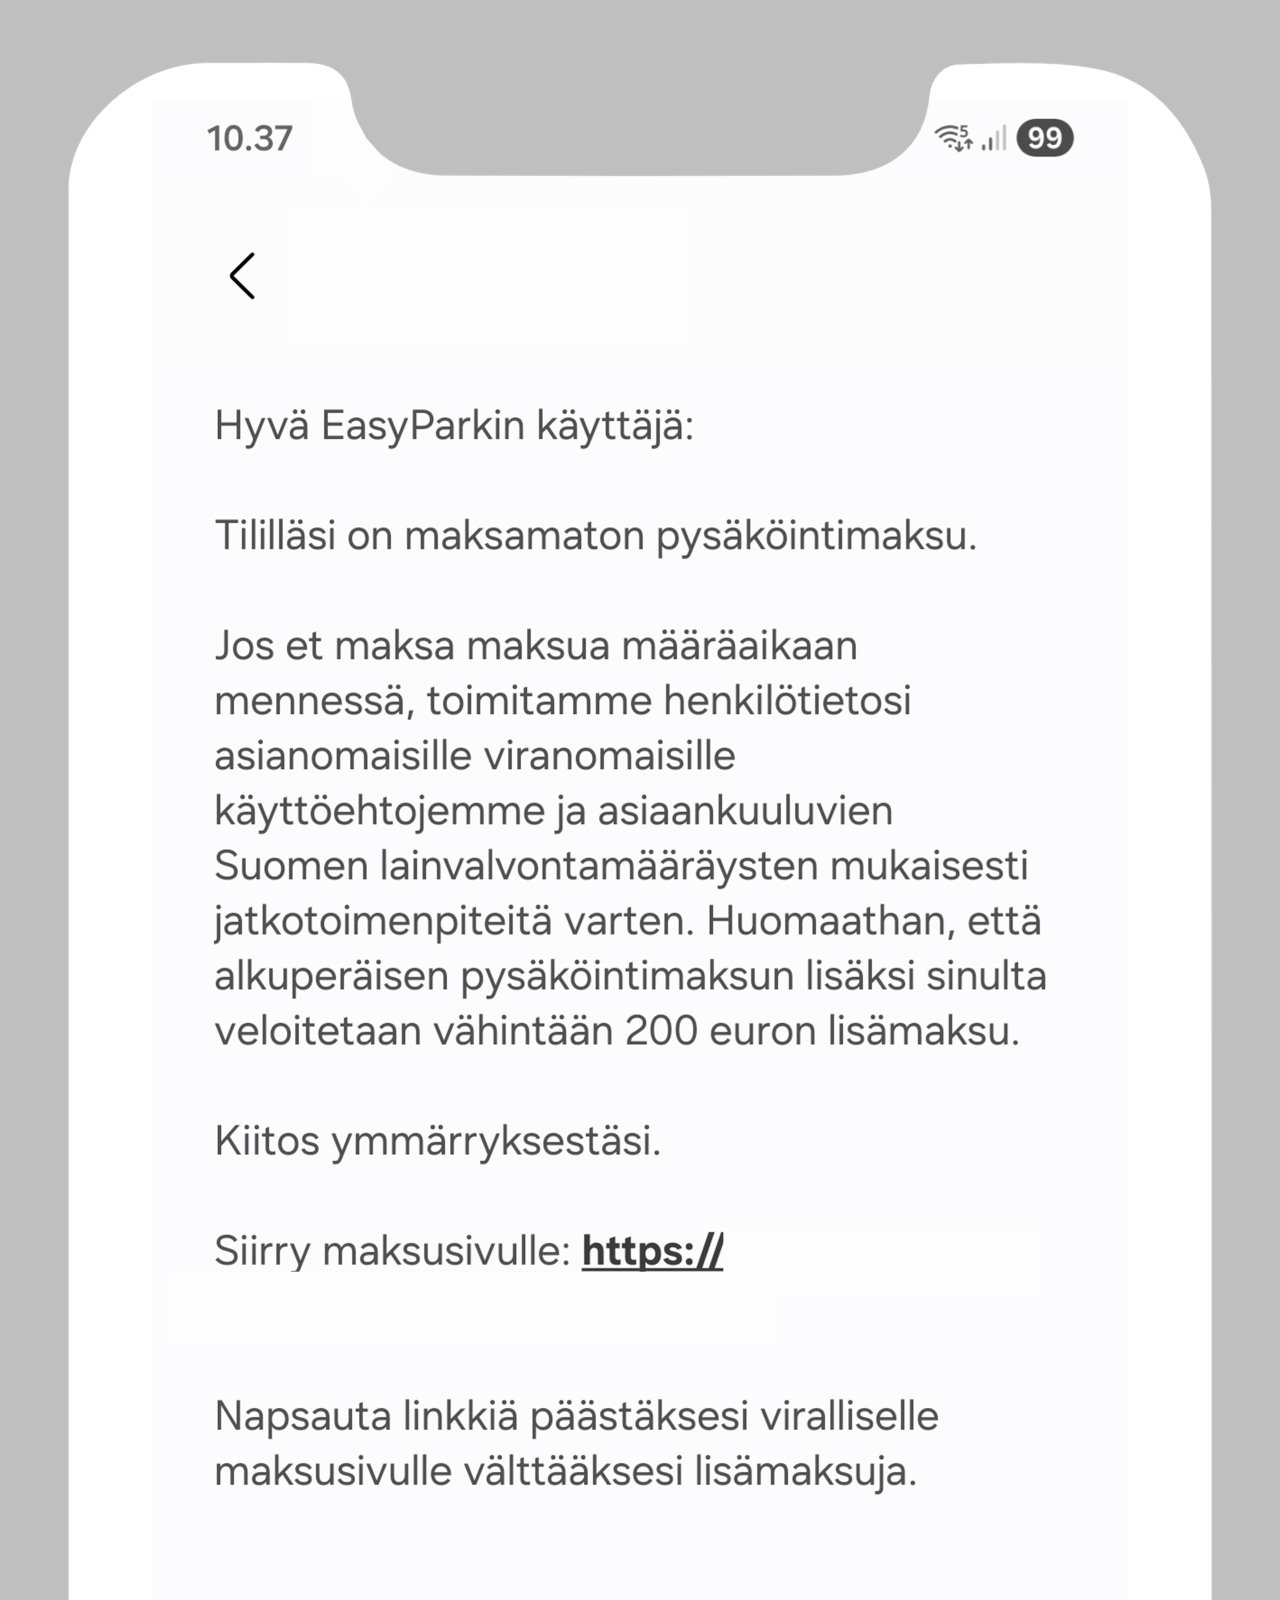
Kuvankaappaus EasyParkin nimissä lähetetystä tietojenkalastelutekstiviestistä. Viime viikkoina vastaanvanlaisia huijauksia on esiintynyt runsaasti. Viestissä väitetään, että vastaanottajalla olisi maksamatta pysäköintimaksu, jonka suorittamiseksi vastaanottaja yritetään huijata rikollisen hallussa olevalle pankkitunnusten kalastelusivustolle. Tekstiviestissä oleva verkkotunnus ei ole EasyParkin oikea verkkotunnus.
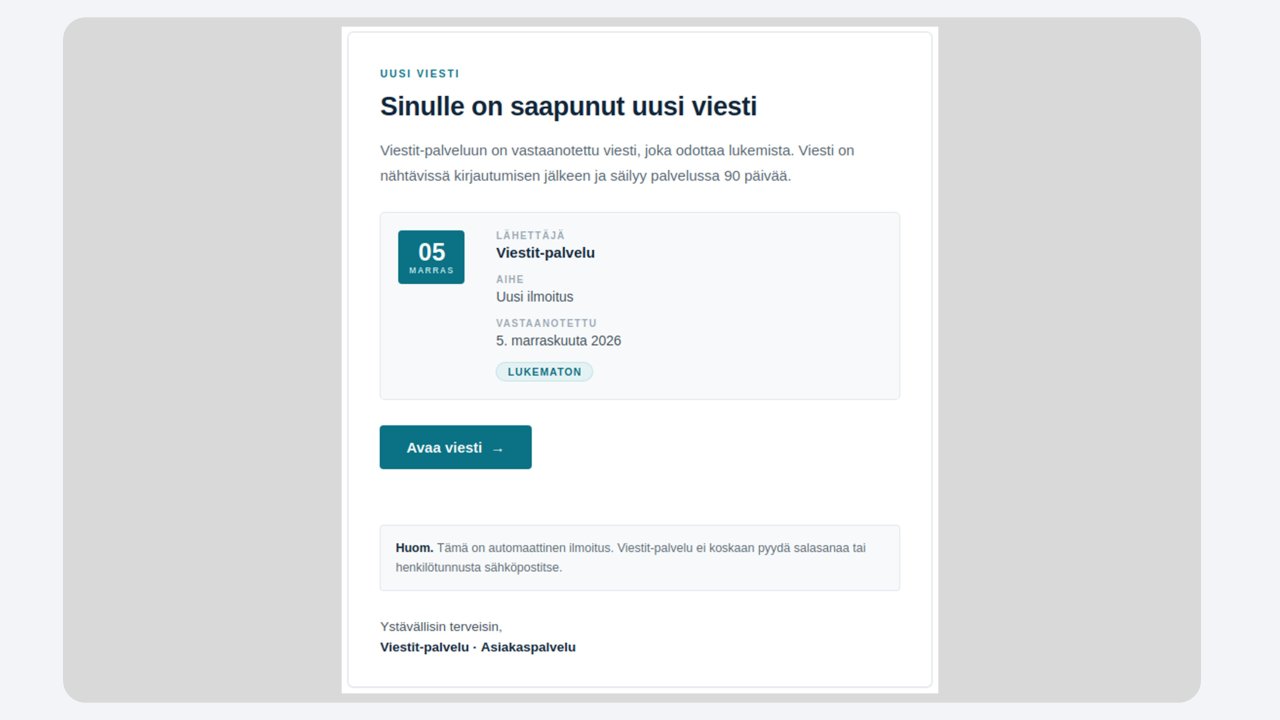
Kuvankaappaus tietojenkalasteluviestistä, jossa väitetään, että vastaanottajalla on uusi viesti. Sähköpostitse lähetetty viesti muistuttaa jossain määrin suomi.fi-palvelun sähköposti-ilmoitusta saapuneesta viestistä. Viestissä olevan linkin klikkaaminen johtaa tunnistautumissivustolle, joka on todellisuudessa tietojenkalastelusivusto.
Tutustu viikkokatsauksiin
Tämä on Kyberturvallisuuskeskuksen viikkokatsaus (raportointijakso 6.-12.11.2026). Viikkokatsauksessa jaamme tietoa ajankohtaisista kyberilmiöistä. Viikkokatsaus on tarkoitettu laajalle yleisölle kyberturvallisuuden ammattilaisista tavallisiin kansalaisiin.