
Cybersäkerhetscentrets veckoöversikt – 46/2026
Den här veckan påminner vi om betydelsen av informationssäkerheten i hemmens smarta enheter och nätverk. Dessutom varnar vi bland annat för robotsamtal i bedrägerisyfte som rings i bankers namn. I översikten berättar vi också om cybervädret i oktober och påminner om att du fortfarande hinner anmäla dig till webbinariet om AI som stöd för hotmodellering.
På denna sida
- Lämna inte hemmets nätverksenheter åt cyberbrottslingarna
- Varför är det viktigt att skydda hemnätverket?
- Så skyddar du hemmets nätverk och enheter
- Behöver man vara orolig?
- Avsluta robotsamtal i bedrägerisyfte – ge inte bedragaren en chans
- Varför ringer de just mig?
- Behöver man vara orolig och hur ska man agera?
- Cybervädret i oktober har publicerats
- Ta också del av materialpaketet om hotmodellering
- Aktuella bedrägerier
- Bekanta dig med veckoöversikten
Lämna inte hemmets nätverksenheter åt cyberbrottslingarna
Förra veckan publicerade vi en artikel om informationssäkerheten i IoT- och OT-enheter där vi behandlade cyberangrepp mot frys- och kylsystem i butiker i Europa. Angriparna fick åtkomst till bristfälligt skyddade styrsystem för frys- och kylutrustning och ändrade deras temperatur- och avfrostningsinställningar. Följden blev förstörda livsmedel och ekonomiska skador. Några liknande fall observerades också i Finland. Proaktiv myndighetsverksamhet och samarbete med dem som underhåller enheterna minskade antalet sårbara enheter som var uppkopplade till nätet i Finland.
Smarta enheter som är uppkopplade till hushållens nätverk var inte föremål för dessa angrepp. Fallen påminner ändå också om betydelsen av att skydda hemmens smarta enheter och nätverk.
Varför är det viktigt att skydda hemnätverket?
Smarta tv-apparater, övervakningskameror, robotdammsugare och uppkopplade hushållsapparater är exempel på Internet of Things-enheter (IoT) som används i hemmen. De kan vara uppkopplade till internet via routern i hemmet. Om hemmets router är dåligt skyddad eller om enhetens informationssäkerhet är bristfällig kan en angripare försöka ta kontroll över den eller använda den som en väg in till andra enheter i nätverket.
Angriparens främsta intresse är ofta inte en enskild IoT-enhet i hemmet, utan möjligheten att via den få åtkomst till hemnätverket, routern eller användarens värdefulla uppgifter, som till exempel kan utnyttjas för ekonomisk vinning. IoT-enheter kan alltså fungera som en väg för angriparen till det egentliga målet. För att bli utsatt för ett cyberangrepp behöver användaren inte nödvändigtvis ha gjort något fel, utan orsaken kan till exempel vara en sårbarhet i enheten eller bristfälligt skydd.
Så skyddar du hemmets nätverk och enheter
- Byt routerns och de smarta enheternas standardlösenord mot individuella och starka lösenord
- Håll routerns och enheternas programvara uppdaterad
- Använd WPA2- eller WPA3-skydd i det trådlösa nätverket
- Aktivera multifaktorsautentisering om det är möjligt
- Inaktivera onödiga funktioner för fjärradministration
- Separera de smarta enheterna från hemmets övriga enheter, till exempel med hjälp av ett gästnätverk om routern möjliggör det
- Enheter som inte längre får informationssäkerhetsuppdateringar är mer utsatta för angrepp. I sådana fall är det bra att överväga att byta ut enheten mot en ny.
Behöver man vara orolig?
Ett enskilt hushåll behöver inte vara oroligt med anledning av angreppen mot frys- och kylutrustning. Det är ändå viktigt att skydda det egna hemnätverket. Routern är porten till vårt hemnätverk och dess säkerhet spelar en avgörande roll. Utan en router skulle enheterna i hemnätverket vara direkt uppkopplade till internet, ungefär som ett hus utan en låst dörr. Anvisningar om hur du skyddar routern hittar du via länkarna nedan.
Avsluta robotsamtal i bedrägerisyfte – ge inte bedragaren en chans
Cybersäkerhetscentret har redan under en längre tid fått anmälningar om robotsamtal i bedrägerisyfte där brottslingar till exempel utger sig för att företräda banker. Automatiska bedrägerisamtal är fortfarande ett aktuellt fenomen. I samtalen utnyttjas människors förtroende för välkända organisationer.
Ett robotsamtal i bedrägerisyfte börjar vanligtvis med ett inspelat meddelande där det till exempel berättas om en misstänkt kontoöverföring, en obehörig inloggning eller något annat problem som gäller bankkontot. Under samtalet uppmanas du att trycka på ett visst nummer, varpå samtalet kopplas vidare till en brottsling som utger sig för att vara bankanställd eller teknisk support. Målet är att få offret att lämna ut sina bankkoder eller personuppgifter eller att överföra pengar till brottslingarna.
Varför ringer de just mig?
Robotsamtal i bedrägerisyfte rings automatiskt till ett stort antal telefonnummer. Numren behöver inte ha valts ut individuellt, utan samtalet kan komma slumpmässigt. Bedragarna kan också förfalska numret eller namnet på den som ringer så att det ser tillförlitligt ut. Att du får ett samtal innebär alltså inte att dina uppgifter har läckt ut eller att du har gjort något fel.
Behöver man vara orolig och hur ska man agera?
Att enbart svara på samtalet innebär i allmänhet inte att du har blivit utsatt för bedrägeri. Tryck ändå inte på de nummer som du uppmanas att trycka på under samtalet, lämna inte ut dina uppgifter och installera inte applikationer på uppmaning av den som ringer. Avsluta ett misstänkt samtal och kontrollera vid behov saken genom att själv ringa till exempel det officiella kundservicenumret till den bank som uppges ringa.
Om du har lämnat ut dina bankkoder eller gjort en betalning enligt bedragarens anvisningar ska du omedelbart kontakta din bank. Gör också en polisanmälan.
Kom ihåg: en bank eller myndighet ber inte om dina bankkoder eller autentiseringskoder per telefon. Genom att stressa och skrämma dig försöker bedragaren hindra dig från att tänka efter. Du får alltid avsluta samtalet. I Finland förbjuder lagstiftningen automatisk telefonmarknadsföring utan konsumentens samtycke. Det hindrar ändå inte bedrägerisamtal.
Cybervädret i oktober har publicerats
Cybervädret i oktober var regnigt med åska. De mest betydande fallen var sårbarheter som upptäcktes i programmeringsspråket PHP och de nedstängningar av webbplatser som följde av dem både i Finland och globalt. Även cyberangreppen mot fjärradministrationssystem för frys- och kylutrustning väckte oro.
Utifrån antalet fall som Cybersäkerhetscentret behandlade var oktober lugnare än för ett år sedan. Under månaden rapporterades ändå så betydande incidenter att oktober inte kunde betraktas som lugn.
Ta också del av materialpaketet om hotmodellering
Med hjälp av hotmodellering kan du identifiera informationssäkerhetsrisker i programvara och system redan under utvecklingsfasen. Vårt kostnadsfria materialpaket vägleder dig steg för steg i hotmodellering och erbjuder praktiska verktyg för planering och facilitering av workshoppar.
Webbinariet och materialet är en del av ett projekt för utveckling av programvarusäkerheten som samordnas av Cybersäkerhetscentret vid Traficom och Försörjningsberedskapscentralen.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan.
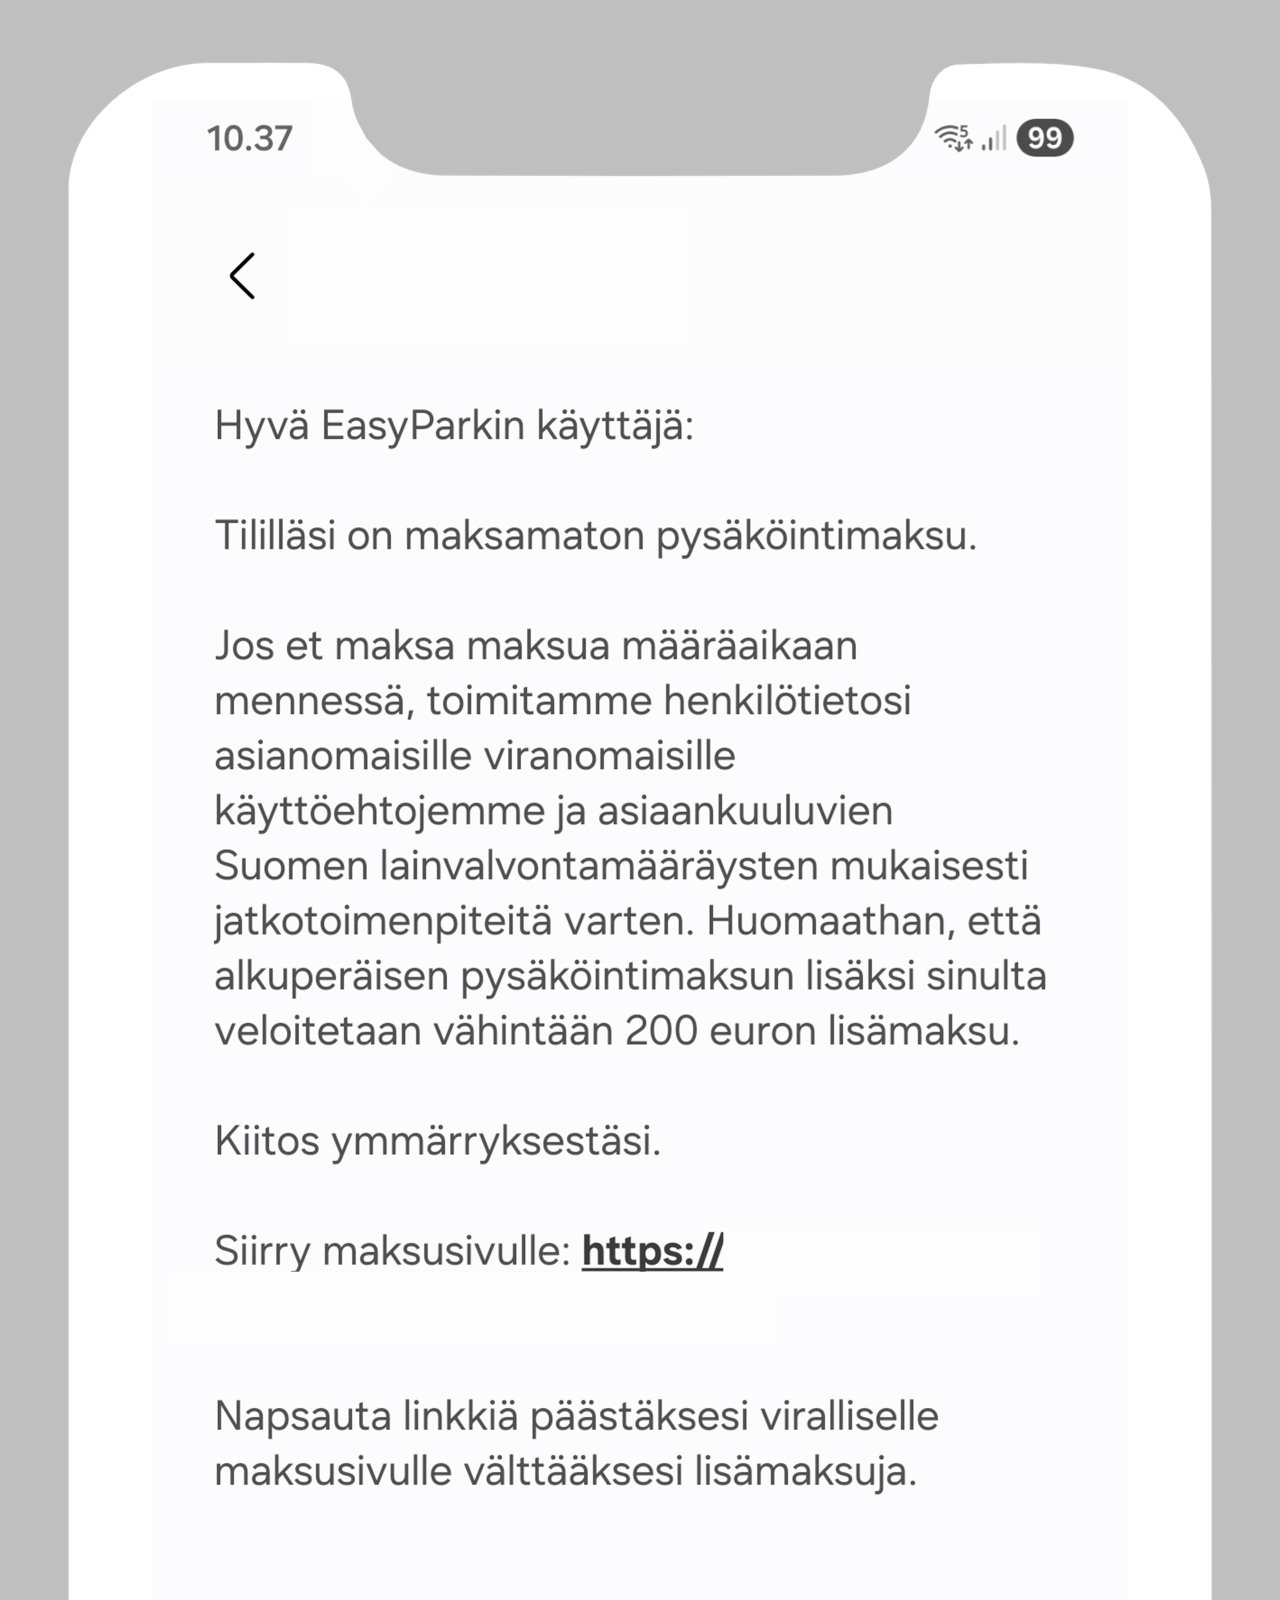
Skärmdump av ett nätfiske-sms som har skickats i EasyParks namn. Under de senaste veckorna har det förekommit rikligt med liknande bedrägerier. I meddelandet påstås att mottagaren har en obetald parkeringsavgift. För att betala den försöker bedragarna lura mottagaren till en nätfiskewebbplats för bankkoder som kontrolleras av brottslingar. Domännamnet i sms är inte EasyParks riktiga domännamn.
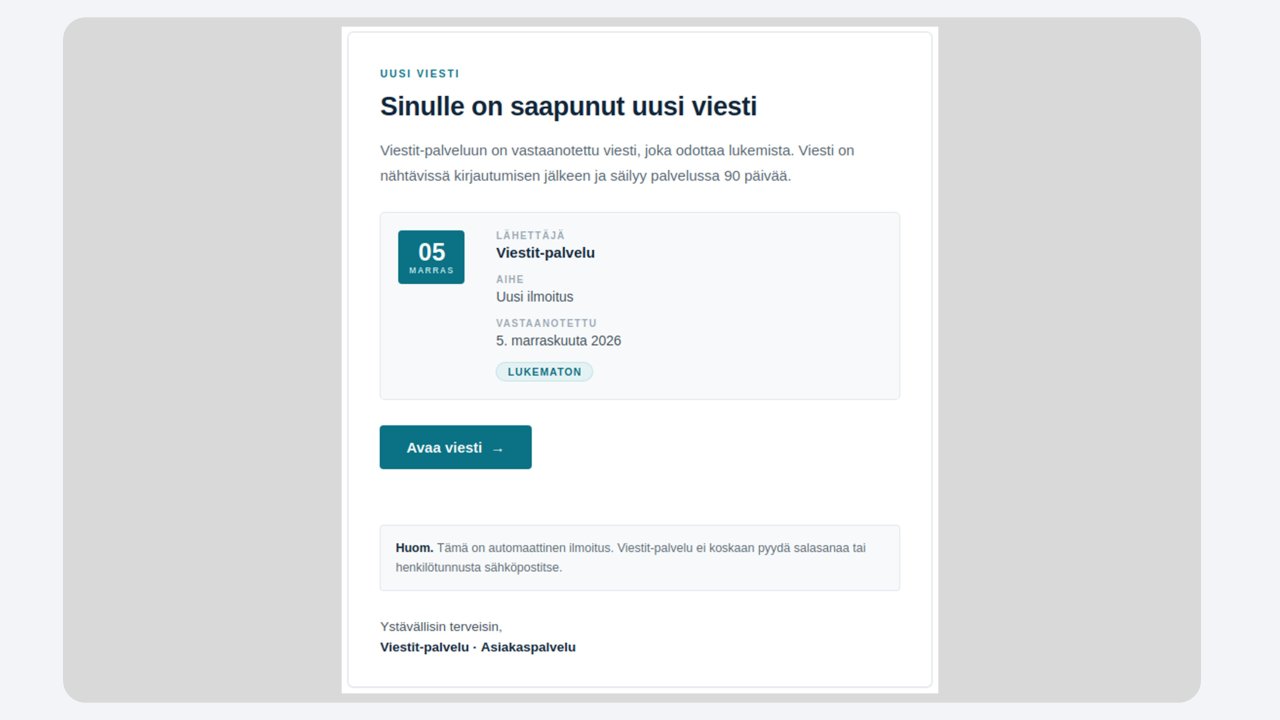
Skärmdump av ett nätfiskemeddelande där det påstås att mottagaren har fått ett nytt meddelande. Meddelandet, som har skickats per e-post, påminner i viss mån om det e-postmeddelande som tjänsten Suomi.fi skickar när ett nytt meddelande har kommit. Om man klickar på länken i meddelandet kommer man till en webbplats för autentisering som i själva verket är en nätfiskewebbplats.
Bekanta dig med veckoöversikten
Detta är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 6–12.11.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.