
Cybersäkerhetscentrets veckoöversikt – 39/2026
Den här veckan berättar vi om bedrägeriförsök som bankerna har avvärjt och påminner om hur man kan skydda sig mot allt mer avancerade bedrägerier. Dessutom behandlar vi grunderna i organisationers cybersäkerhet, såsom betydelsen av uppdateringar och insamling av logguppgifter, och presenterar ett nytt materialpaket om hotmodellering. Avslutningsvis tar vi en titt på aktuella bedrägerier och sårbarhetsmeddelanden.
På denna sida
- Bankerna avvärjde över hälften av bedrägeriförsöken under första halvåret
- Organisationer: installera uppdateringar för att vara förberedd och samla in logguppgifter för att ligga steget före
- Ta del av det nya materialpaketet om hotmodellering
- Aktuella bedrägerier
- Sårbarheter
- Bekanta dig med veckoöversikten
Bankerna avvärjde över hälften av bedrägeriförsöken under första halvåret
Enligt en färsk utredning från Finans Finland försökte bedragare komma över 60 miljoner euro från finländare under första halvåret 2026. Bankerna lyckades förhindra eller återföra 31,7 miljoner euro av denna summa, men 28,3 miljoner euro hamnade ändå hos kriminella. Antalet bedrägeriförsök ökade med nästan en tredjedel jämfört med motsvarande period året innan. Under januari–juni registrerade bankerna sammanlagt cirka 20 000 bedrägeriförsök, varav 6 000 lyckades och 14 000 avvärjdes.
Även bedrägerimetoderna förändras. Utöver traditionellt nätfiske och investeringsbedrägerier försöker kriminella utnyttja bankkoder till exempel för att öppna nya bank- och telefontjänster samt för att ta lån och göra avbetalningsköp. Det viktigaste budskapet i utredningen är att bedrägerier blir allt vanligare och att metoderna utvecklas snabbt. Det är viktigt att förhålla sig lugnt till misstänkta kontakter och att inte lämna ut bankkoder, kortuppgifter eller andra autentiseringsuppgifter per telefon eller i meddelanden. Om en kontakt väcker misstankar bör saken kontrolleras genom att själv kontakta banken via en officiell kanal.
Organisationer: installera uppdateringar för att vara förberedd och samla in logguppgifter för att ligga steget före
Regelbundna uppdateringar av programvara och enheter är ett av de effektivaste sätten att minska risken för cyberattacker. Många attacker riktas mot kända sårbarheter som det har funnits korrigeringar för redan före dataintrånget. Uppdaterade system minskar attackytan och försvårar de kriminellas verksamhet. Det är viktigt att installera uppdateringar både för vanliga användare och i organisationer.
Om ett dataintrång eller någon annan cyberincident ändå inträffar i en organisation får utredningen av händelserna en central roll. Syftet med en utredning av ett dataintrång är att ta reda på hur attacken genomfördes, vilka system eller uppgifter den berörde och vilka åtgärder som krävs för att hantera situationen. Omfattande logguppgifter, tillräckligt långa lagringstider för loggar samt en aktuell bild av organisationens system är särskilt viktiga för att utredningen ska lyckas. Med hjälp av dessa går det att skapa en helhetsbild av händelserna, bedöma konsekvenserna och förhindra att motsvarande incidenter upprepas.
Att sköta uppdateringar samt samla in och lagra logguppgifter på ett ändamålsenligt sätt skapar den grund som behövs både för förebyggande åtgärder och för en effektiv utredning av eventuella dataintrång.
Ta del av det nya materialpaketet om hotmodellering
Vi har publicerat ett materialpaket om hotmodellering som kan laddas ner från vår webbplats. Materialet är fritt tillgängligt för alla och innehåller praktiska anvisningar, verktyg och mallar för hotmodellering.
Hotmodellering av programvara är en metod för att identifiera informationssäkerhetshot mot ett enskilt system, en programvara eller en tjänst och bedöma de risker som de medför. Syftet är att identifiera informationssäkerhetsriskerna i ett tillräckligt tidigt skede. Hotmodellering bör göras första gången redan under planeringsfasen för programvaran. Då kan informationssäkerhetsriskerna beaktas före genomförandet, när de är enklast och mest kostnadseffektiva att hantera.
Det nya materialpaketet kan användas till exempel för att lära sig mer om hotmodellering, planera och facilitera workshoppar i organisationen samt integrera hotmodellering i programvaruutvecklingens livscykel. Materialpaketet innehåller bland annat en snabbguide till hotmodellering, material för riskbedömning och färdiga workshopmallar.
Under hösten kan du fördjupa dina kunskaper genom webbinarier och praktiska workshoppar.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan.
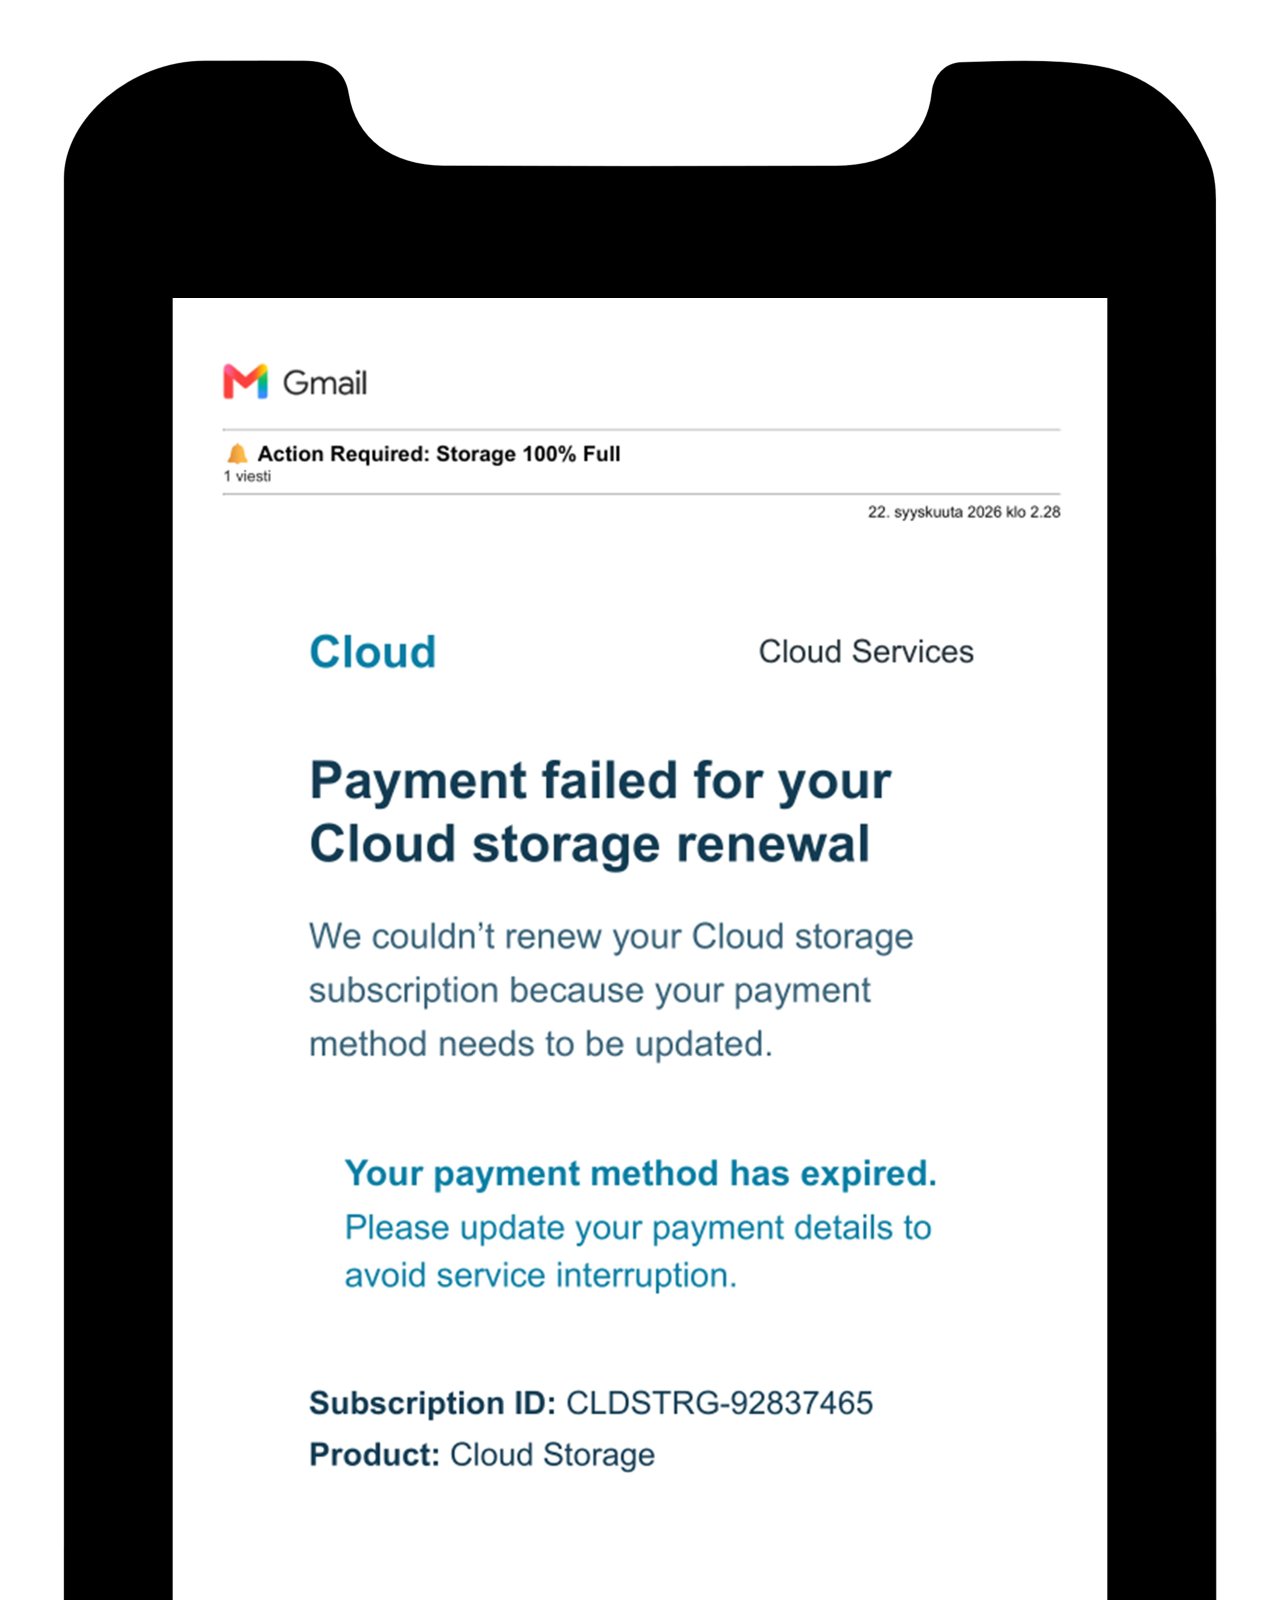
I e-postmeddelanden försöker bedragare lura mottagaren med teman som gäller molnlagring. I exemplet påstås att betalningsuppgifterna för mottagarens molnlagring behöver uppdateras.
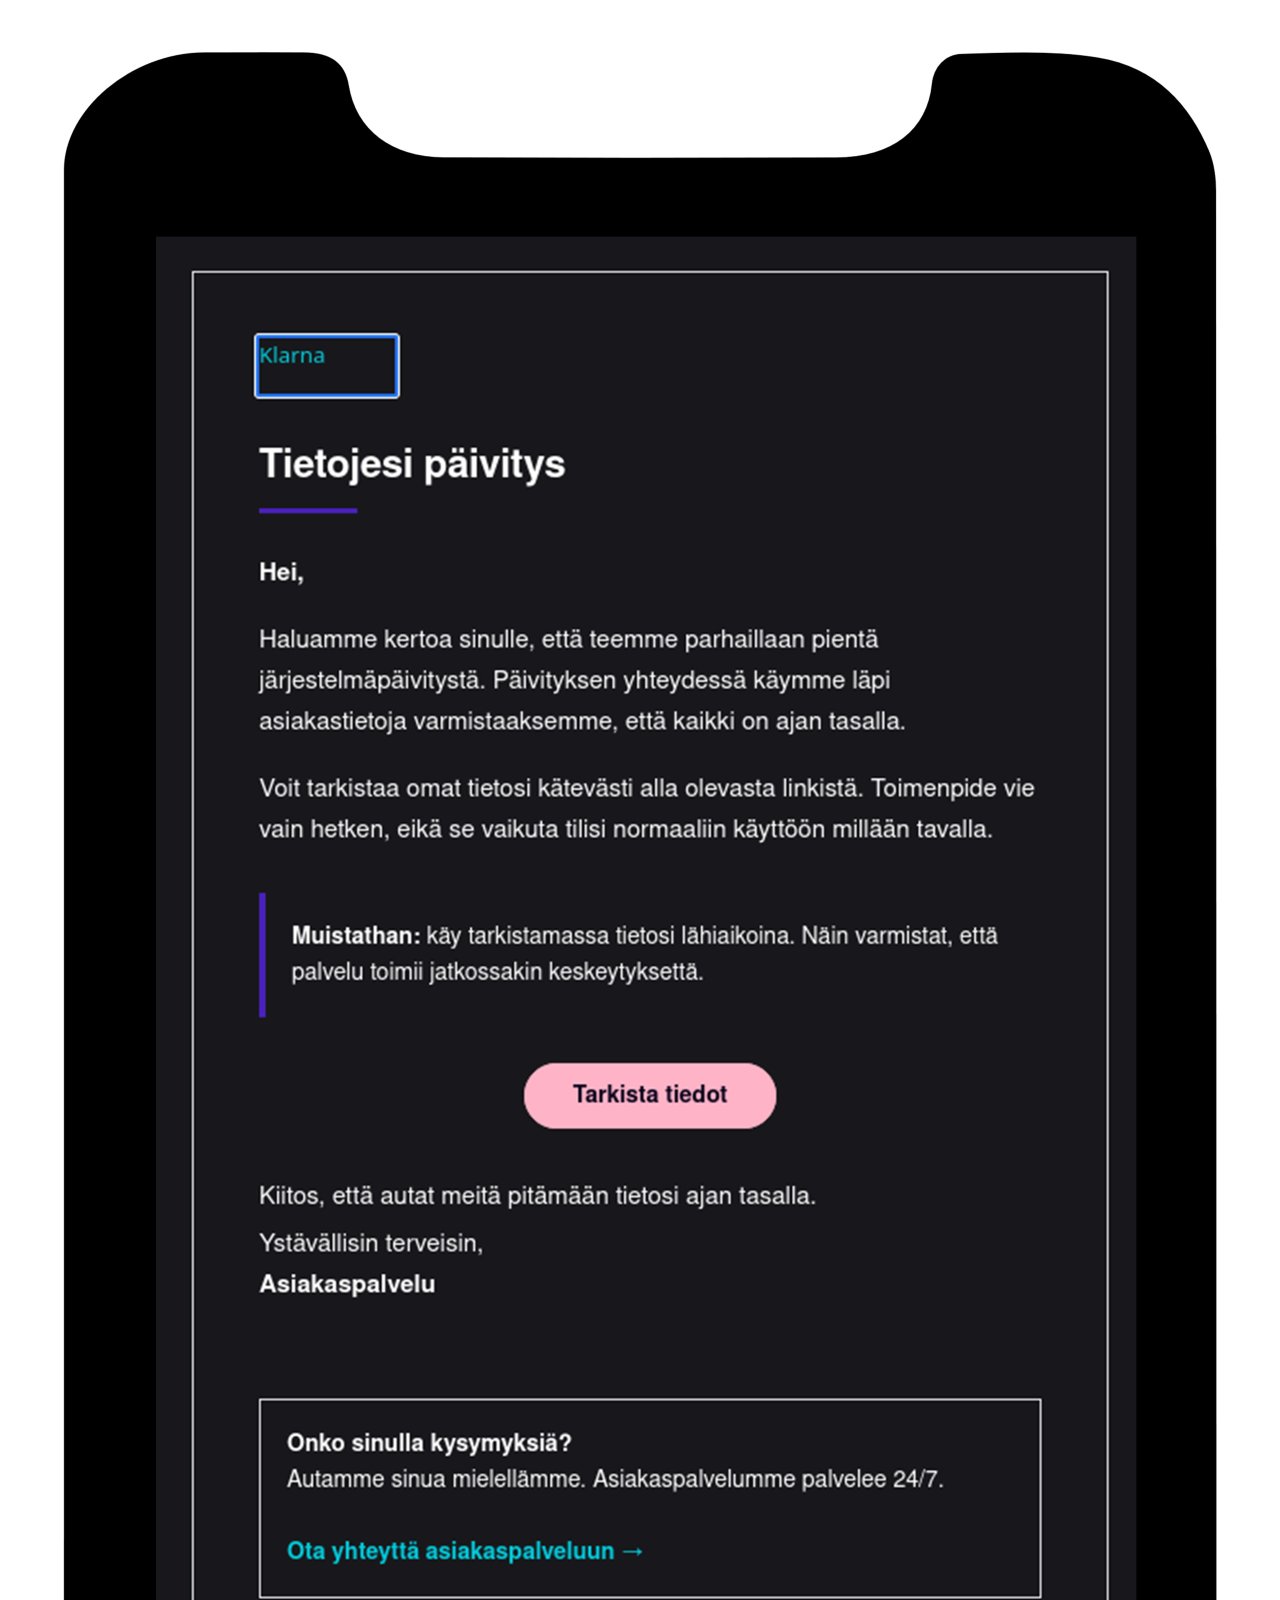
Bluffmeddelande som skickats i Klarnas namn, där mottagaren försöker luras med hänvisning till uppdatering av kunduppgifter. I exemplet påstås att mottagaren ska kontrollera sina kunduppgifter via en länk. Länken leder i själva verket till en webbplats som kontrolleras av kriminella.
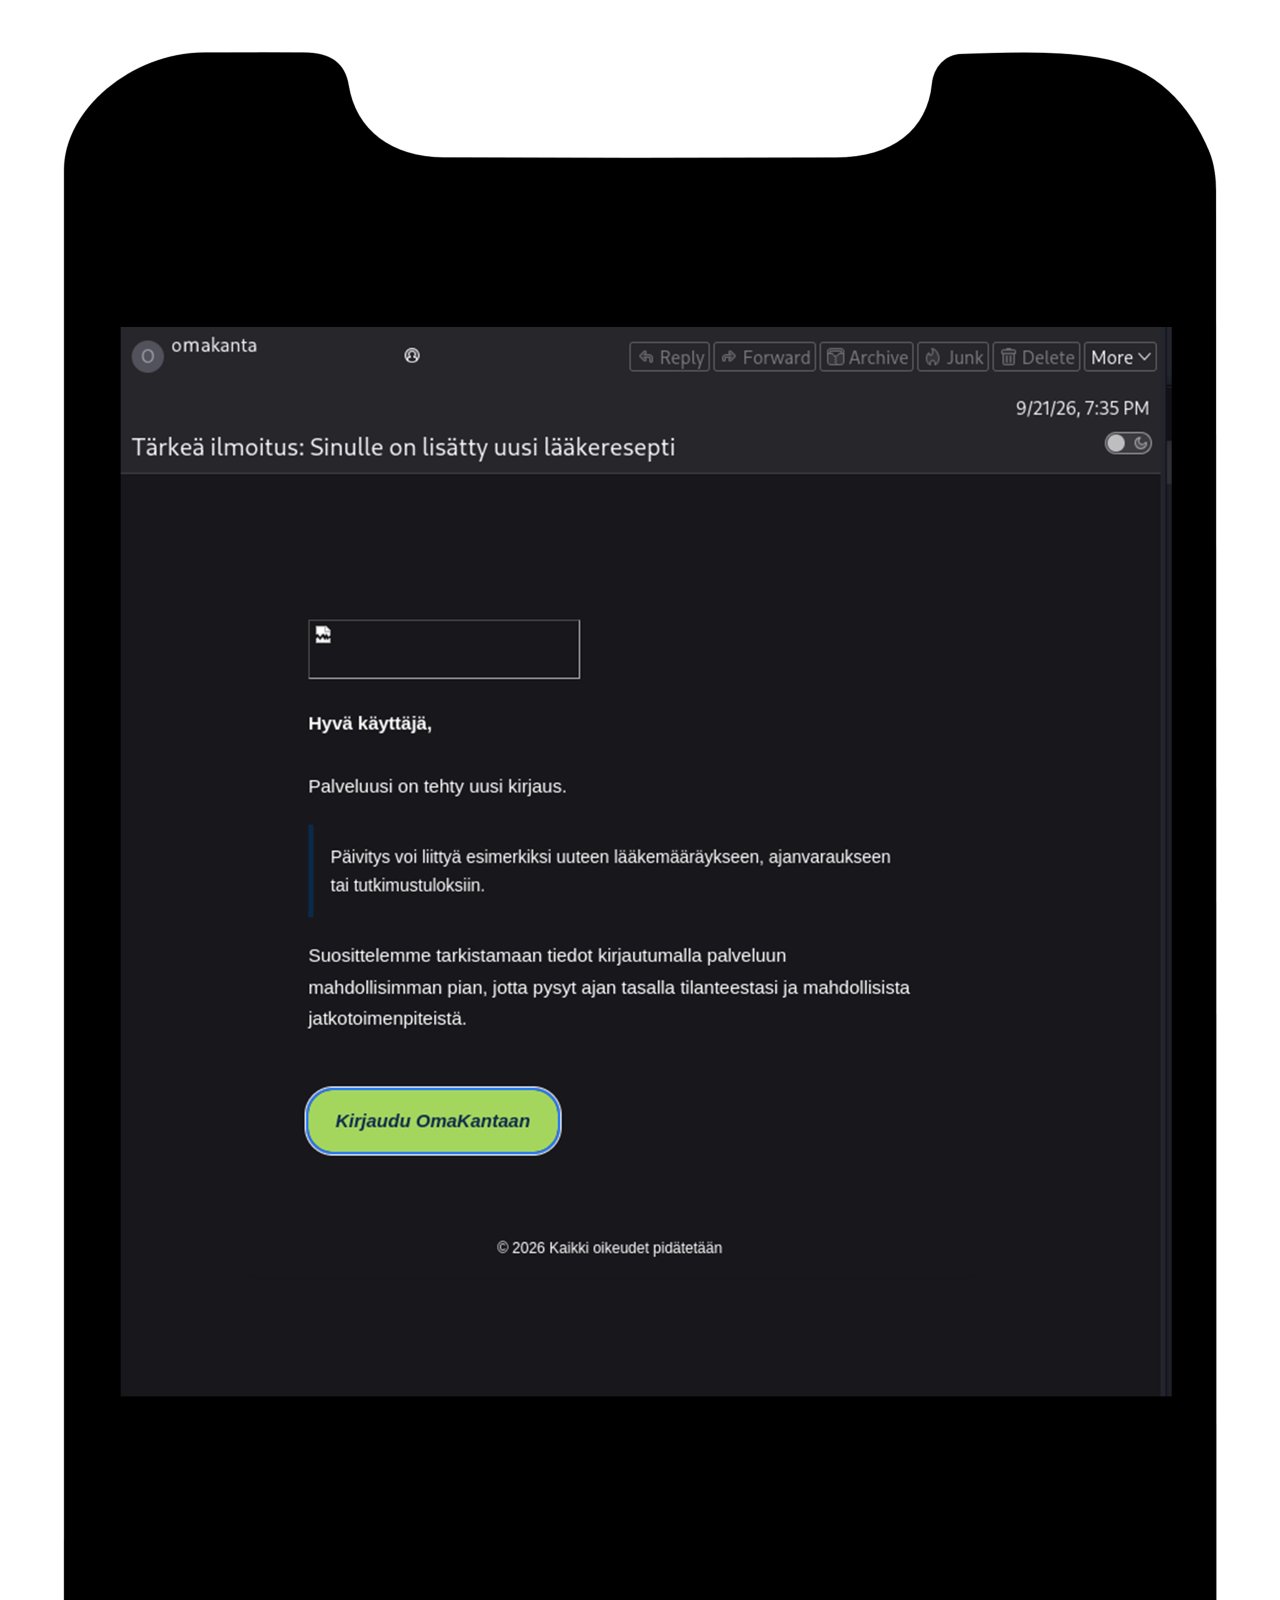
Nätfiskemeddelande som skickats i MittKanta-tjänstens namn, där mottagaren uppmanas att läsa ett inkommet meddelande genom att klicka på en länk som i själva verket leder till en webbplats som kontrolleras av kriminella.
Sårbarheter
CVE: CVE-2026-94127
CVSS: 9.8 (CVSS 3.1)
Vad: Aktivt utnyttjad kritisk sårbarhet i F5 BIG-IP Access Policy Manager
Produkt: F5 BIG-IP Access Policy Manager (APM)
Korrigering: Installera korrigeringspaketet i programvaran enligt F5:s anvisningar.
CVE: CVE-2026-93616
CVSS: 9.8 (CVSS 3.1)
Vad: Aktivt utnyttjad kritisk sårbarhet i Check Points administrationsservrar
Produkt: Check Point Security Management Server, Multi-Domain Security Management Server, Log Server, Multi-Domain Log Server och SmartEv
Korrigering: Installera korrigeringspaketet i programvaran enligt Check Points anvisningar.
Bekanta dig med veckoöversikten
Detta är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 18.9–24.9.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.