
Cybersäkerhetscentrets veckoöversikt – 42/2026
Den här veckan påminner vi om M365-kontointrång, som fortsätter att öka i antal. Dessutom berättar vi om bedrägerier där uppgifter om boendebokningar utnyttjas och lyfter fram hur AI-omställningen påverkar cybersäkerheten. Avslutningsvis berättar vi om cybervädret i september och riktade infotillfällen om ansökningar om finansiering för cybersäkerhet.
På denna sida
- Ännu ett stort antal Microsoft 365-kontointrång i september
- Bedragare utnyttjar uppgifter om bokningar av boende
- AI-omställningen kräver satsningar på cybersäkerhet
- Cybervädret för september har publicerats
- Informationstillfällen om finansiering för cybersäkerhet den 20–22 oktober
- Aktuella bedrägerier
- Sårbarheter
- Bekanta dig med veckoöversikten
Ännu ett stort antal Microsoft 365-kontointrång i september
Ett rekordstort antal Microsoft 365-kontointrång anmäldes till Cybersäkerhetscentret vid Traficom i september. Typiska Microsoft 365-kontointrång börjar ofta med ett nätfiskemeddelande där användaren lockas att lämna ut sina inloggningsuppgifter eller godkänna en inloggning åt en kriminell.
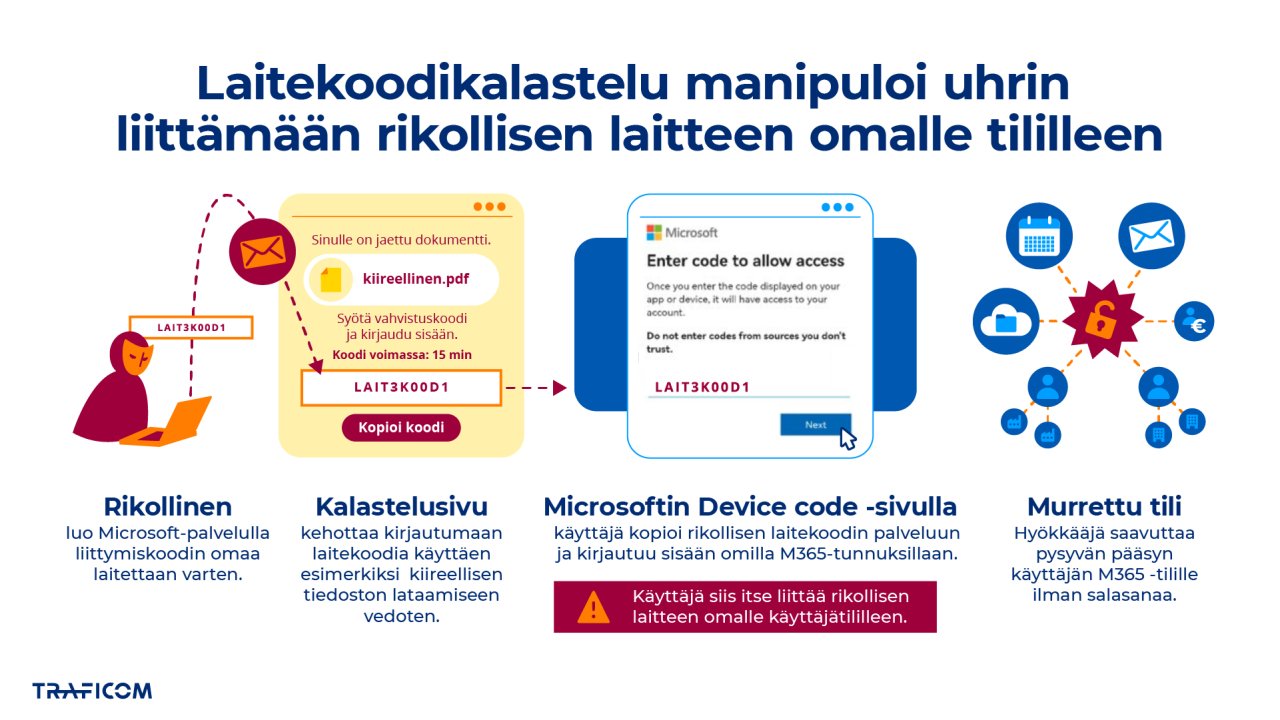
Infografiken visar hur nätfiske med enhetskoder går till. Den kriminella skapar en enhetskod i en Microsoft-tjänst och lockar användaren att ange koden, till exempel under förevändning att en brådskande fil måste öppnas. Användaren anger koden och loggar in med sina M365-inloggningsuppgifter på Microsofts Device Code-sida, vilket innebär att den kriminellas enhet kopplas till användarens konto. Följden kan bli att angriparen får bestående åtkomst till användarens M365-konto utan lösenord.
Nätfiskemeddelandena kan komma från en bekant avsändare och innehålla länkar, bilagor eller QR-koder. Kriminella utnyttjar också kapade e-postkonton och legitima molntjänster för att göra meddelandena ännu mer trovärdiga. Att inloggningssidan ser bekant ut är i sig ingen garanti för att den är äkta, utan användaren bör alltid kontrollera webbplatsens webbadress.
Med ett kapat Microsoft 365-konto kan kriminella läsa e-postmeddelanden, stjäla uppgifter, skicka nya nätfiskemeddelanden och genomföra olika bedrägerier i offrets namn. Attackerna går ofta snabbt och de kriminella använder allt mer avancerade metoder även för att kringgå multifaktorsautentisering.
Om du misstänker att du har lämnat ut dina inloggningsuppgifter på en bluffsida ska du omedelbart byta lösenord och anmäla saken till organisationens IT-support eller informationssäkerhetsansvariga. Det är också bra att anmäla nätfiske efter inloggningsuppgifter till Cybersäkerhetscentret, eftersom det hjälper centret att identifiera pågående bedrägerikampanjer och förhindra att fler personer faller offer.
Bedragare utnyttjar uppgifter om bokningar av boende
Cybersäkerhetscentret har fått flera anmälningar om bluffmeddelanden som skickats i inkvarteringstjänsters namn. Meddelandena har innehållit riktiga bokningsuppgifter, vilket kan göra det svårt att känna igen bedrägerierna. Bokningsuppgifterna kan till exempel ha läckt ut via en inkvarteringstjänst eller ett bokningssystem.
Att använda riktiga bokningsuppgifter kan få meddelandet att verka tillförlitligt och locka mottagaren att följa den kriminellas anvisningar. Att ett meddelande innehåller bekanta bokningsuppgifter är alltså inte nödvändigtvis någon garanti för att det är äkta. I sådana bluffmeddelanden kan den kriminella påstå att boendebokningen behöver bekräftas på något sätt och att mottagaren därför ska ange till exempel sina betalkortsuppgifter.
Mottagarna bör vara försiktiga med oväntade betalningsbegäranden och länkar, även om meddelandet innehåller korrekta uppgifter om den egna bokningen. Om ett meddelande verkar misstänkt är det bra att kontrollera att det är äkta genom att kontakta inkvarteringstjänsten via dess officiella kontaktuppgifter. Öppna inte länkarna i meddelandet och ange inga betalningsuppgifter innan du har försäkrat dig om att meddelandet är tillförlitligt.
AI-omställningen kräver satsningar på cybersäkerhet
Maija Rönkä, konsultativ tjänsteman vid kommunikationsministeriet, skriver i sin kolumn om AI-omställningen och beredskapen inför de hot som den medför. Den snabba utvecklingen av AI skapar nya möjligheter, men ökar samtidigt betydelsen av cybersäkerhet. AI kan användas för att identifiera och avvärja cyberhot, men erbjuder också nya metoder för att genomföra cyberattacker. I en föränderlig hotmiljö måste organisationerna se till att säkerheten utvecklas i takt med användningen av AI.
En säker användning av AI förutsätter tillräcklig kompetens, proaktiv beredskap och en kontinuerlig förmåga att identifiera nya risker. Cybersäkerheten måste beaktas som en del av införandet av tekniken och organisationernas verksamhet, inte först när problem uppstår.
I Finland har man redan på många olika sätt förberett sig på cybersäkerhetshot i anslutning till AI. Den befintliga regleringen av AI och cybersäkerhet på EU-nivå och nationell nivå ställer krav på AI-systemens säkerhet och rapporteringen av säkerhetsincidenter. Utöver lagstiftning behövs också praktiska åtgärder. Cybersäkerhetscentret vid Transport- och kommunikationsverket Traficom stöder en säker användning av AI genom att ge anvisningar, bedöma hot och hjälpa organisationer att hantera risker.
Cybervädret för september har publicerats
Cybervädret för september har publicerats och vädret fortsatte att vara ostadigt. De incidenter som anmäldes till Cybersäkerhetscentret handlade främst om bedrägerier, dataintrång på webbplatser och kritiska sårbarheter i nätets kantenheter.
I september publicerades flera kritiska och aktivt utnyttjade sårbarheter, till exempel i produkter från Cisco, F5, Check Point och GitLab. Dessutom publicerade vi årets första allvarliga varning med anledning av kritiska sårbarheter i Citrix NetScaler ADC- och Gateway-produkterna som uppdagades i slutet av september.
Informationstillfällen om finansiering för cybersäkerhet den 20–22 oktober
Europeiska kommissionen och Europeiska kompetenscentrumet för cybersäkerhet (ECCC) har offentliggjort nya finansieringsutlysningar inom programmet för ett digitalt Europa för att stödja utvecklingen av cybersäkerhetskapaciteten och införandet av ny teknik.
Nationella samordningscentrumet (NCC-FI) ordnar följande riktade informationstillfällen via Teams:
- 20.10 kl. 9.00–9.30: Dual-use technologies
- 21.10 kl 9.00-10.00: Cybersecure tools, technologies and services relying on AI & Strengthening cybersecurity capacities of European SMEs with cybersecure AI-powered solutions
- 22.10 kl. 9.00-9.30: Strengthening EU cybersecurity capacities & capabilities in line with legislative requirements
Under informationstillfällena går vi igenom de viktigaste detaljerna i respektive utlysning och diskuterar frågor som särskilt gäller den aktuella utlysningen. Tillfällena är avgiftsfria och öppna för alla. De hålls på finska och spelas inte in.
Anmäl dig till informationstillfällena via länkarna nedan:
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan. Den här veckan har bluffmeddelanden spridits bland annat i MobilePays och Kanta-tjänstens namn.
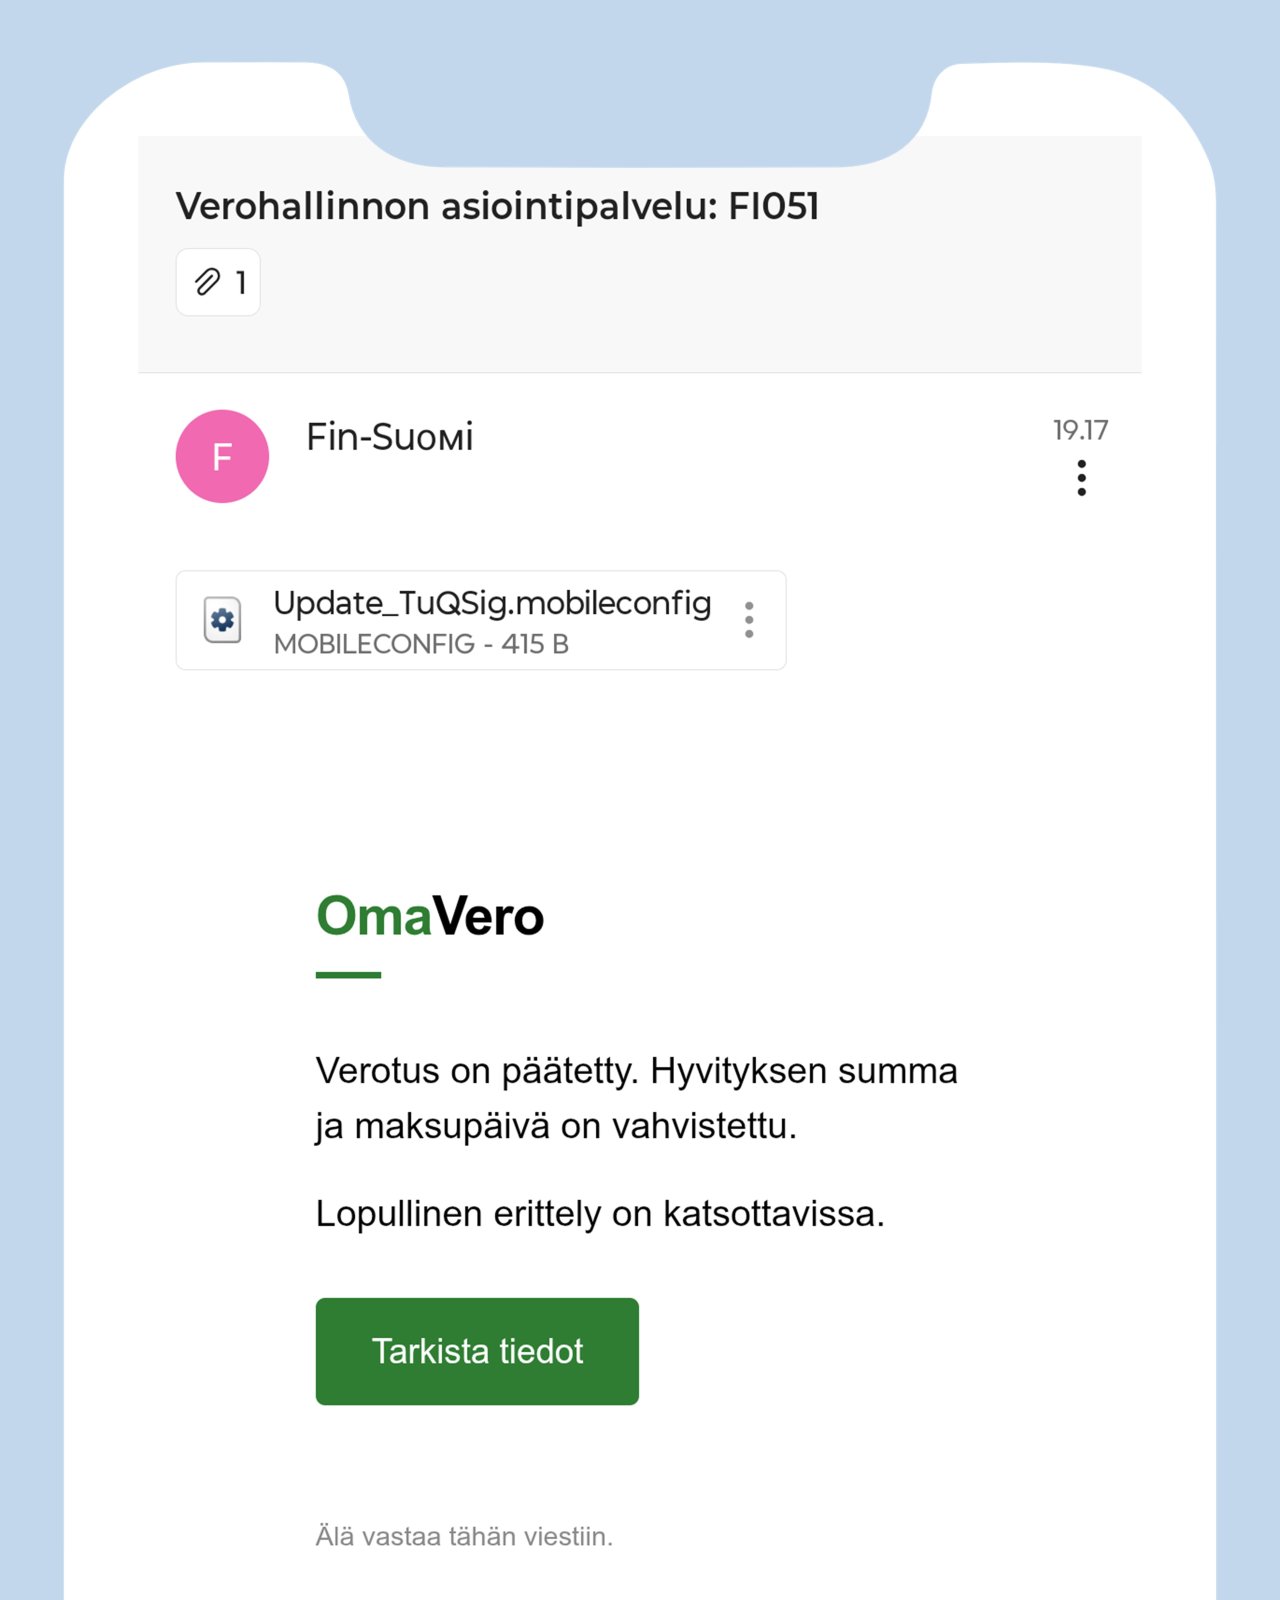
Ett nätfiskemeddelande med skattetema som skickats via e-post. I meddelandet påstås att mottagarens beskattning har fastställts och att mottagaren måste besöka en webbplats för att se beskattningsuppgifterna. Knappen i meddelandet leder dock till en nätfiskesida som kontrolleras av en kriminell och som används för att samla in bankkoder. Meddelandet innehåller också en bifogad fil som, om den körs på telefonen, kan leda till att skadliga konfigurationer installeras, till exempel en konfiguration som delar användarens kalender med den kriminella.
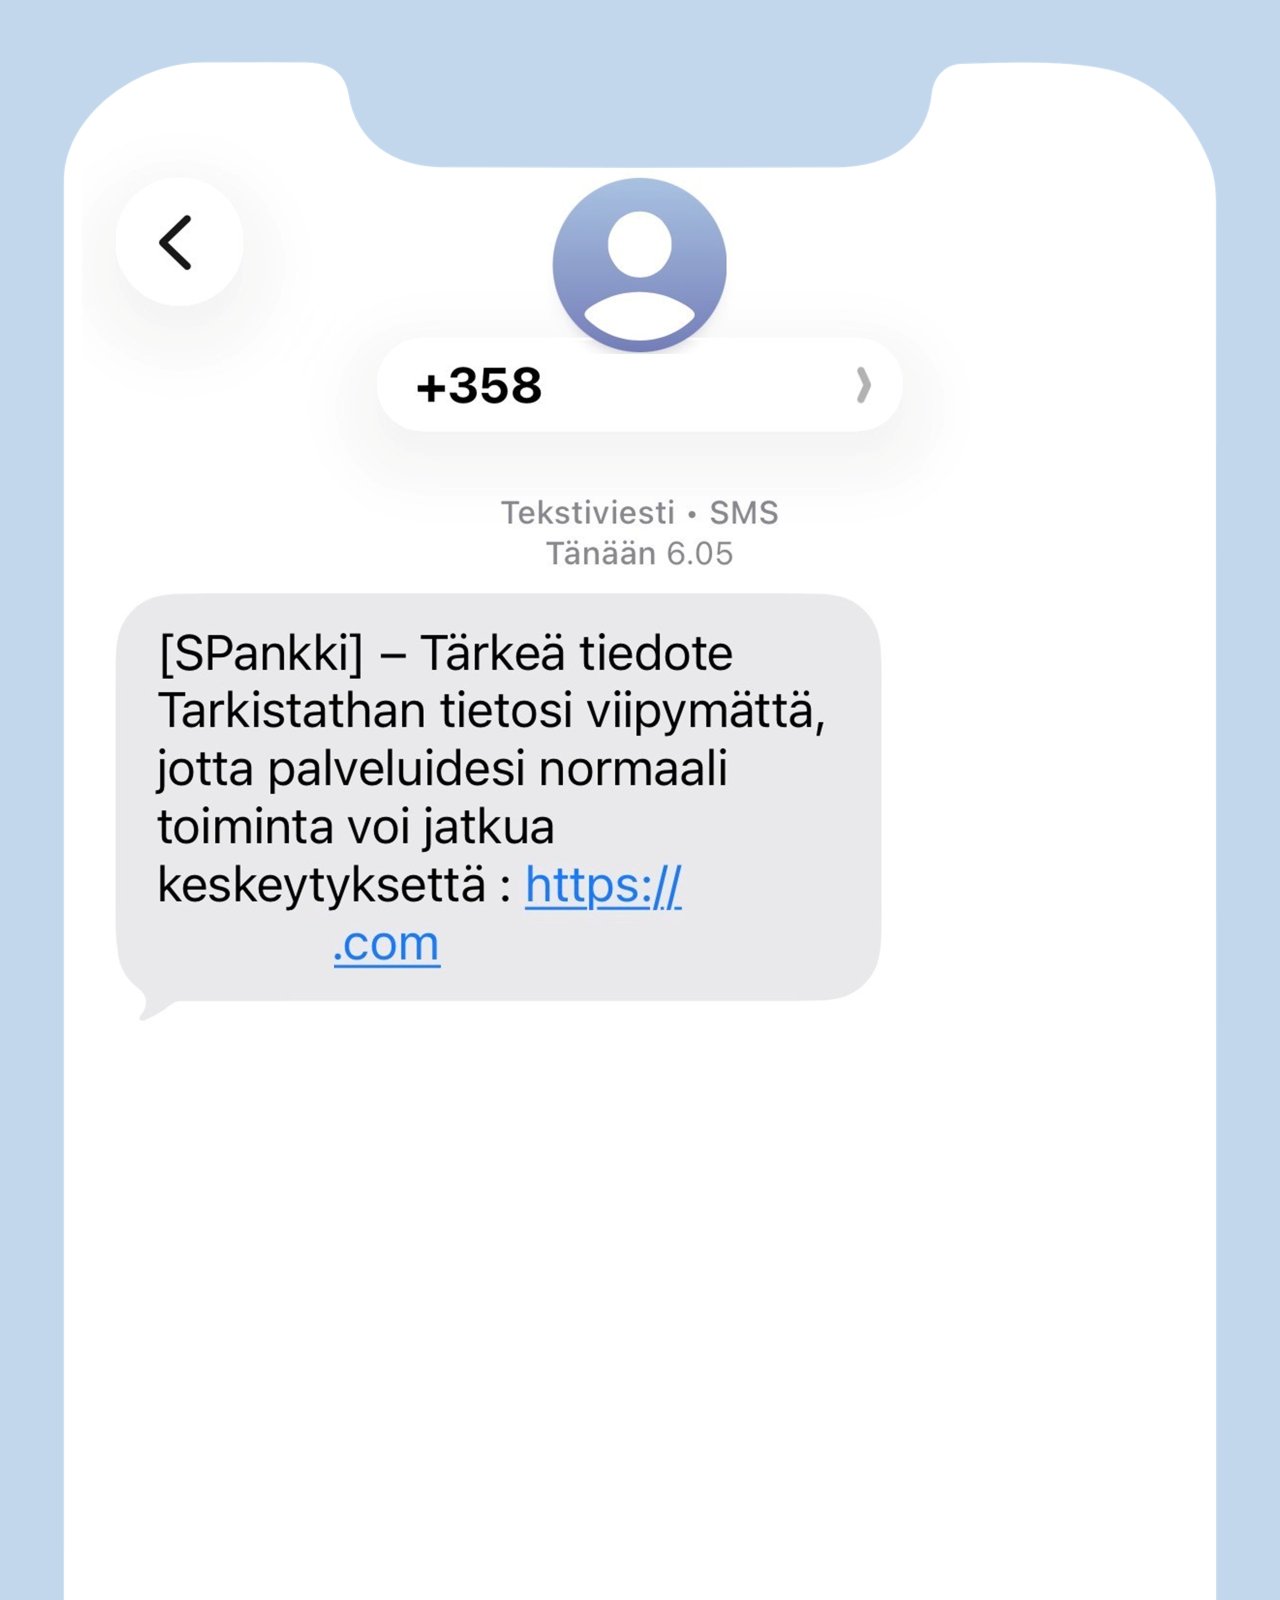
Nätfiskemeddelanden skickas via sms i S-Bankens namn. I meddelandet påstås att mottagaren har ett viktigt meddelande på S-Bankens webbplats. Av webbadressen i meddelandet framgår att det inte är fråga om S-Bankens riktiga webbadress. I det här exemplet använder avsändaren inte S-Bankens avsändaridentifikation, utan meddelandet kommer från ett vanligt telefonnummer. Om mottagaren klickar på länken hamnar hen på en nätfiskesida.
Sårbarheter
CVE: CVE-2026-104935
CVSS: 8.6 (CVSS 3.1)
Vad: Sårbarheten gör det möjligt att kringgå autentiseringen och köra kommandon på den sårbara enheten via en fjärranslutning. Angriparen behöver varken användaruppgifter eller någon åtgärd från användaren.
Produkt: Ivanti Connect Secure, versionerna 22.8R2.4 och tidigare, 25.1.2.2 och tidigare samt 25.1.1.1 och tidigare.
Korrigering: Uppdatera produkten omedelbart till den senaste versionen.
CVE: CVE-2026-76519
CVSS: 9.8 (CVSS 3.1, kritisk)
Vad: Cisco Secure Email Gateway
Produkt: Sårbarheten gör det möjligt för en oautentiserad angripare att på distans skriva godtyckliga filer och köra kommandon i enhetens operativsystem med root-behörighet (huvudanvändarrättigheter).
Korrigering: Uppdatera enheten till en korrigerad programvaruversion.
Bekanta dig med veckoöversikten
Detta är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 9–15.10.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.