Cybersäkerhetscentrets veckoöversikt – 44/2026
I veckans översikt varnar vi för videosamtal där kriminella utger sig för att vara poliser eller företrädare för banker. Vi påminner också organisationer om riskerna med sårbarheter i Brotli och Node.js. Veckan bjöd även på goda nyheter: Den nya märkningen Skräppost för sms gör det svårare att genomföra bedrägerier.
På denna sida
- Bedragare utger sig för att företräda polisen eller banker i videosamtal via Google Meet
- Markeringen om skräppost införs i textmeddelanden och gör det svårare för bedragare att utge sig för att vara en välkänd avsändare
- Sårbarheter i Brotli och Node.js kan utsätta webbtjänster och nätets kantenheter för dataintrång
- Utmärkelsen Vägvisare för informationssäkerheten till Tuomas Kaijanen vid OP Pohjola
- Aktuella bedrägerier
- Bekanta dig med veckoöversikten
Bedragare utger sig för att företräda polisen eller banker i videosamtal via Google Meet
Under de senaste veckorna har Cybersäkerhetscentret fått allt fler anmälningar om bluffsamtal där bedragare utger sig för att företräda bland annat polisen eller banker. Samtalen har ringts via videosamtalstjänsten Google Meet, vilket skiljer sig från vanliga bluffsamtal per telefon. Bedragarna kan använda kända polisers ansikten, och man misstänker att även deepfake-teknik har använts i vissa fall.
De kriminella försöker komma över offrens bankkoder, betalkortsuppgifter och andra personuppgifter. Offret kan utsättas för påtryckningar genom hot om till exempel att bankkonton ska spärras, att personen ska gripas eller utvisas ur landet. Vid bedrägerier som görs i bankers namn kan bedragarna i sin tur påstå att det förekommer misstänkt aktivitet på kontot eller att omedelbara åtgärder krävs för att skydda pengarna. Genom att skapa en känsla av brådska och rädsla försöker bedragarna få offret att lämna ut sina uppgifter eller överföra pengar till de kriminella.
Myndigheter och banker ber inte om bankkoder eller autentiseringskoder per telefon och uppmanar inte heller någon att överföra pengar till ett så kallat säkerhetskonto som bedragaren har angett.
Om du får ett misstänkt samtal ska du avsluta det. Visa inte uppgifter eller dokument som uppringaren ber om framför kameran. Du kan kontrollera att kontakten är äkta genom att själv ringa organisationens officiella telefonnummer. I Google Meet kan du begränsa samtal från okända personer genom att endast tillåta samtal från personer i din kontaktlista.
Om du har lämnat ut dina bankkoder eller betalningsuppgifter ska du omedelbart kontakta din bank och göra en polisanmälan. Du kan också anmäla händelsen till Cybersäkerhetscentret.
Markeringen om skräppost införs i textmeddelanden och gör det svårare för bedragare att utge sig för att vara en välkänd avsändare
Från och med den 2 november 2026 ska operatörerna ändra meddelandets avsändaridentifikation till "Skräppost” eller förhindra att sms-meddelandet levereras, om meddelandets avsändare inte har bekräftad behörighet till avsändaridentifikationen. "Skräppost" visas då som namn för meddelandets avsändare. Ändringen gör det svårare för bedragare att utge sig för att vara till exempel myndigheter, företag eller andra tillförlitliga aktörer. Ändringen påverkar inte textmeddelanden som förmedlas bland privatpersoner.
Om avsändarens rätt att använda sin identifikation inte har kunnat bekräftas kan operatören skicka meddelandet till mottagaren med avsändaridentifikationen "Skräppost". För mottagaren är märkningen ett tecken på att det lönar sig att bedöma meddelandets tillförlitlighet mer omsorgsfullt än normalt.
Det lönar sig att vara särskilt försiktig om man i meddelandet
• uppmanas att öppna en länk
• uppmanas att vidta åtgärder omgående
• ber mottagaren att lämna ut personuppgifter, bankuppgifter eller användarnamn och lösenord
• lovar förmåner eller priser mot utlämnande av uppgifter.
Alla meddelanden som kommer med märkningen Skräppost är dock inte bedrägeriförsök. Utländska organisationer kan fortfarande skicka meddelanden till finländare genom att använda sina egna lokala avsändaridentifikationer. Det finns dock avsändaridentifikationer för vilka användningsrätten inte har bekräftats i enlighet med Transport- och kommunikationsverket Traficoms föreskrift. Meddelanden som skickas med sådana avsändaridentifikationer kan därför märkas med ”Skräppost”. Traficom påminner om att det bästa skyddet mot bedrägerier är att vara försiktig. Om meddelandet väcker misstankar, klicka inte på länkar eller ge dina personuppgifter innan verifiering av avsändaren har gjorts.
Sårbarheter i Brotli och Node.js kan utsätta webbtjänster och nätets kantenheter för dataintrång
Sårbarheter i komprimeringsbiblioteket Brotli kan orsaka störningar eller få tjänster att krascha och i värsta fall göra det möjligt att köra kod. Risken gäller sårbara versioner av Node.js och andra programvaror som använder samma bibliotek och behandlar komprimerade data från externa källor.
Bland de system som kan påverkas finns webbservrar, applikationsprogrammeringsgränssnitt (API:er) och nätets kantenheter, såsom brandväggar och lastbalanserare. Sårbarheter i bland annat produkter från Fortinet, Citrix och Palo Alto Networks ska bedömas utifrån tillverkarnas produktspecifika säkerhetsmeddelanden. Att en produkt stöder Brotli innebär inte i sig att den är sårbar.
Organisationerna ska kartlägga vilka versioner av Node.js och vilka programvaror för nätets kantenheter som används, kontrollera tillverkarnas anvisningar och installera tillgängliga säkerhetsuppdateringar utan dröjsmål. Om uppdateringarna inte kan installeras omedelbart ska exponeringen begränsas enligt tillverkarnas anvisningar. Det är också viktigt att övervaka avvikande trafik till offentligt tillgängliga tjänster.
Ta reda på om de programvaror och enheter som används är sårbara genom att kontrollera varje produkt separat och se till att nödvändiga korrigeringar görs. En sårbarhet i en gemensam programvarukomponent kan påverka flera produkter, men den faktiska risken beror på hur produkterna är utformade och vilka versioner som används.
Utmärkelsen Vägvisare för informationssäkerheten till Tuomas Kaijanen vid OP Pohjola
I år fick Principal IT Security Specialist Tuomas Kaijanen från OP Pohjola Transport- och kommunikationsverket Traficoms erkännande Vägvisare för informationssäkerheten.
Tuomas Kaijanens enträgna arbete har producerat en samarbetsmodell som effektiviserar bekämpning av bankbedrägerier och med vilken banker, teleoperatörer och myndigheter avsevärt har lyckats minska antalet offer för nätfiske efter bankkoder. Pilotfasen slutfördes i april 2025 och nästa steg är att utveckla den nya modellen till en nationell lösning som gynnar hela samhället.
Erkännandet Vägvisare för informationssäkerheten delades ut den 29 oktober 2026 i seminariet GovCyber Finland 2026. En inspelning av seminariet kommer senare att finnas tillgänglig på Traficoms YouTube-kanal.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan.
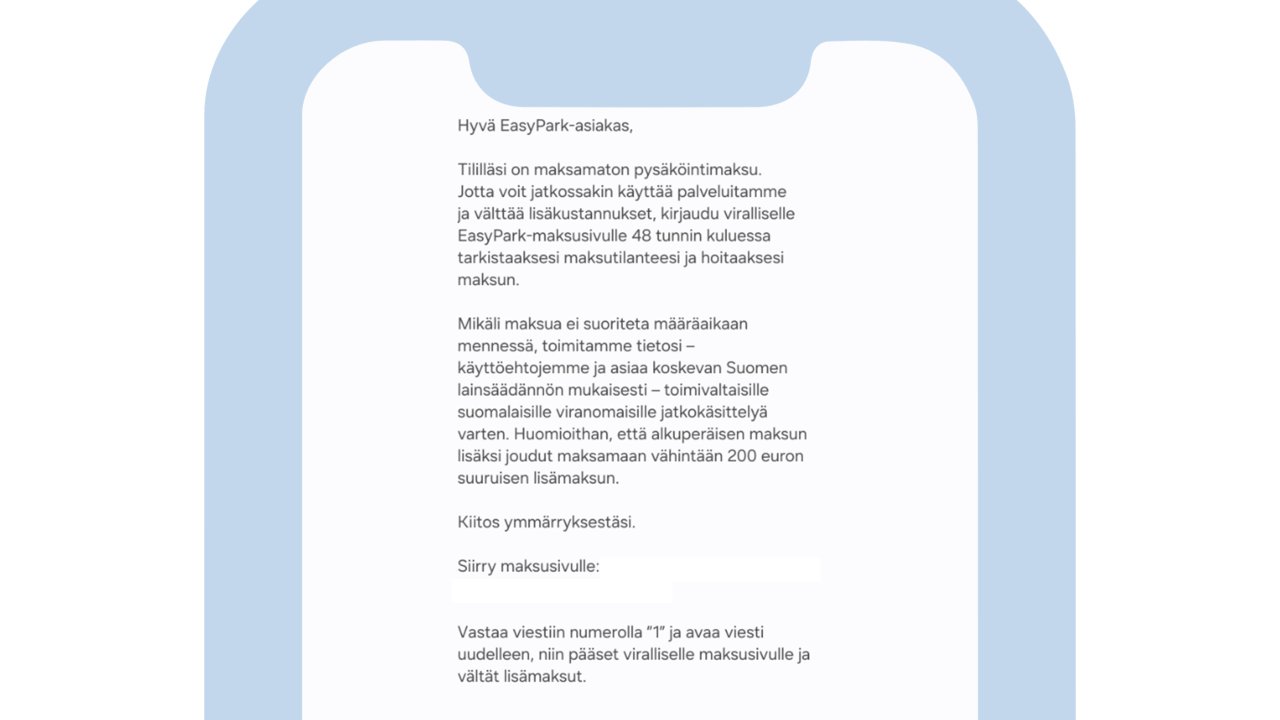
Exempel på ett bluffmeddelande som skickats i EasyParks namn och där mottagaren pressas att snabbt betala en påstådd parkeringsavgift.
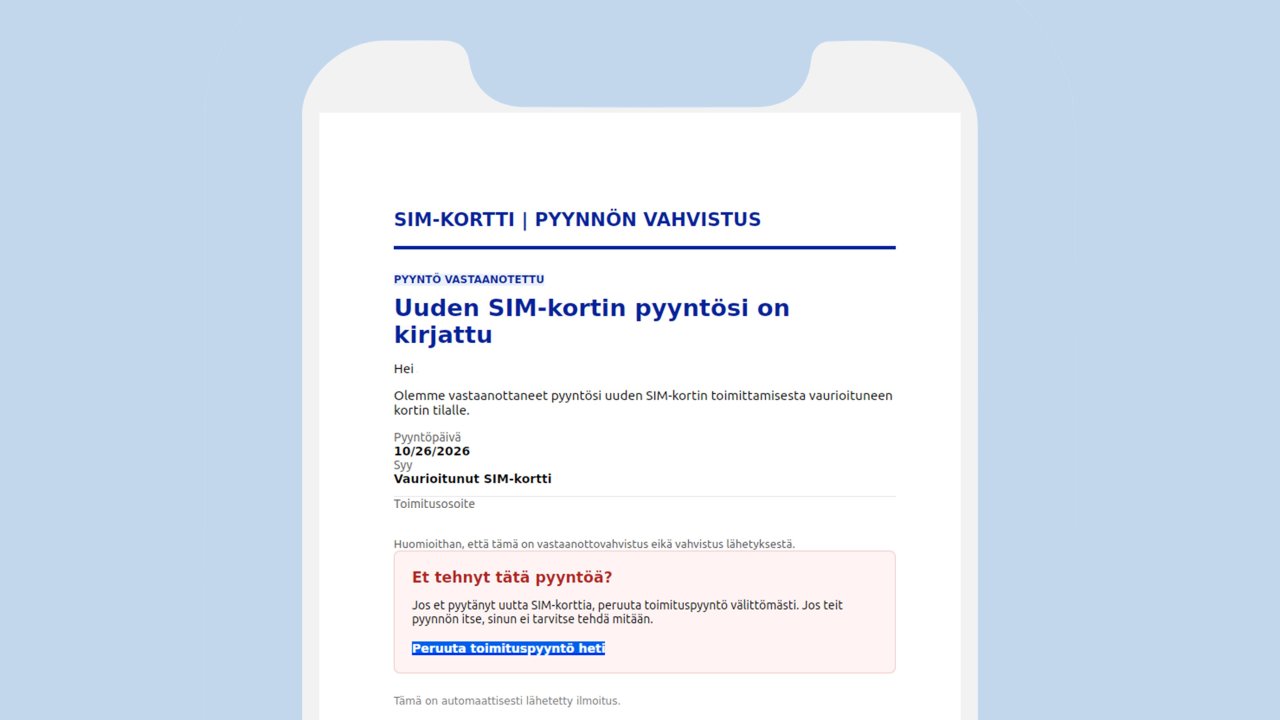
Exempel på ett bluffmeddelande om byte av SIM-kort där man försöker locka mottagaren att klicka på en länk genom att hänvisa till en obehörig beställning av ett SIM-kort.
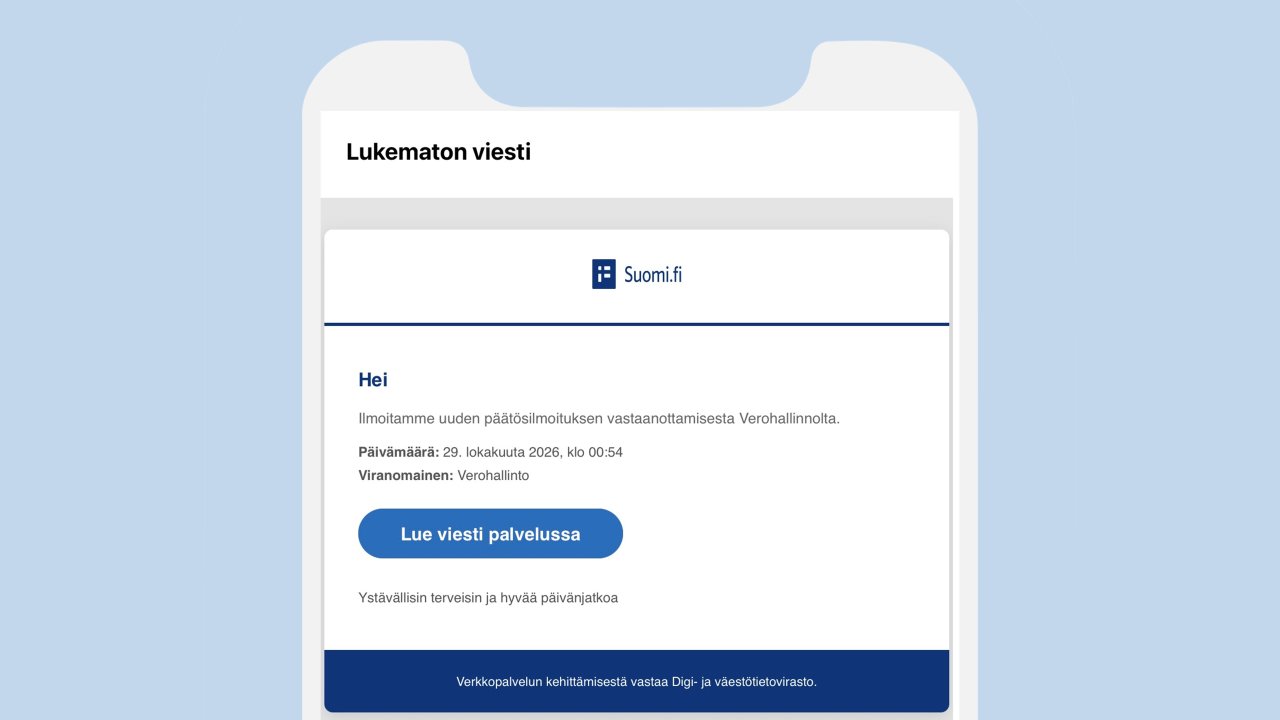
Exempel på ett bluffmeddelande som efterliknar ett meddelande från Suomi.fi-tjänsten och där mottagaren lockas att öppna meddelandet och gå vidare till en potentiellt skadlig webbplats.
Bekanta dig med veckoöversikten
Detta är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 23–29.10.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.