
Cybersäkerhetscentrets veckoöversikt – 45/2026
Den här veckan har informationssäkerheten hos fjärrstyrd automationsutrustning väckt oro runt om i Europa. Även i Finland har avsiktligt missbruk av kylutrustning orsakat skador. I Finland har man satsat på cybersäkerheten hos automations- och reglerutrustning, vilket har bidragit till att de största skadorna har kunnat undvikas. Cybersäkerheten har också en viktig roll i den nationella riskbedömningen. Övningen Taisto ger verktyg för att hantera störningssituationer. Vid evenemanget Nyt valppaana (Var försiktig på webben) får deltagarna veta mer om cybersäkerhet i vardagen.
På denna sida
- Det är viktigt att satsa på informationssäkerheten hos fjärrstyrda enheter
- Den nionde Taisto-övningen hjälper organisationer att förbereda sig för störningssituationer
- Den nationella riskbedömningen 2026 lyfter fram cybersäkerheten som en kritisk del av den nationella säkerheten
- Välkommen till ett evenemang om cybersäkerhet i vardagen
- Aktuella bedrägerier
- Bekanta dig med veckoöversikten
Det är viktigt att satsa på informationssäkerheten hos fjärrstyrda enheter
Cyberattackerna mot kylutrustning har varit veckans stora samtalsämne i Finland och runt om i Europa. Cyberattacker orsakade skador i Frankrike redan för tre veckor sedan. De kriminella angriparna har inte bara intresserat sig för kylutrustning i livsmedelsbutiker utan också för kylutrustning inom blodtjänster. I Finland har hälso- och sjukvårdssektorn god beredskap för externa hot. De aktuella cyberattackerna riktades mot reglerautomatik som används inom industrin. IoT-enheter i hushållen har däremot inte varit utsatta för hot. Det är ändå viktigt att se till att enheterna i hemnätverk uppdateras och skyddas på lämpligt sätt.
I Finland bidrog den tidiga beredskapen till att situationen kunde fås under kontroll, eftersom man redan kände till de första attackerna i Frankrike. Cybersäkerhetscentret har sedan den 13 oktober kontaktat ägare till sårbara enheter som identifierats genom kartläggning på nätet och arbetat för att enheter som är utsatta för attacker inte längre ska vara öppet tillgängliga via internet.
Aktörer inom samhällsviktiga sektorer i Finland har länge varit medvetna om vikten av att skydda automationssystem, såsom styrsystem för kylutrustning, som en del av den kritiska infrastrukturen. De flesta finländska aktörer har redan i förväg sett till att fjärrstyrda enheter hanteras på ett säkert sätt. Händelserna i Frankrike i oktober har inte gått aktörerna inom den kritiska infrastrukturen i Finland förbi.
För att understryka hur allvarlig frågan är betonade Cybersäkerhetscentret i en nyhet som publicerades på tisdagen vikten av att skydda fjärrstyrda industri- och automationsenheter. Fallen visar konkret hur brister i informationssäkerheten hos nätanslutna IoT- och OT-enheter direkt kan påverka företagens verksamhet och den fysiska miljön. En automationsenhet som är tillgänglig via internet och som inte har uppdaterats eller skyddats tillräckligt kan ge en angripare tillgång till kritiska system.
Den nionde Taisto-övningen hjälper organisationer att förbereda sig för störningssituationer
Taisto-övningen, som ordnas av Myndigheten för digitalisering och befolkningsdata, inleddes torsdagen den 5 november för nionde gången. Taisto riktar sig särskilt till den offentliga sektorn, men även andra aktörer är välkomna att delta i den öppna och avgiftsfria övningen. Taisto ger organisationer möjlighet att i en trygg miljö öva, testa och utveckla sina verksamhetsmodeller för cyber- och digital säkerhet genom fiktiva störningssituationer. Övningen fokuserar särskilt på hantering och ledning av störningssituationer samt kommunikation. Scenarierna återspeglar aktuella hot.
Taisto-övningen fortsätter varje torsdag under resten av november. Det går fortfarande att anmäla sig för att testa och öva hur den egna organisationen fungerar under störningssituationer. Väl inövade rutiner för incidenthantering ger stöd och trygghet så att en verklig störningssituation inte kommer som en fullständig överraskning.
Den nationella riskbedömningen 2026 lyfter fram cybersäkerheten som en kritisk del av den nationella säkerheten
Inrikesministeriet publicerade den uppdaterade nationella riskbedömningen den 2 november 2026. I den nationella riskbedömningen identifieras plötsliga händelser som, om de inträffar, skulle få omfattande konsekvenser på nationell nivå. Dessutom bedöms hur dessa händelser skulle påverka samhällets vitala funktioner. Bedömningen utgör grunden för beredskapen hos olika aktörer i samhället. Finland utarbetar regelbundet en nationell riskbedömning. Den föregående bedömningen publicerades 2023.
I riskbedömningen beskrivs hur cybersäkerheten har blivit en kritisk del av den nationella säkerheten: ”Hela samhället är beroende av att de digitala systemen fungerar tillförlitligt. Därför utgör cyberattacker en betydande risk för offentliga tjänster, företag och infrastruktur. Gränsen mellan fysisk och digital säkerhet blir allt otydligare när kritiska funktioner är beroende av sammankopplade system. Satellittjänster, positioneringssystem och AI-system tillför nya dimensioner. Störningar i dessa system kan få omedelbara konsekvenser för både civila funktioner och landets försvar.”
Välkommen till ett evenemang om cybersäkerhet i vardagen
Bedrägerier på nätet, artificiell intelligens och säkerheten i den digitala vardagen är aktuella samtalsämnen. Hur kan vi vara uppmärksamma på nätet och hjälpa andra att göra detsamma?
Du får svar på frågan vid evenemanget ”Nyt valppaana verkossa – kyberturvallisuutta arkeen” måndagen den 23 november 2026 kl. 12.00–16.00 vid Aalto-universitetet i Otnäs i Esbo och på nätet.
Evenemanget hjälper dig att förstå vad du behöver veta om säkerheten på nätet just nu och hur du kan agera säkrare i vardagen. Under evenemanget får du bland annat höra anföranden av experter från Cybersäkerhetscentret vid Traficom, Centralkriminalpolisen, Mannerheims Barnskyddsförbund och Centralförbundet för de gamlas väl. Evenemangets språk är finska och deltagandet är avgiftsfritt.
Läs mer och anmäl dig senast den 18 november.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan.
Den här veckan har ett mycket stort antal bluff-sms skickats i EasyParks namn. Meddelandenas utseende varierar, de kommer från olika telefonnummer runt om i världen och länkarna till nätfiskesidor leder till flera olika webbadresser. Syftet är ändå alltid detsamma: att få dig att klicka på länken och ange dina bankkoder eller betala pengar till bedragarna. Låt dig inte luras!
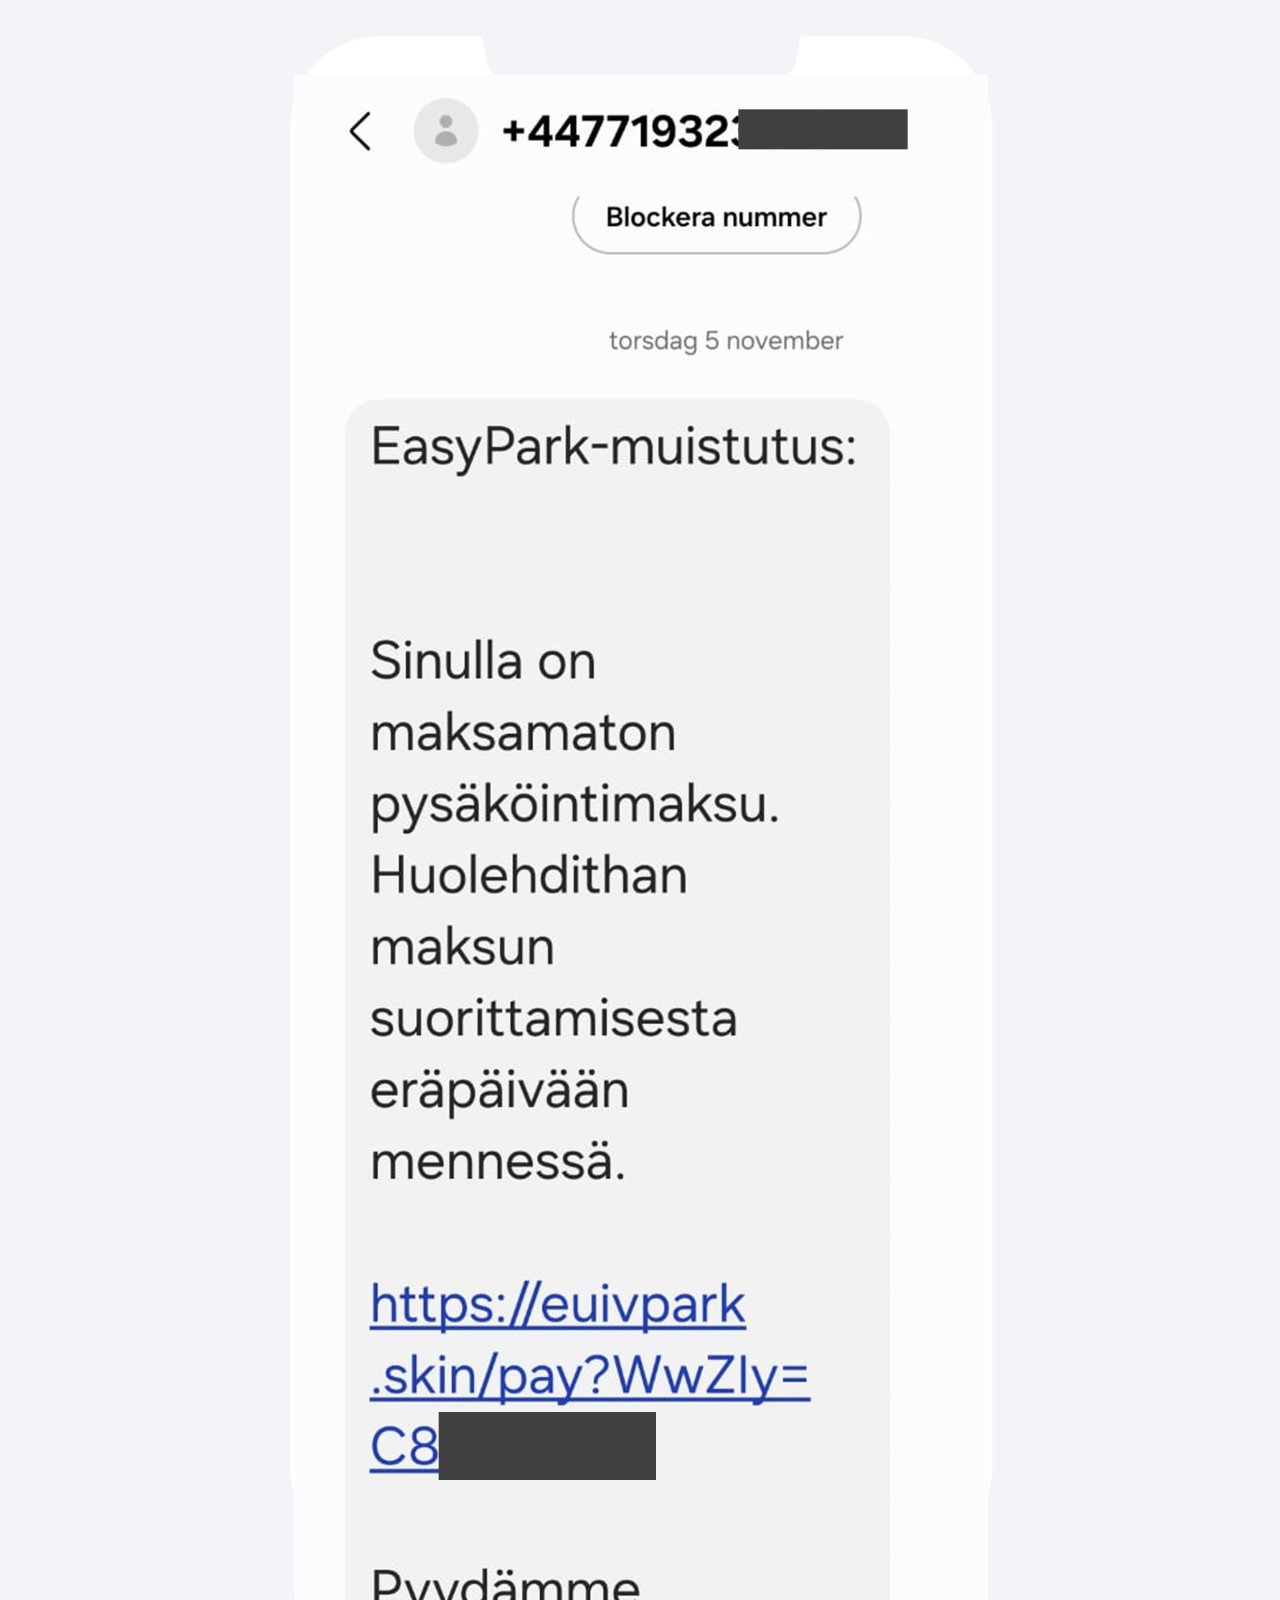
Exempel på ett bluffmeddelande som skickats i EasyParks namn och där mottagaren pressas att snabbt betala en påstådd parkeringsavgift.
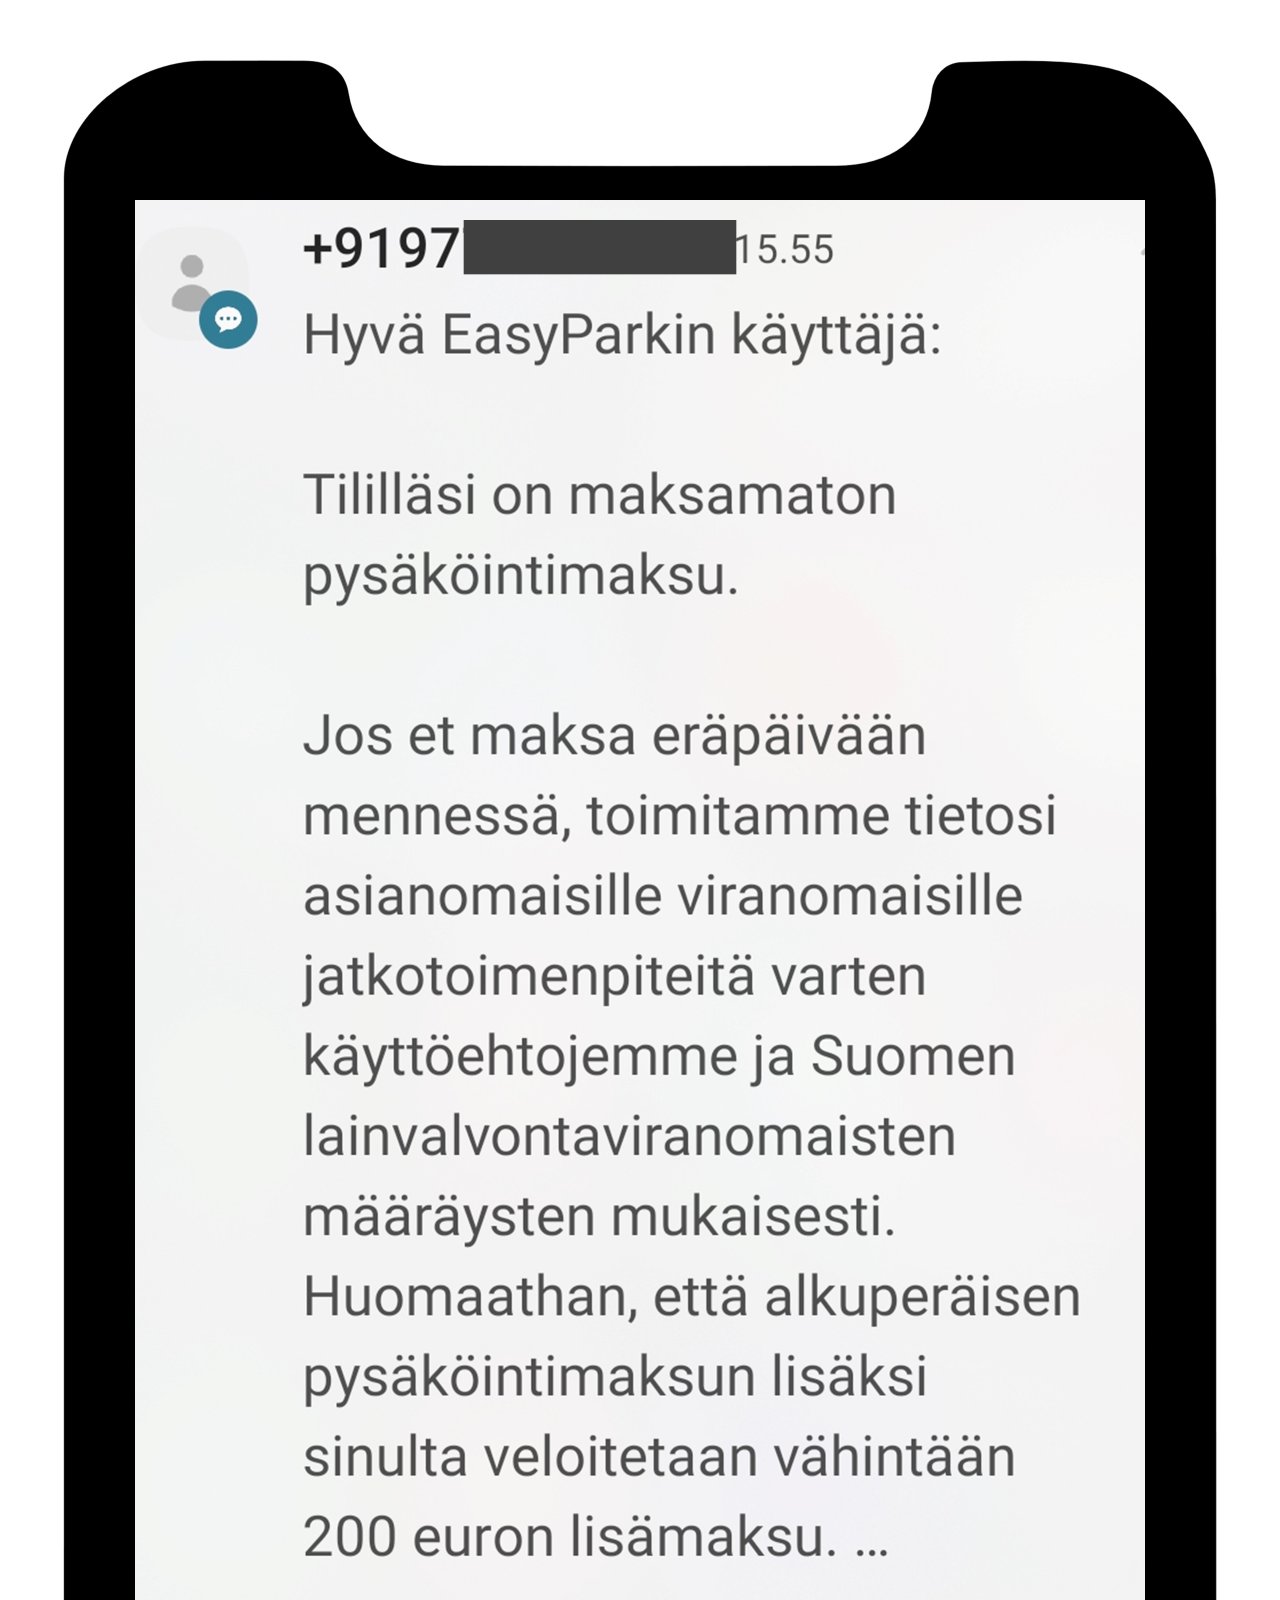
Ett annat exempel på ett bluffmeddelande som skickats i EasyParks namn och där mottagaren pressas att snabbt betala en påstådd parkeringsavgift.
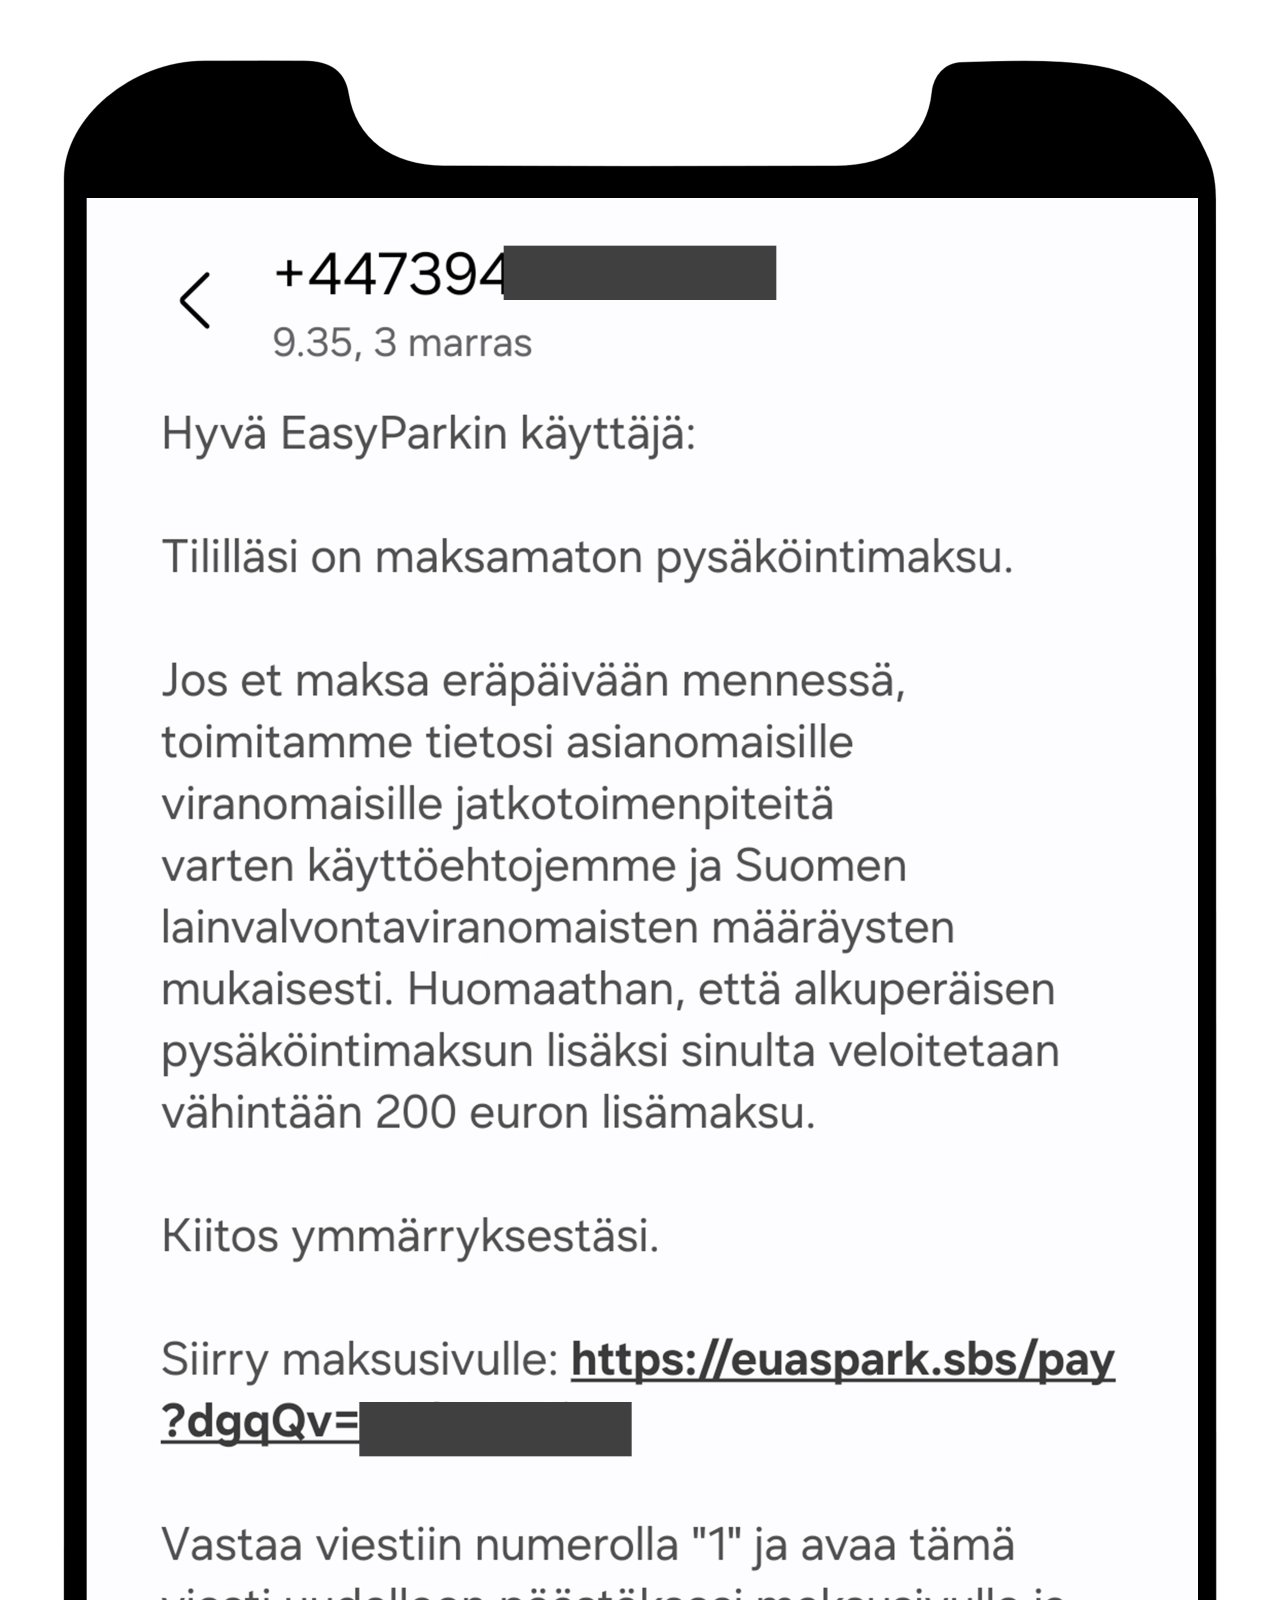
Ett tredje, mycket liknande exempel på ett bluffmeddelande som skickats i EasyParks namn och där mottagaren pressas att snabbt betala en påstådd parkeringsavgift.
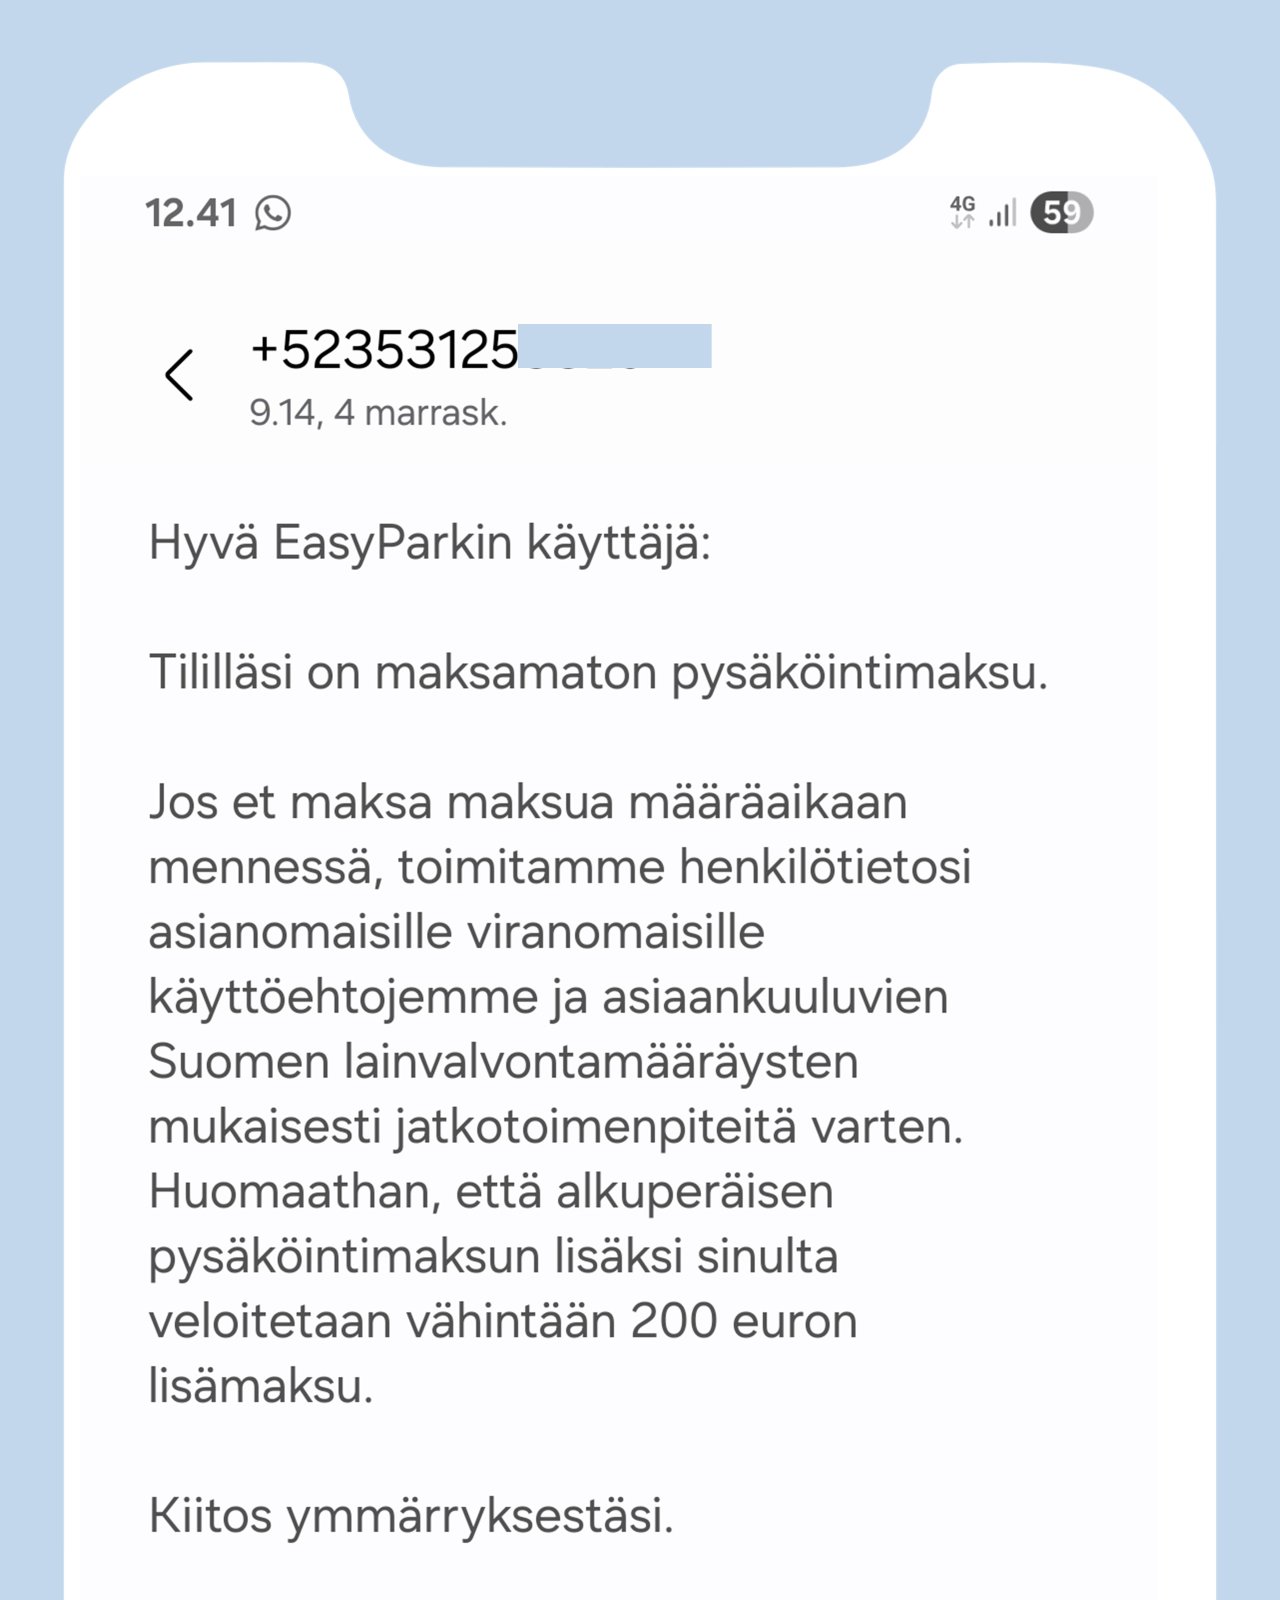
Ytterligare exempel på bluffmeddelanden som skickats i EasyParks namn och där mottagaren pressas att snabbt betala en påstådd parkeringsavgift.
Bekanta dig med veckoöversikten
Det här är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 30.10–5.11.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.