
Cybersäkerhetscentrets veckoöversikt – 47/2026
Den här veckan berättar vi hur kriminella kan utnyttja hushållens internetanslutningar för att dölja sin verksamhet och hur hemanvändare kan skydda sig mot fenomenet. Vi påminner också om säker näthandel inför Black Friday, lyfter fram aktuella ändringar i regleringen enligt cyberresiliensförordningen (CRA) och inspelningen från seminariet GovCyber Finland samt sammanfattar veckans viktigaste sårbarheter och bedrägerier.
På denna sida
- Black Friday lockar också bedragare
- Kan kriminella använda din internetanslutning hemma?
- Missade du GovCyber Finland 2026? Se inspelningen!
- Europeiska kommissionen publicerade vägledning om tillämpningen av CRA på svenska och förlängde tiden för utarbetandet av standarder
- Aktuella bedrägerier
- Sårbarheter
- Bekanta dig med veckoöversikten
Black Friday lockar också bedragare
I år infaller Black Friday den 27 november, men många butiker har redan inlett sina erbjudandekampanjer. Även nätbrottslingar försöker dra nytta av den intensiva shoppingperioden.
Bedragare skapar falska nätbutiker och webbplatser som efterliknar riktiga butiker i syfte att komma över betalkortsuppgifter, personuppgifter och nätbankskoder. Bedrägerisidorna sprids till exempel via sociala medier, sökmotorannonser och e-postmeddelanden. Med hjälp av artificiell intelligens kan bedrägerierna göras ännu mer trovärdiga och meddelandena mer välformulerade.
Under shoppingperioden är det också bra att vara beredd på bluffmeddelanden som efterliknar meddelanden från nätbutiker och transportföretag. Ett meddelande om till exempel paketspårning eller leverans kan innehålla en länk till en bedrägerisida. Dessutom kan kriminella använda stulna användarnamn och lösenord för att logga in på kundkonton i nätbutiker.
Tips för säker näthandel
- Låt dig inte luras av brådska eller erbjudanden som verkar ovanligt förmånliga.
- Kontrollera nätbutikens webbadress och tillförlitlighet innan du handlar.
- Gå till nätbutiken eller transportföretagets tjänst via dess officiella webbplats, inte via länkar i meddelanden.
- Använd unika lösenord för olika tjänster och aktivera multifaktorsautentisering.
- Lämna inte ut dina bankkoder eller betalkortsuppgifter på misstänkta webbplatser.
Om ett erbjudande verkar för bra för att vara sant finns det skäl att vara försiktig. Det lönar sig att tänka efter en extra gång innan du handlar under Black Friday.
Kan kriminella använda din internetanslutning hemma?
En vanlig internetanslutning i ett hushåll kan hamna i kriminellas händer utan att den boende märker det. Det handlar om fenomenet residential proxy, där kriminella använder hushållens internetanslutningar för att förmedla sin egen nättrafik och dölja varifrån den kommer. De kriminella är intresserade av vanliga hemanvändares enheter, eftersom de kan få sin egen nättrafik att se ut som vanlig konsumenttrafik.
Vad handlar det om?
I ett residential proxy-nätverk dirigeras nättrafiken via vanliga hushålls internetanslutningar. En kriminell kan till exempel använda internetanslutningen i ett hushåll i ett annat land. För webbtjänsten ser det då ut som om anslutningen kommer från en vanlig hemanvändare. Olika typer av proxytjänster har också lagliga användningsområden, men kriminella utnyttjar dem för att dölja sin verksamhet. Genom den dolda verksamheten kan de till exempel försöka göra intrång på användarkonton, sprida skadeprogram och genomföra överbelastningsattacker.
Hur kan min enhet bli en del av ett proxynätverk?
Enheter i hushåll kan anslutas till proxynätverk till exempel genom appar som innehåller skadliga program eller genom att utnyttja säkerhetshål i enheterna. Det kan till exempel handla om routrar, smart-tv-apparater och streamingenheter. Även kostnadsfria VPN-tjänster, spel och andra appar kan innehålla funktioner som gör användarens internetanslutning tillgänglig för andra. Det kan vara svårt för användaren att upptäcka exakt vad hen ger sitt samtycke till.
Att adressen till din enhet förekommer i misstänkt nättrafik betyder inte att någon i hushållet har begått ett brott. Obehörig användning av enheten kan ändå medföra informationssäkerhetsrisker och till exempel leda till att webbtjänster begränsar åtkomsten från enheten.
Omfattningen av fenomenet illustreras av proxytjänsten SocksEscort, som stängdes ner i mars 2026. Enligt Europol hade över 369 000 routrar och andra internetanslutna enheter i 163 länder utnyttjats i verksamheten. Enheternas ägare visste inte nödvändigtvis att deras enheter ingick i ett kriminellt nätverk.
Hur kan jag skydda mig?
Du kan skydda ditt hemnätverk med några enkla åtgärder:
- Uppdatera regelbundet routrar, telefoner, datorer och andra internetanslutna enheter.
- Ladda endast ner appar från tillförlitliga källor och kontrollera vilka behörigheter de begär.
- Var försiktig med kostnadsfria VPN-tjänster och appar som utlovar pengar i utbyte mot att du delar din internetanslutning.
- Undvik streamingenheter från okända tillverkare.
- Byt ut routerns standardlösenord och använd starka, unika lösenord.
Vad ska jag göra om jag misstänker att min enhet ingår i ett proxynätverk?
- Om du misstänker att kriminella använder din enhet ska du kontrollera vilka enheter som är anslutna till hemnätverket och ta bort okända eller onödiga appar. Koppla bort den misstänkta enheten från internet och kontrollera att den är uppdaterad. Kontakta vid behov enhetens tillverkare eller din internetoperatör.
- Om du misstänker att dina användaruppgifter har hamnat i fel händer ska du byta lösenord och aktivera multifaktorsautentisering.
Du kan också anmäla händelsen till Cybersäkerhetscentret. Om du misstänker att du har blivit utsatt för ett brott ska du göra en polisanmälan.
Missade du GovCyber Finland 2026? Se inspelningen!
Seminariet GovCyber Finland 2026 lockade en stor publik med intresse för cybersäkerhet i oktober och fyllde hela salen. Inspelningen av seminariet finns nu tillgänglig på Traficoms YouTube-kanal.
Under dagen fick vi ta del av ledande experters perspektiv på aktuella fenomen inom cybersäkerheten. Anförandena behandlade bland annat övergången till kvantsäker teknik, förändringar i hotbilden och cyberspionage.
Evenemanget ordnades av Traficom, Försörjningsberedskapscentralen och Finlands nationella samordningscentrum för forskning, utveckling och innovation inom cybersäkerhet (NCC-FI).
Europeiska kommissionen publicerade vägledning om tillämpningen av CRA på svenska och förlängde tiden för utarbetandet av standarder
Europeiska kommissionen har publicerat sin vägledning om tillämpningen av cyberresiliensförordningen (Cyber Resilience Act, CRA, förordning (EU) 2024/2847) på alla EU:s officiella språk. Anvisningarna hjälper företag och andra aktörer att tolka förordningens krav och förbereda sig för att tillämpa dem i praktiken.
Vägledningen ger bland annat stöd för att förstå förordningens tillämpningsområde, cybersäkerhetskraven, hanteringen av sårbarheter och rapporteringsskyldigheterna. De svenska och finska versionerna av vägledningen gör det lättare för finländska aktörer att sätta sig in i kraven.
Kommissionen har dessutom godkänt en ändring av standardiseringsbegäran för CRA, vilket innebär att ytterligare tre månader beviljas för utarbetandet av vissa standarder. Den nya tidsfristen för produktspecifika standarder för viktiga och kritiska produktkategorier är den 31 januari 2027. Syftet med förlängningen är att säkerställa att standarderna utarbetas med hög kvalitet och att stödja ett effektivt genomförande av förordningen.
Den förlängda tiden för utarbetandet av standarderna skjuter dock inte upp tidpunkten då CRA:s lagstadgade skyldigheter börjar tillämpas. Det är viktigt att företagen fortsätter sina förberedelser och beaktar cybersäkerhetskraven vid planeringen och utvecklingen av produkter.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan.
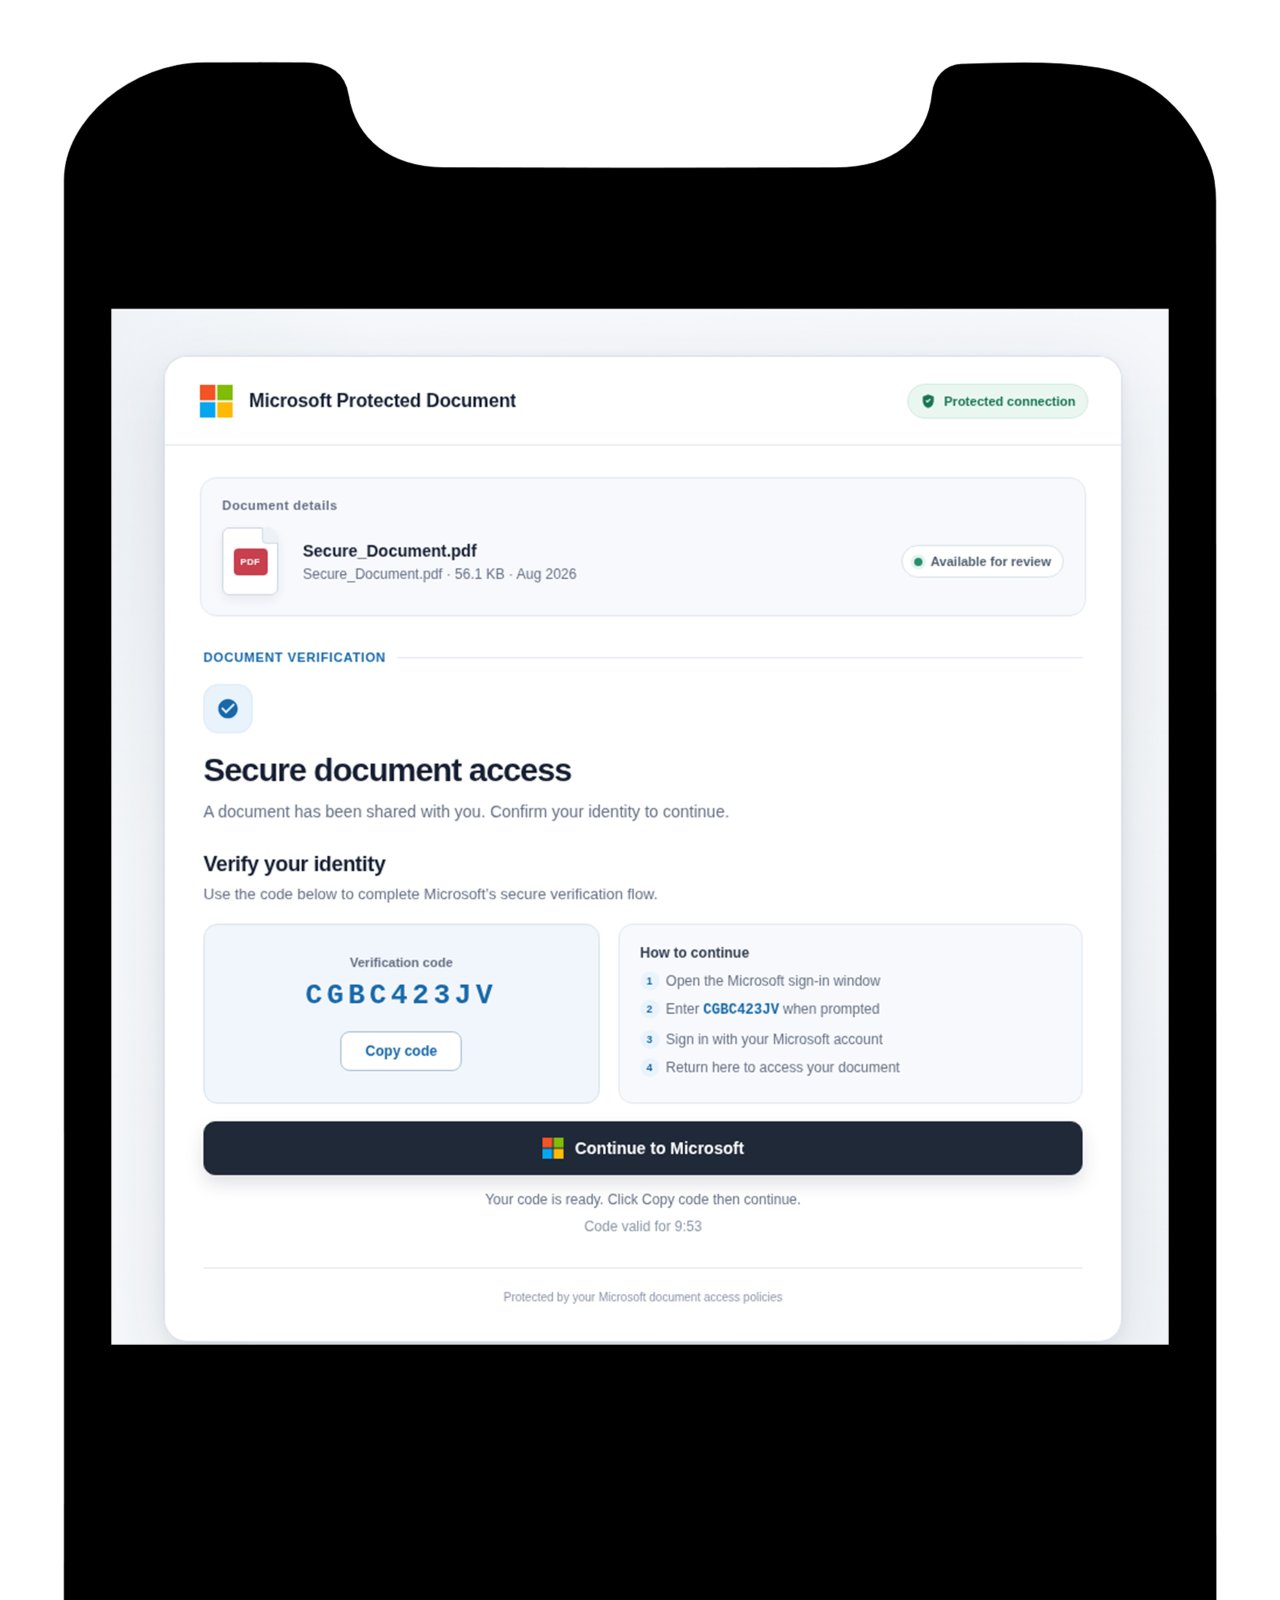
Exempel på en bluffsida som efterliknar en Microsoft-tjänst och där användaren lockas att autentisera sig för att öppna ett dokument.
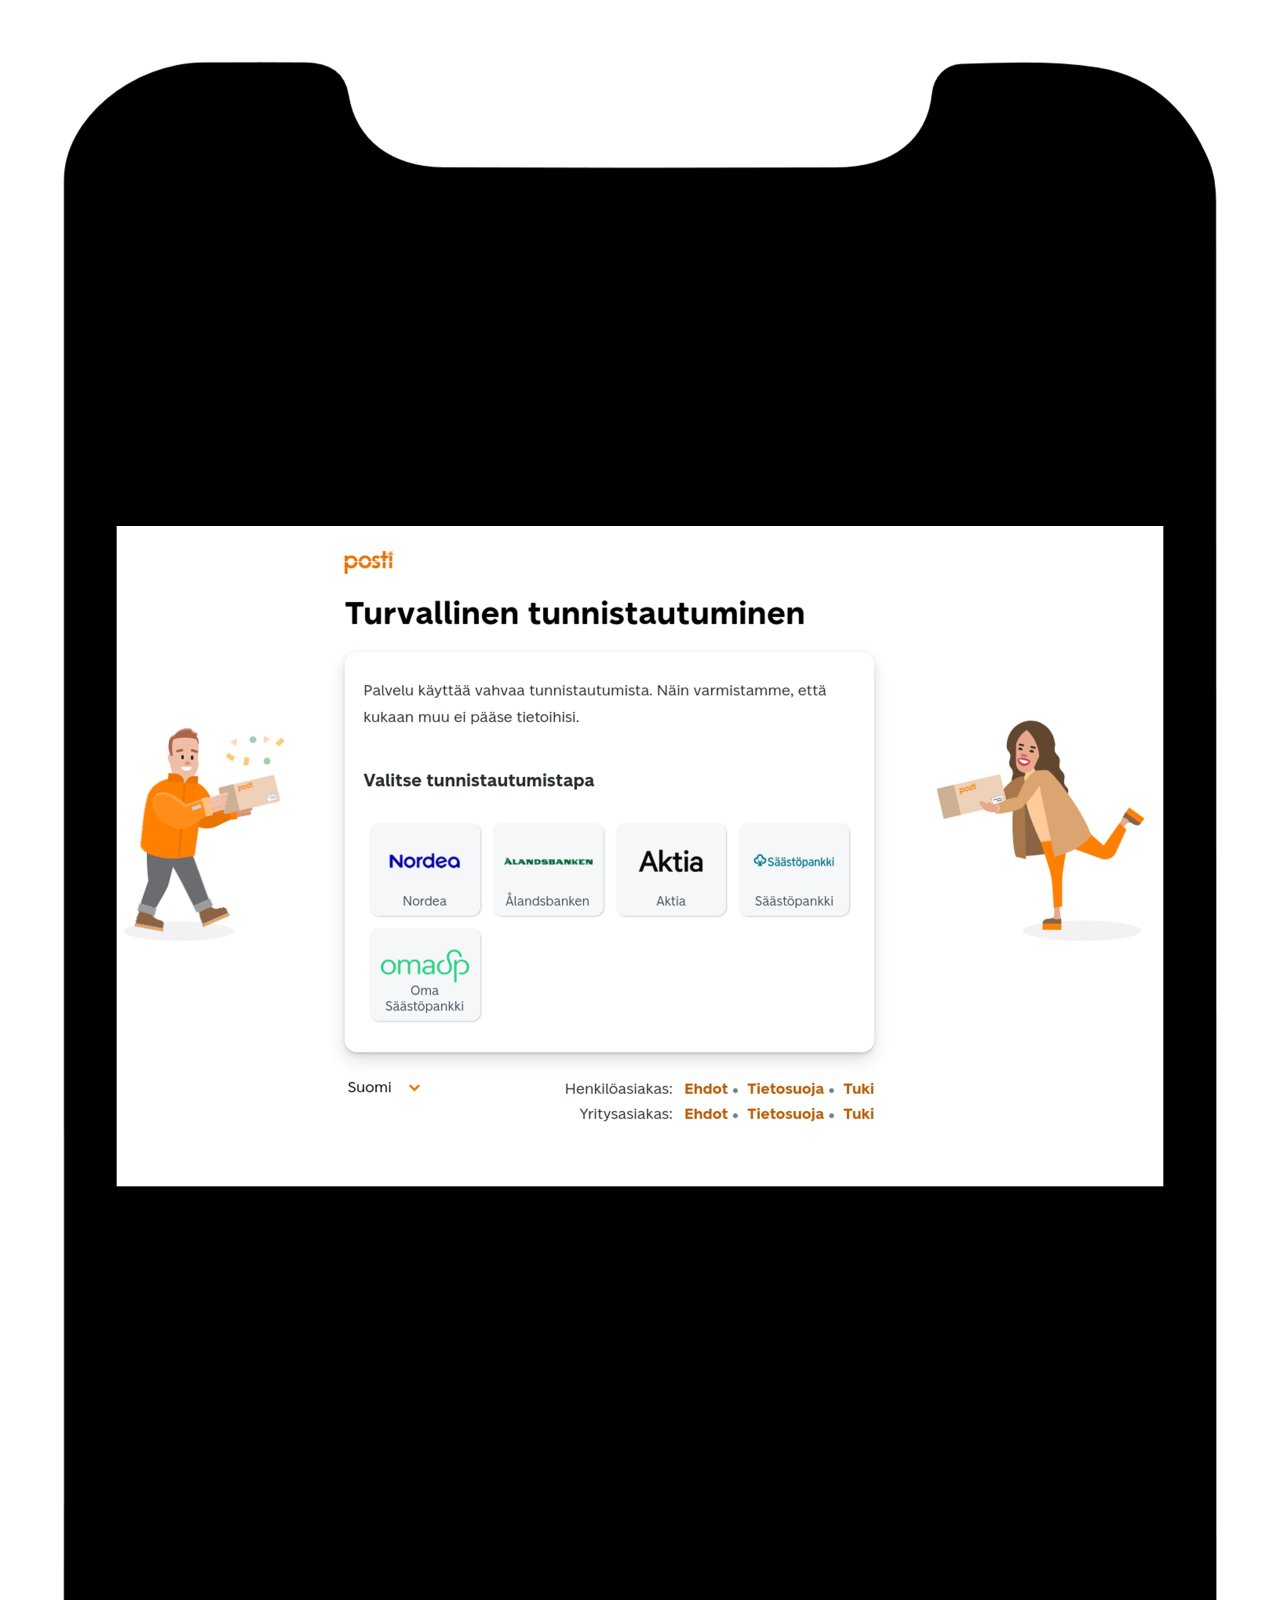
Exempel på en bluffsida som efterliknar Postis tjänst och där användaren uppmanas att autentisera sig med sina nätbankskoder.
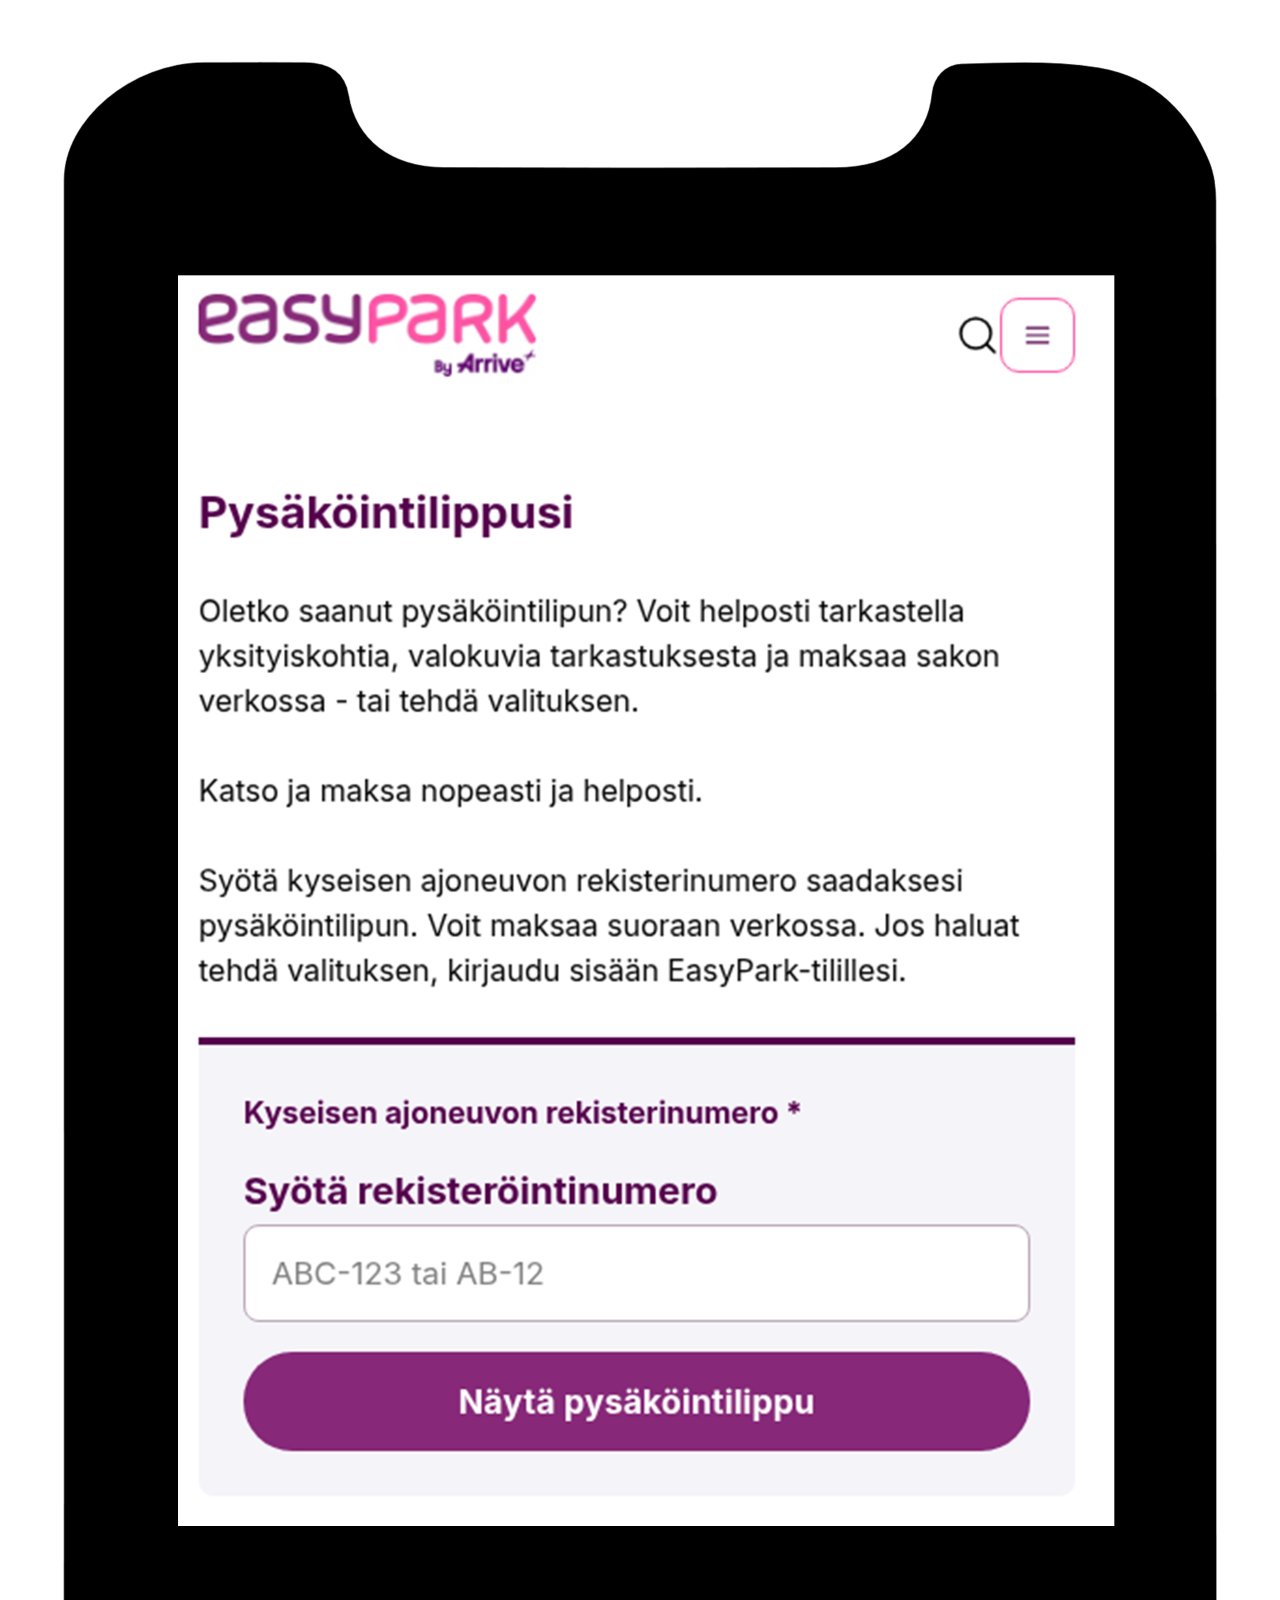
Exempel på en bluffsida om en parkeringsavgift där användaren uppmanas att ange fordonets registreringsnummer.
Sårbarheter
CVE: CVE-2026-123634, CVE-2026-123007, CVE-2026-121810, CVE-2026-123633, CVE-2026-118899, CVE-2026-113425, CVE-2026-120993, CVE-2026-125283, CVE-2026-120967, CVE-2026-12364086144
CVSS: 9.2 (CVSS 4.0, kritisk)
Vad: Kritisk sårbarhet i HTTP/2-implementationerna i NGINX-produkter
Produkt: NGINX Open Source (versioner före 1.30.7 och 1.31.9), NGINX Plus (versioner före 37.0.8.1 och 37.3.0.1) samt andra produkter som använder dessa NGINX-programvaror
Korrigering: Installera uppdateringen eller inaktivera HTTP/2 omedelbart
CVE: CVE-2026-114938, CVE-2026-11439, CVE-2026-114940, CVE-2026-114941, CVE-2026-114942, CVE-2026-114943, CVE-2026-114944, CVE-2026-114945, CVE-2026-114946, CVE-2026-114947, CVE-2026-86144
CVSS: 8.1 (CVSS 3.1, hög)
Vad: Kritiska sårbarheter i OpenJDK
Produkt: Java
Korrigering: Uppdatera Java utan dröjsmål till en version där sårbarheterna har åtgärdats eller vidta åtgärder för att begränsa möjligheten att utnyttja sårbarheterna.
Bekanta dig med veckoöversikten
Detta är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 13.11–19.11.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.