
Kyberturvallisuuskeskuksen viikkokatsaus – 38/2026
Tällä viikolla kerromme toimitusjohtajahuijauksista sekä toivotamme teidät tervetulleiksi GovCyber Finland 2026 -seminaariin. Lisäksi käsittelemme ClickFix-haittaohjelmailmiötä sekä Digi- ja väestötietoviraston vuoden 2026 Digiturvabarometria. Lopuksi tutustumme ajankohtaisiin huijauksiin ja viikolla julkaistuihin haavoittuvuustiedotteisiin.
Tällä sivulla
- Toimitusjohtajahuijauksia nähdään päivittäin
- Tervetuloa GovCyber Finland 2026 -seminaariin
- ClickFix-tekniikalla jaettavia haittaohjelmia voi torjua tunnistamalla hyökkäysyrityksen
- Suomalaisten luottamus digipalvelujen turvallisuuteen vahvistuu – huijaukset silti yhä yleisiä
- Ajankohtaiset huijaukset
- Haavoittuvuudet
Toimitusjohtajahuijauksia nähdään päivittäin
Toimitusjohtajahuijaukseksi kutsutaan huijauksia, joissa organisaation työntekijöitä lähestytään johtajan nimiin väärennetyllä viestillä ja pyritään saamaan rahaa tavalla tai toisella. Johtajan ei tarvitse olla juuri yrityksen toimitusjohtaja, vaan erilaisilla organisaatioilla on erilaisia nimikkeitä. Kyberturvallisuuskeskukselle on raportoitu tapauksia, joissa huijari esittää olevansa esimerkiksi pääjohtaja, kunnanjohtaja, hallituksen puheenjohtaja, kenraali, arkkipiispa, rehtori, pormestari, ylilääkäri, intendentti tai pääsihteeri. Huijarit osaavat tehdä taustatyöt huolella ja selvittää, ketkä henkilöt organisaatiossa vastaavat toiminnasta.
Rikollista kiinnostaa kaikki, missä käytetään rahaa. Mitä vaikutusvaltaisempi johtaja, sitä enemmän johtajana esiintyminen kiinnostaa rikollista. Uskottavasti johtajana esiintyvän rikollisen toiveet toteutetaan usein kyselemättä. Valejohtaja voi pyytää työntekijää hankkimaan lahjakortteja liikelahjoiksi tai maksamaan jonkin tietyn laskun kirjanpidon ja normaalien tarkistusten ohitse. Usein verukkeena on, että johtaja on kokouksessa eikä voi vastata puheluihin, mutta asia pitää hoitaa kiireesti ja kyselemättä.
Pidä kiinni sovituista käytännöistä
Huijausten välttämiseksi on syytä sopia yhteisistä pelisäännöistä hankintojen ja maksujen hyväksymiseksi ja pitää niistä kiinni. Tavallisesta poikkeavat maksut ja hankinnat kannattaa varmistaa vielä uudestaan.
Kiinnitä huomiota näihin
- kiire
- poikkeukset esim. sovituissa toimintatavoissa
- muutokset esim. laskun tilitiedoissa tai palkkatilissä
- epäilyttävä sähköpostiosoite tai pikaviestitili.
Tekoälytyökalujen laatu paranee jatkuvasti ja rikolliset oppivat niitä käyttämään. Tekoäly auttaa tuottamaan uskottavaa ääntä ja kuvaa, jotka on väärennetty näyttämään oman organisaation johtajan esiintymiseltä. Rikolliset osaavat myös laskea, miten paljon huijaukseen kannattaa panostaa ja miten kalliita työkaluja kuhunkin huijaukseen kannattaa käyttää. Maailmalla on jo nähty miljoonaluokan huijauksia erittäin edistyneillä tekoälytyökaluilla, mutta Suomessakaan ei olla huijauksilta turvassa.
Tervetuloa GovCyber Finland 2026 -seminaariin
Vuosittainen kyberturvallisuuden ajankohtaisia teemoja ja ilmiöitä käsittelevä tietoturvaseminaarimme järjestetään 29.10.2026 Cyber Security Nordic -messuilla Helsingin Messukeskuksessa. Cyber Security Nordic on yksi Pohjoismaiden merkittävimmistä kyberturvallisuusalan tapahtumista.
Tapahtuma tarjoaa laajan kattauksen kotimaisia ja kansainvälisiä huippupuhujia. Lisäksi valtionhallinnon organisaatiot ja yritykset esittelevät toimintaansa ja palveluitaan.
ClickFix-tekniikalla jaettavia haittaohjelmia voi torjua tunnistamalla hyökkäysyrityksen
Kyberturvallisuuskeskukselle on loppukesän ja alkusyksyn aikana ilmoitettu edelleen useita tapauksia, joissa murretuilla verkkosivuilla on jaettu haittaohjelmia ClickFix-hyökkäystekniikkaa hyödyntämällä. Tekniikkaa on käytetty myös suomalaisissa verkkotunnuksissa olevilla sivustoilla. Useissa tapauksissa ClickFix-haittaohjelmaa jakava osa on asennettu murretulle WordPress-sivustolle.
ClickFix on nykyaikainen haittaohjelmia levittävä hyökkäystekniikka. Tekniikka perustuu siihen, että käyttäjät ovat tottuneet ratkaisemaan “Vahvista, että olet ihminen”- ja CAPTCHA-tarkistusten kaltaisia pieniä tehtäviä arkisen verkkoselauksen yhteydessä. Hyökkääjä houkuttelee kohdetta klikkaamaan harmittomalta vaikuttavaa painiketta ja painamaan tiettyjä näppäimiä. Samalla uhri kuitenkin aktivoi hyökkääjän sivulle asettaman haitallisen sisällön. Seurauksena koneelle voi asentua esimerkiksi tietoja varastava haittaohjelma tai koneen lukitseva kiristyshaittaohjelma.
ClickFix-hyökkäystekniikan vaikutuksia voi estää ja rajata organisaatioiden teknisillä toimenpiteillä. Lisäksi yksittäiset käyttäjät voivat tunnistaa ja välttää ClickFix-tekniikan houkuttimet, jotka pyytävät kopioimaan ja liittämään tekstiä oman laitteen komentoriville.
Näin voit torjua ClickFix-hyökkäyksen
- Älä kopioi ja liitä verkkosivulta saatua tekstiä tietokoneesi komentokehotteeseen, jos et tiedä tarkkaan, mitä olet tekemässä.
- Varo verkkosivujen kehotuksia avata Suoritus- tai PowerShell-ikkunoita (komentokehote) omalla laitteellasi.
- Raportoi epäilyttävistä havainnoista oman organisaatiosi käytänteiden mukaisesti.
Suomalaisten luottamus digipalvelujen turvallisuuteen vahvistuu – huijaukset silti yhä yleisiä
Digi- ja väestötietoviraston julkaiseman Digiturvabarometrin mukaan suomalaisten luottamus digipalvelujen ja -laitteiden turvallisuuteen on kääntynyt nousuun usean vuoden jälkeen. Suomalaiset luottavat erityisesti viranomaisiin, finanssialaan ja kotimaisiin digitaalisiin palveluihin.
Kaikkiin digitaalisiin palveluihin ei kuitenkaan suhtauduta yhtä luottavaisesti. Tekoälyn käyttö on yli kaksinkertaistunut kahdessa vuodessa, ja jo lähes puolet suomalaisista käyttää tekoälypalveluja vähintään kuukausittain. Silti vain 23 prosenttia suomalaisista luottaa paljon tekoälypalvelujen tietoturvaan tai niiden tuottamaan sisältöön. Myös luottamus sosiaalisen median sisältöihin on laskenut entisestään.
Vaikka luottamus digipalvelujen ja -laitteiden turvallisuuteen on yleisesti vahvistunut, huijaukset koskettavat edelleen suurta osaa suomalaisista. Digihuijauksen tai huijausyrityksen on kohdannut viimeisen vuoden aikana 81 prosenttia suomalaisista. EU:ssa vastaava osuus on 75 prosenttia. Todellisuudessa huijausyrityksiä kohtaa todennäköisesti vielä suurempi osa suomalaisista, sillä kaikkia huijauksia ei välttämättä tunnisteta.
Kymmenen prosenttia suomalaisista kertoo menettäneensä rahaa huijauksen seurauksena. Rahaa menettäneistä lähes kolmannes kertoo huijausten aiheuttaneen merkittäviä taloudellisia huolia.
Uhkien yleisyydestä huolimatta Digiturvabarometri antaa aiempaa myönteisemmän kuvan suomalaisten digitaalisesta kriisinkestävyydestä. Uhat eivät ole kadonneet, mutta kansalaisten valmiudet tunnistaa niitä ja suojautua niiltä näyttävät vahvistuneen. Lisäksi verkkorikollisten toimintaa on pystytty rajoittamaan teknisin keinoin laajalla viranomaisten ja elinkeinoelämän yhteistyöllä.
Ajankohtaiset huijaukset
Tässä koosteessa kerromme kuluneen viikon aikana Kyberturvallisuuskeskukselle ilmoitetuista ajankohtaisista huijauksista.
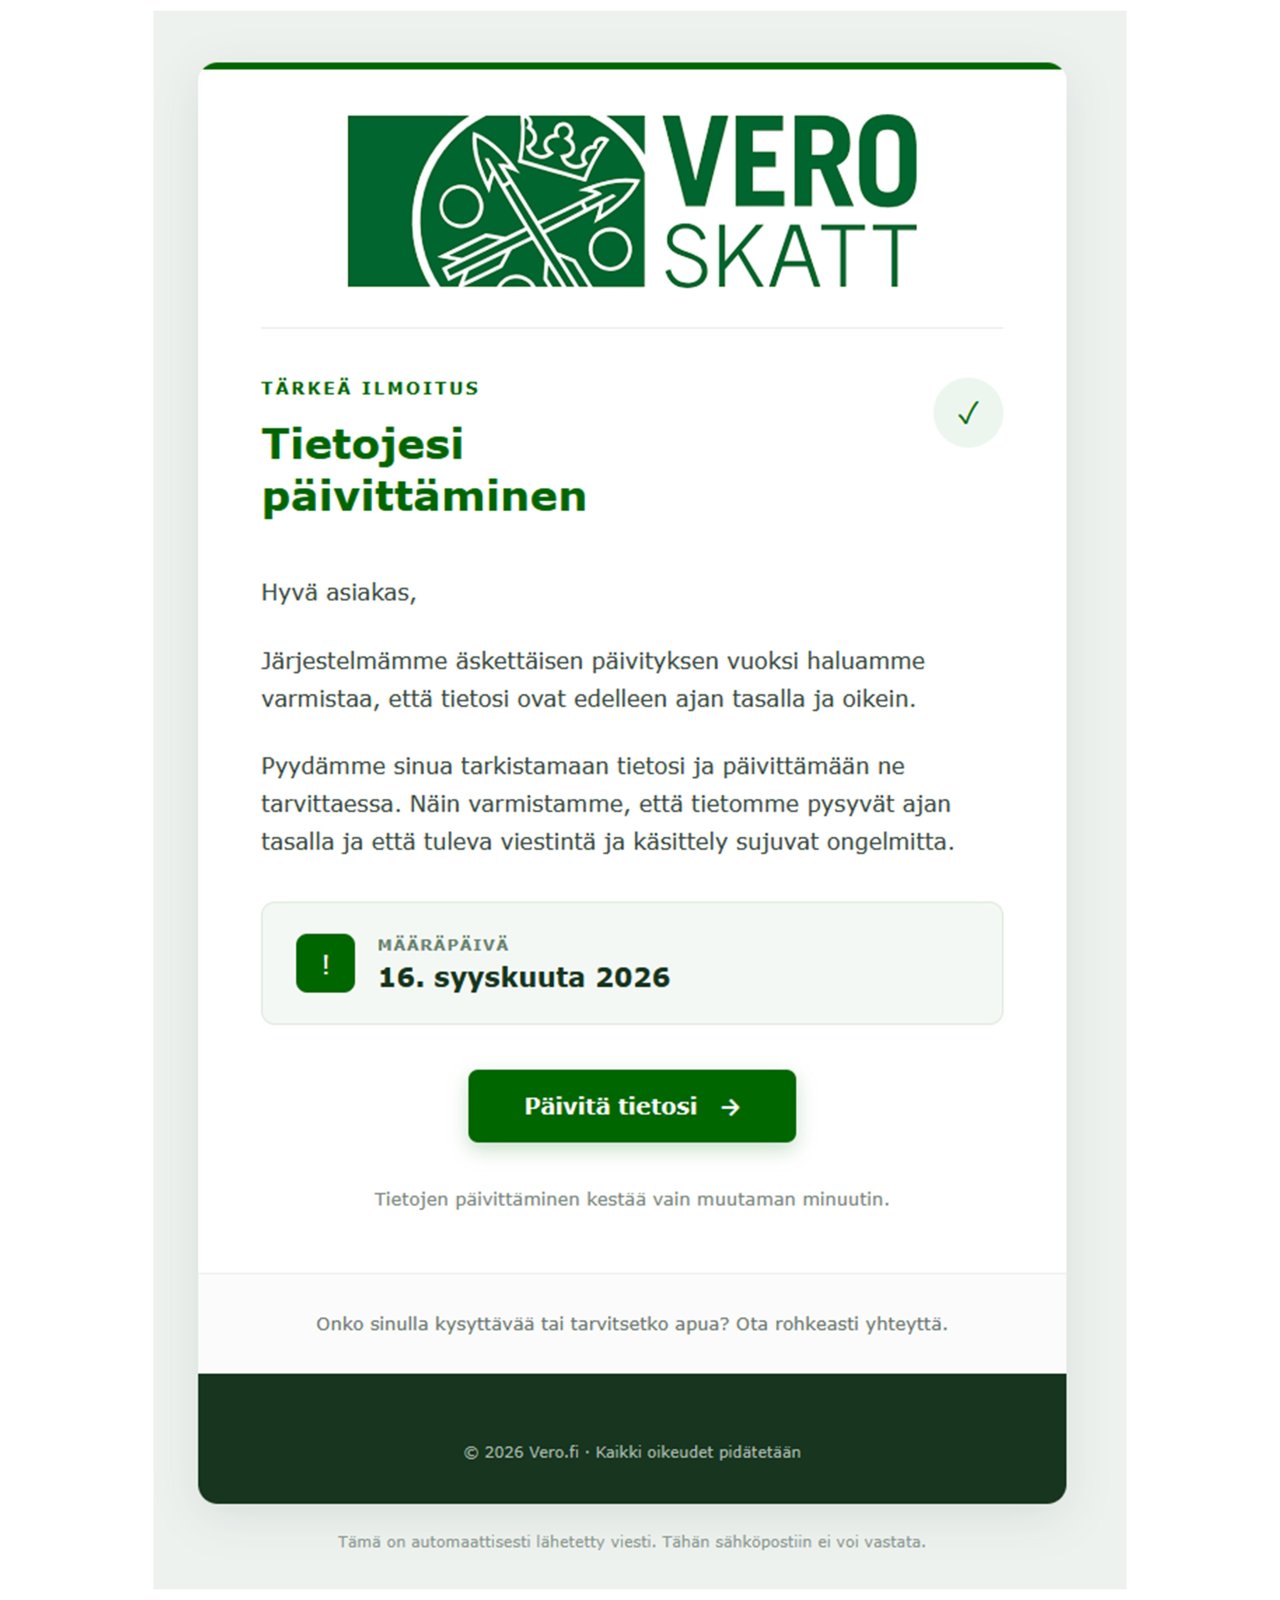
Veron nimissä sähköpostitse lähetetty tietojenkalasteluviesti. Viestissä ohjataan painamaan linkkiä omien tietojen päivittämiseksi. Linkki ohjaa kuitenkin todellisuudessa pankkitunnusten kalastelusivustolle. Tarkista lähettäjän osoite ja se, mihin linkki johtaa.
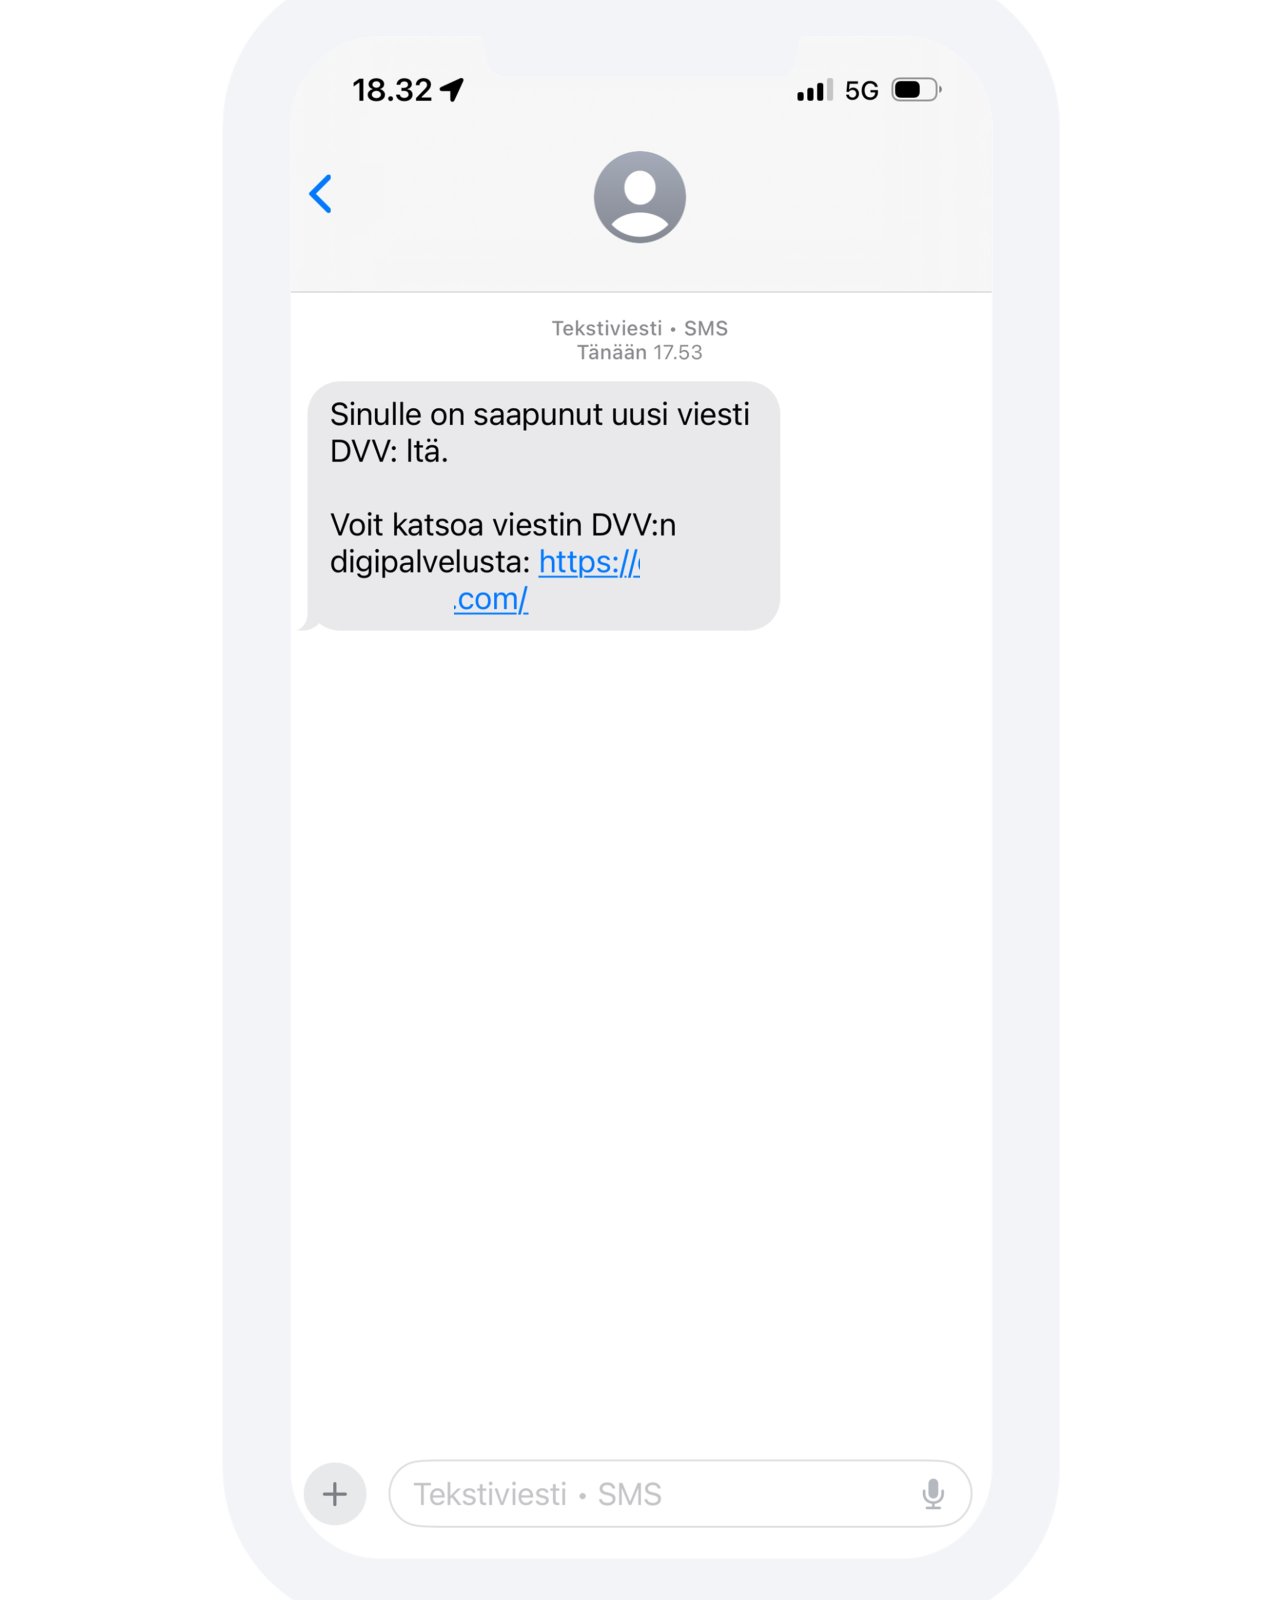
Digi- ja väestötietoviraston nimissä lähetetty tietojenkalastelutekstiviesti, jossa vastaanottajaa ohjataan lukemaan saapunut viesti klikkaamalla linkkiä, joka todellisuudessa johtaa rikollisten hallussa olevalle tietojenkalastelusivustolle. Tekstiviestissä oleva linkki ei vie DVV:n hallussa olevalle sivustolle.
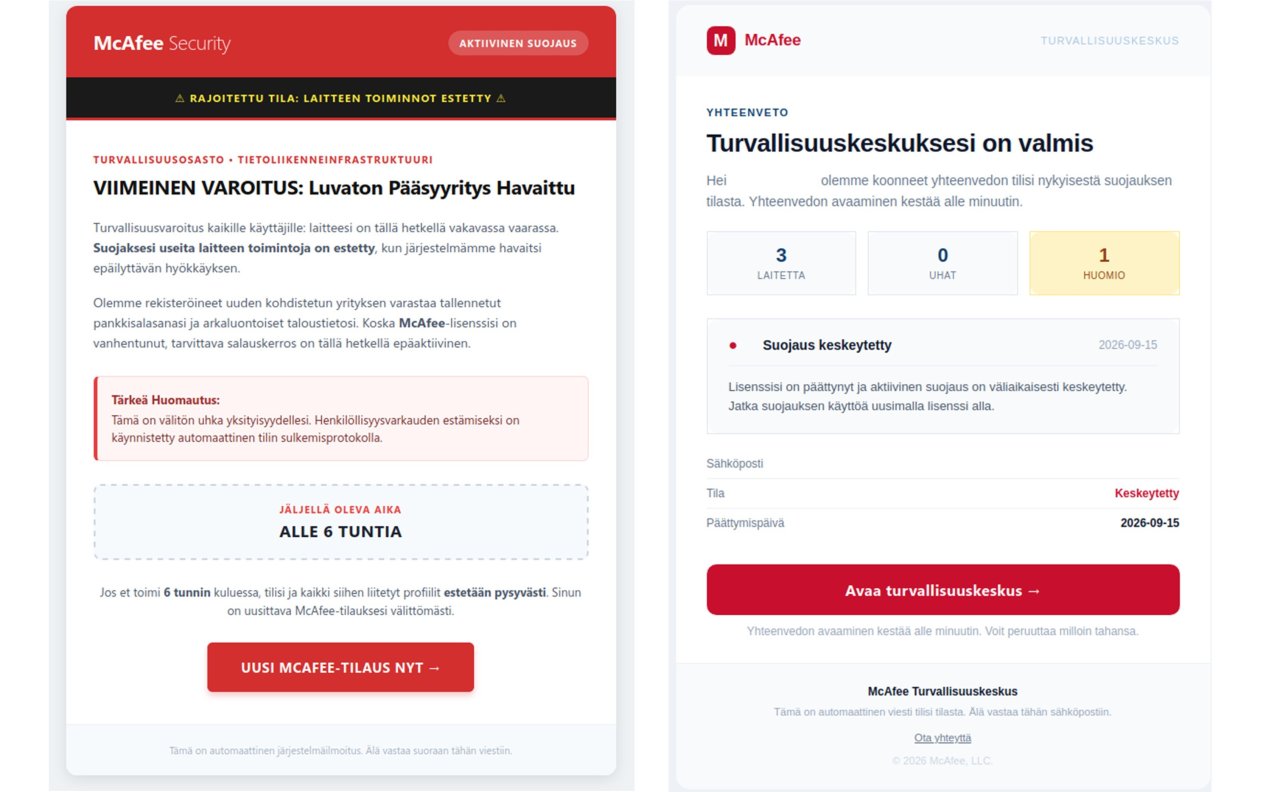
McAfee:n nimissä sähköpostitse lähetettyjä tietojenkalasteluviestejä, joissa vastaanottajaa yritetään huijata tietojenkalastelusivustolle tilauksen uusimisen varjolla. Toisessa esimerkeistä väitetään, että vastaanottajan laitteelle olisi päästy luvattomasti.
Haavoittuvuudet
CVE: CVE-2026-85706 ym.
CVSS: 10.0 (CVSS 3.1, kriittinen)
Mikä: GitLab Community Edition (CE) ja Enterprise Edition (EE) -tuotteissa on kriittinen hakemistopolun läpikulkuun liittyvä haavoittuvuus.
Tuote: GitLab CE ja EE
Korjaus: Päivitä tuotteet viimeisimpään versioon
CVE: CVE-2026-76461
CVSS: 9.8 (CVSS 3.1, kriittinen)
Mikä: Cisco Secure Email Gateway -tuotteissa on kriittinen haavoittuvuus, jonka osalta on havaittu hyväksikäyttöä. Haavoittuvuuden avulla tunnistautumaton etähyökkääjä voi suorittaa mielivaltaisia SQL-lauseita ja komentoja laitteen käyttöjärjestelmässä pääkäyttäjäoikeuksin.
Tuote: Cisco Secure Email Gateway
Korjaus: Päivitä laitteeseen korjattu ohjelmistoversio
CVE: CVE-2026-76460
CVSS: 10.0 (CVSS 3.1, kriittinen)
Mikä: Cisco Identity Services Engine (ISE) - ja Cisco ISE Passive Identity Connector (ISE-PIC) -tuotteissa on havaittu kriittinen haavoittuvuus, jonka avulla tunnistautumaton hyökkääjä voi ohittaa laitteen hallintaliittymän kirjautumisen.
Tuote: Cisco Identity Services Engine (ISE) - ja Cisco ISE Passive Identity Connector (ISE-PIC)
Korjaus: Päivitä laitteeseen korjattu ohjelmistoversio
Tutustu viikkokatsauksiin
Tämä on Kyberturvallisuuskeskuksen viikkokatsaus (raportointijakso 11.9.-17.9.2026). Viikkokatsauksessa jaamme tietoa ajankohtaisista kyberilmiöistä. Viikkokatsaus on tarkoitettu laajalle yleisölle kyberturvallisuuden ammattilaisista tavallisiin kansalaisiin.