
Kyberturvallisuuskeskuksen viikkokatsaus – 41/2026
Jatkuvasti lisääntyneet vakavat haavoittuvuudet ovat lisänneet tietomurtojen riskiä tänä vuonna merkittävästi. Sekä verkon reunalaitteisiin että yleisesti käytettyihin palveluihin kohdistuu tällä hetkellä runsaasti huomiota sekä hyökkääjien että puolustajien puolelta. Uudet korjaavat päivitykset on nyt syytä asentaa välittömästi sen sijaan, että odotetaan kuukausittaista huoltosykliä.
Tällä sivulla
- Useita vakavia haavoittuvuuksia viikoittain – ajoissa tehty päivitys voi estää tietomurron
- Tekoäly vahvistaa myös rikollisen työkalupakkia
- Lahjakortit huijauksen välikappaleina
- Ajankohtaiset huijaukset
- Haavoittuvuudet
Useita vakavia haavoittuvuuksia viikoittain – ajoissa tehty päivitys voi estää tietomurron
Vakavia ja kriittisiä ohjelmistohaavoittuvuuksia tulee julki viikoittain, jopa päivittäin. Esimerkiksi F5 BIG-IP Access Policy Manager- ja Citrix NetScaler ADC- ja Gateway sekä WordPress- ja Atlassian-tuotteista ja palvelinohjelmistoista on löytynyt kriittisiä haavoittuvuuksia, joita rikolliset hyödyntävät nopeasti. Verkon reunalaitteiden ja palvelinohjelmistojen valmistajat joutuvat korjaamaan haavoittuvuuksia ja tiedottamaan asiakkaitaan tietoturvariskeistä jatkuvasti.
Haavoittuvuudet voivat mahdollistaa esimerkiksi luvattoman pääsyn järjestelmään, mielivaltaisen koodin suorittamisen tai vaarantaa luottamuksellisia tietoja. Joissakin tapauksissa haavoittuvuuksia on voitu hyödyntää ennen kuin korjausta on ollut saatavilla.
Organisaatioiden kannattaa seurata aktiivisesti käytössä oleviin ohjelmistoihin liittyviä haavoittuvuustiedotteita ja asentaa valmistajien julkaisemat korjaukset mahdollisimman nopeasti. Erityistä huomiota kannattaa kiinnittää haavoittuvuuksiin, joita hyödynnetään jo aktiivisesti. Myös ohjelmistojen ja laitteiden ajantasainen inventaario on tärkeä: organisaation on tiedettävä, mitä järjestelmiä sillä on käytössään ja kuka niiden päivityksistä vastaa.
Reagoi nopeasti ja jaa tietoa
Pelkkä päivittäminen ei kuitenkaan aina riitä. Jos haavoittuvuutta on ehditty hyödyntää, järjestelmästä on syytä tarkistaa mahdolliset murtojäljet ja poikkeava toiminta. Lokitietojen kerääminen ja seuranta helpottavat hyökkäysten havaitsemista ja mahdollisten tietomurtojen selvittämistä. Nopea reagointi voi parhaimmillaan estää haavoittuvuuden hyödyntämisen kokonaan. Siksi haavoittuvuustiedotteita kannattaa seurata säännöllisesti ja kriittisiin haavoittuvuuksiin reagoida viipymättä.
Myös tietomurroista ja haavoittuvuuksista ilmoittaminen Traficomin Kyberturvallisuuskeskukselle on tärkeää. Ilmoitusten avulla Kyberturvallisuuskeskus pystyy muodostamaan ajantasaista kansallista tilannekuvaa, tunnistamaan laajemmin leviävät uhat ja jakamaan tarvittaessa varoituksia sekä toimintaohjeita muille organisaatioille. Ilmoittamalla havainnoista organisaatio auttaa myös muita suojautumaan samalta uhalta ja vahvistaa koko Suomen kyberturvallisuutta.
Tekoäly vahvistaa myös rikollisen työkalupakkia
Tekoäly on vakiintunut osaksi kyberrikollisten työkalupakkia. Poliisin mukaan generatiivinen tekoäly mahdollistaa rikosten tekemisen aiempaa suuremmassa mittakaavassa, uskottavammin ja yksilöllisemmin, jopa ilman merkittävää teknistä osaamista. Sitä voidaan hyödyntää esimerkiksi huijausviestien laatimisessa, tietojenkalastelussa, äänen kloonauksessa, syväväärennöksissä sekä teknisempien kyberrikosten toteuttamisessa. Tekoälyä voidaan käyttää myös disinformaation ja yhteiskunnallista luottamusta horjuttavan sisällön tuottamiseen. Tekoäly itsessään ei tee rikoksesta mahdollista, mutta se voi tehostaa rikollisten toimintaa.
Lähdekriittisyyden ja huijausten tunnistamisen merkitys korostuu. Varmista rahaa, tunnuksia tai henkilötietoja koskevat poikkeukselliset pyynnöt aina toista, luotettavampaa kautta.
Kyberturvallisuuskeskuksen havainnot tukevat Poliisin kuvaamaa kehityskulkua. Olemme aiemmin raportoineet esimerkiksi tekoälyllä tehostetusta Microsoft 365 -kalastelusta sekä syväväärennöksiä hyödyntävistä toimitusjohtajahuijauksista. Näissä tekoäly tekee huijauksista uskottavampia ja kohdennetumpia, mikä vaikeuttaa niiden tunnistamista. Suhtaudu erityisellä varauksella kiireellisiin pyyntöihin. Ota monivaiheinen tunnistautuminen käyttöön aina kun mahdollista.
Lahjakortit huijauksen välikappaleina
Rikosuhripäivystys RIKU kertoo blogissaan lahjakorttien käytöstä huijareiden rahanpesuvälineenä. Lahjakorttien ostaminen voi olla osa esimerkiksi romanssihuijausta.
"Todellisuudessa lahjakorttia käytetään esimerkiksi viihde-elektroniikan ostamiseen ja eteenpäin myymiseen, mikä on järjestäytyneen rikollisuuden suosima tapa pestä rahaa. Jos uhri ei tiedä, miten ja millainen lahjakortti ostetaan, ja kuinka se toimitetaan eteenpäin, rikolliset kyllä opastavat," kirjoittaa Rikosuhripäivystyksen projektisuunnittelija Jimi Tikkanen.
Vaikka tilanne voi herättää uhrissa häpeää, kyseessä on silti rikos. RIKU tarjoaa neuvoja ja tukea rikosten uhreille.
Ajankohtaiset huijaukset
Tässä koosteessa kerromme kuluneen viikon aikana Kyberturvallisuuskeskukselle ilmoitetuista huijauksista. Tällä viikolla huijauksia on liikkunut muun muassa MobilePayn ja Kanta-palvelun nimissä. Liikkeellä on myös huijausviestejä, joissa muistutetaan terveystarkastuksesta.
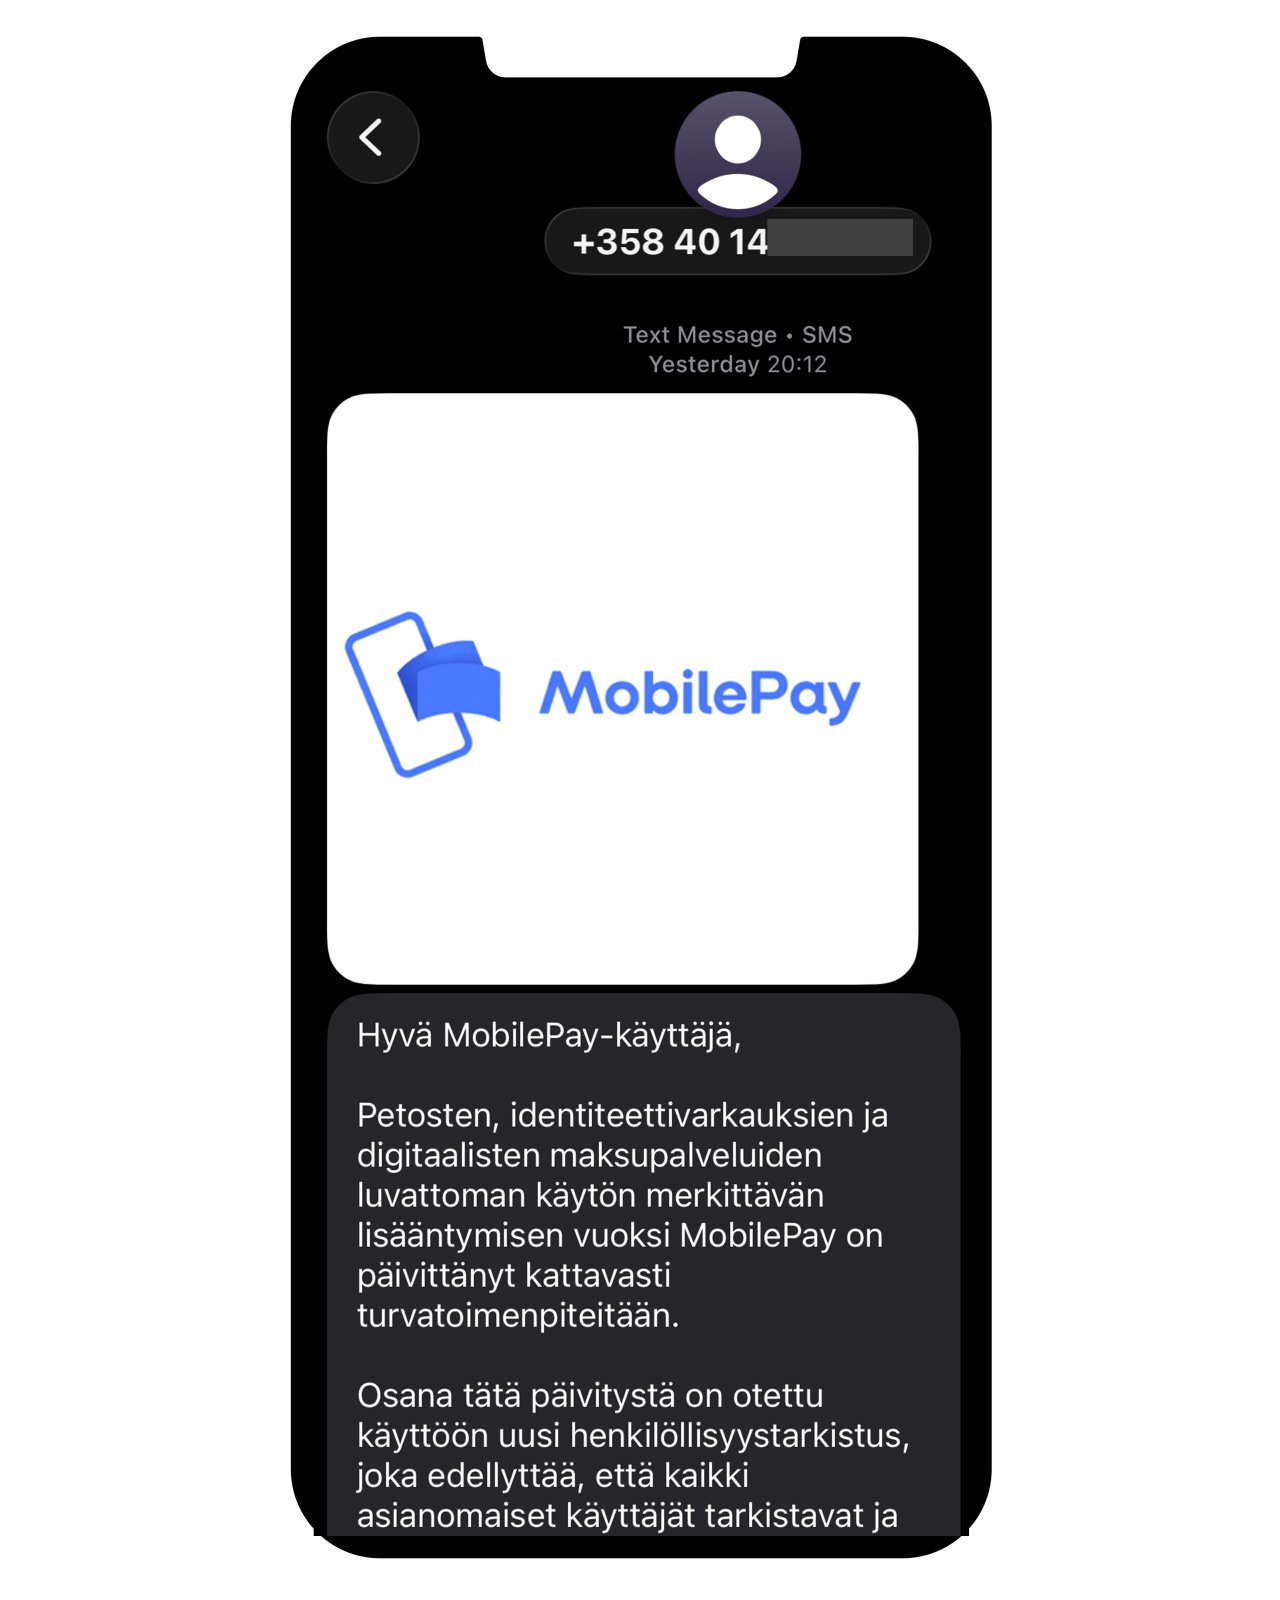
MobilePayn nimissä on lähetetty runsaasti huijausviestejä, joissa väitetään, että käyttäjän täytyy vahvistaa henkilöllisyytensä. Viesteissä on käytetty MobilePayn logoa. Viestin lopussa oleva lisätietolinkki ei vie MobilePayn tiedotteeseen, vaan pankkitunnusten kalastelusivulle. Huijausviesti käyttää hyväkseen MobilePayn palvelun laajaa asiakaskuntaa ja tulossa olevia muutoksia palvelussa.
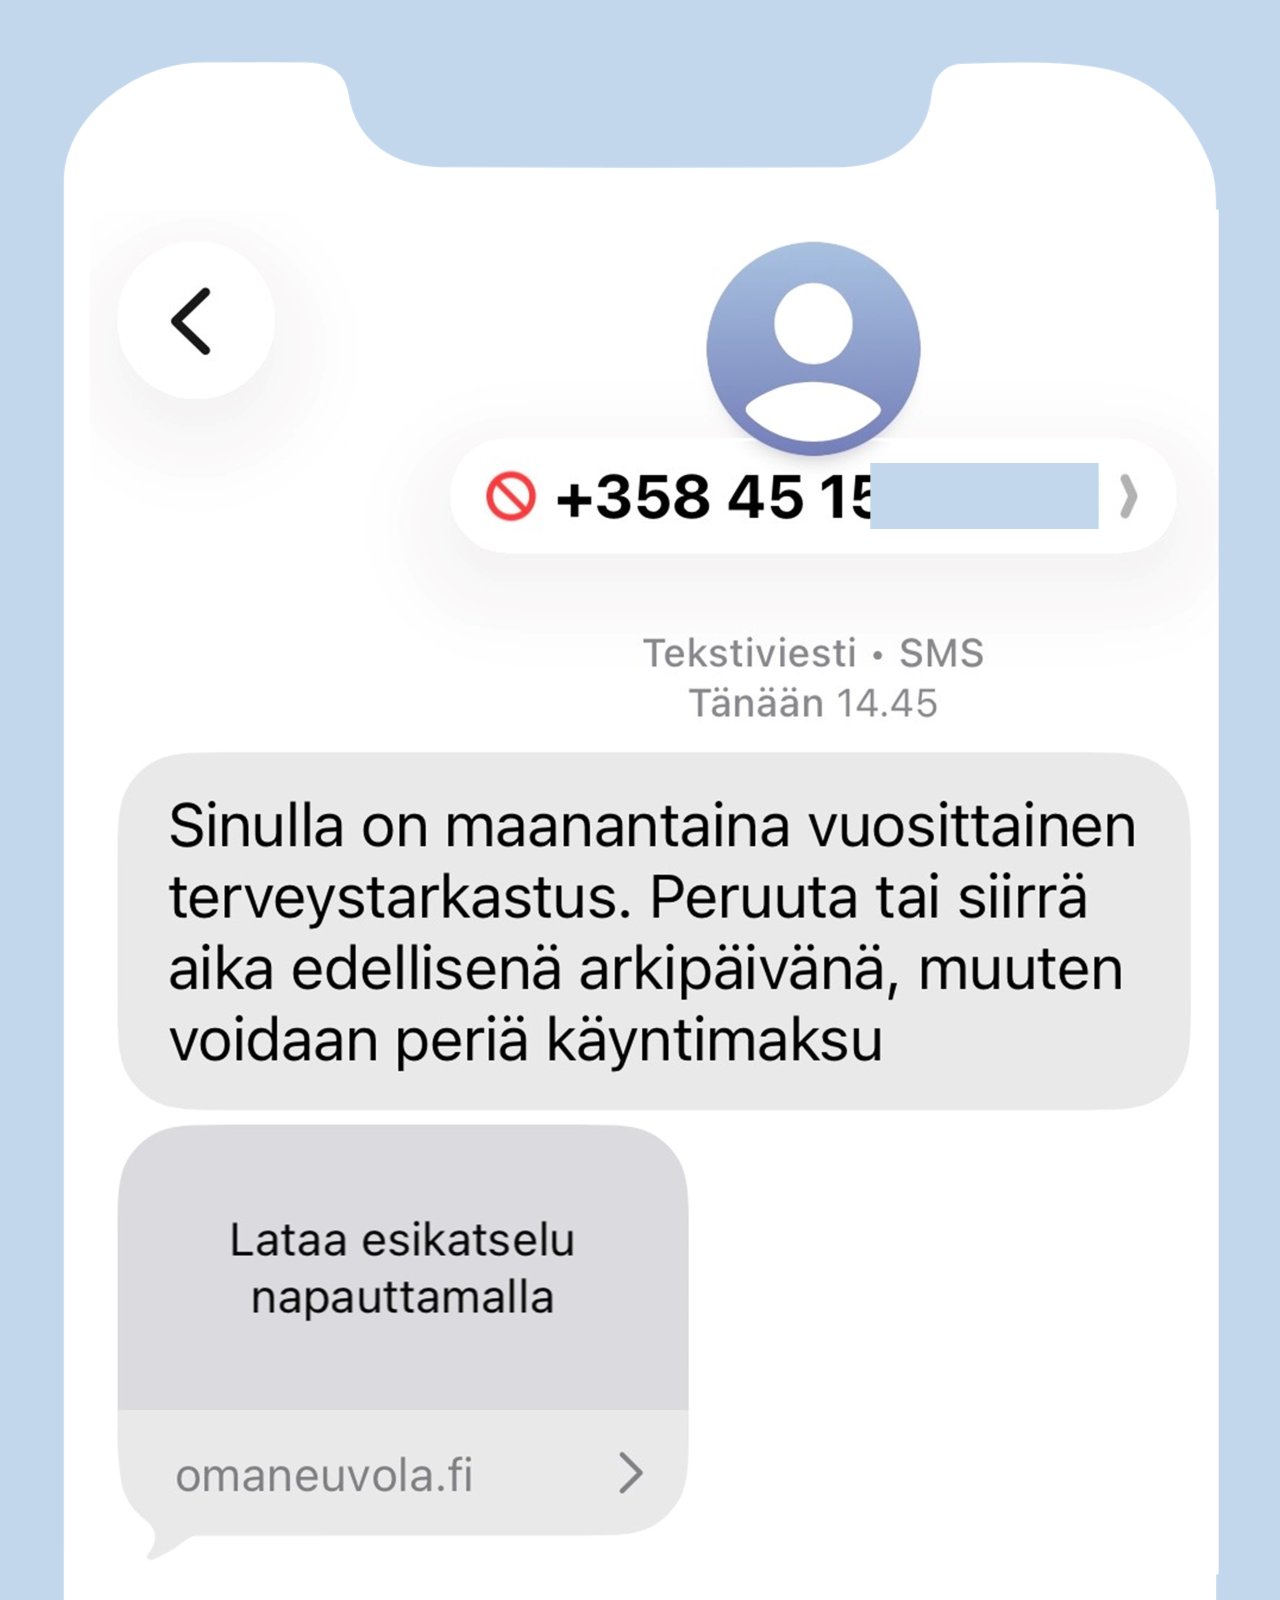
Suomalaisia .fi-verkkotunnusta käytetään usein huijauksiin. Tällä viikolla on nähty paljon mm. omaneuvola-nimeä käyttäviä huijauksia. Tässä viestissä väitetään, että asiakkaalla on aika terveystarkastukseen, jonka perumatta jättämisestä velotetaan maksu. Omaneuvola kuulostaa uskottavalta palvelulta, mutta oikeasti sen nimistä verkkotunnusta ei ole olemassakaan. Samaa verkkotunnusta on nähty käytettävän myös pankin nimissä asiakirjan allekirjoituspyynnössä ja hammaslääkärin varausajaksi väärennetyssä viestissä.
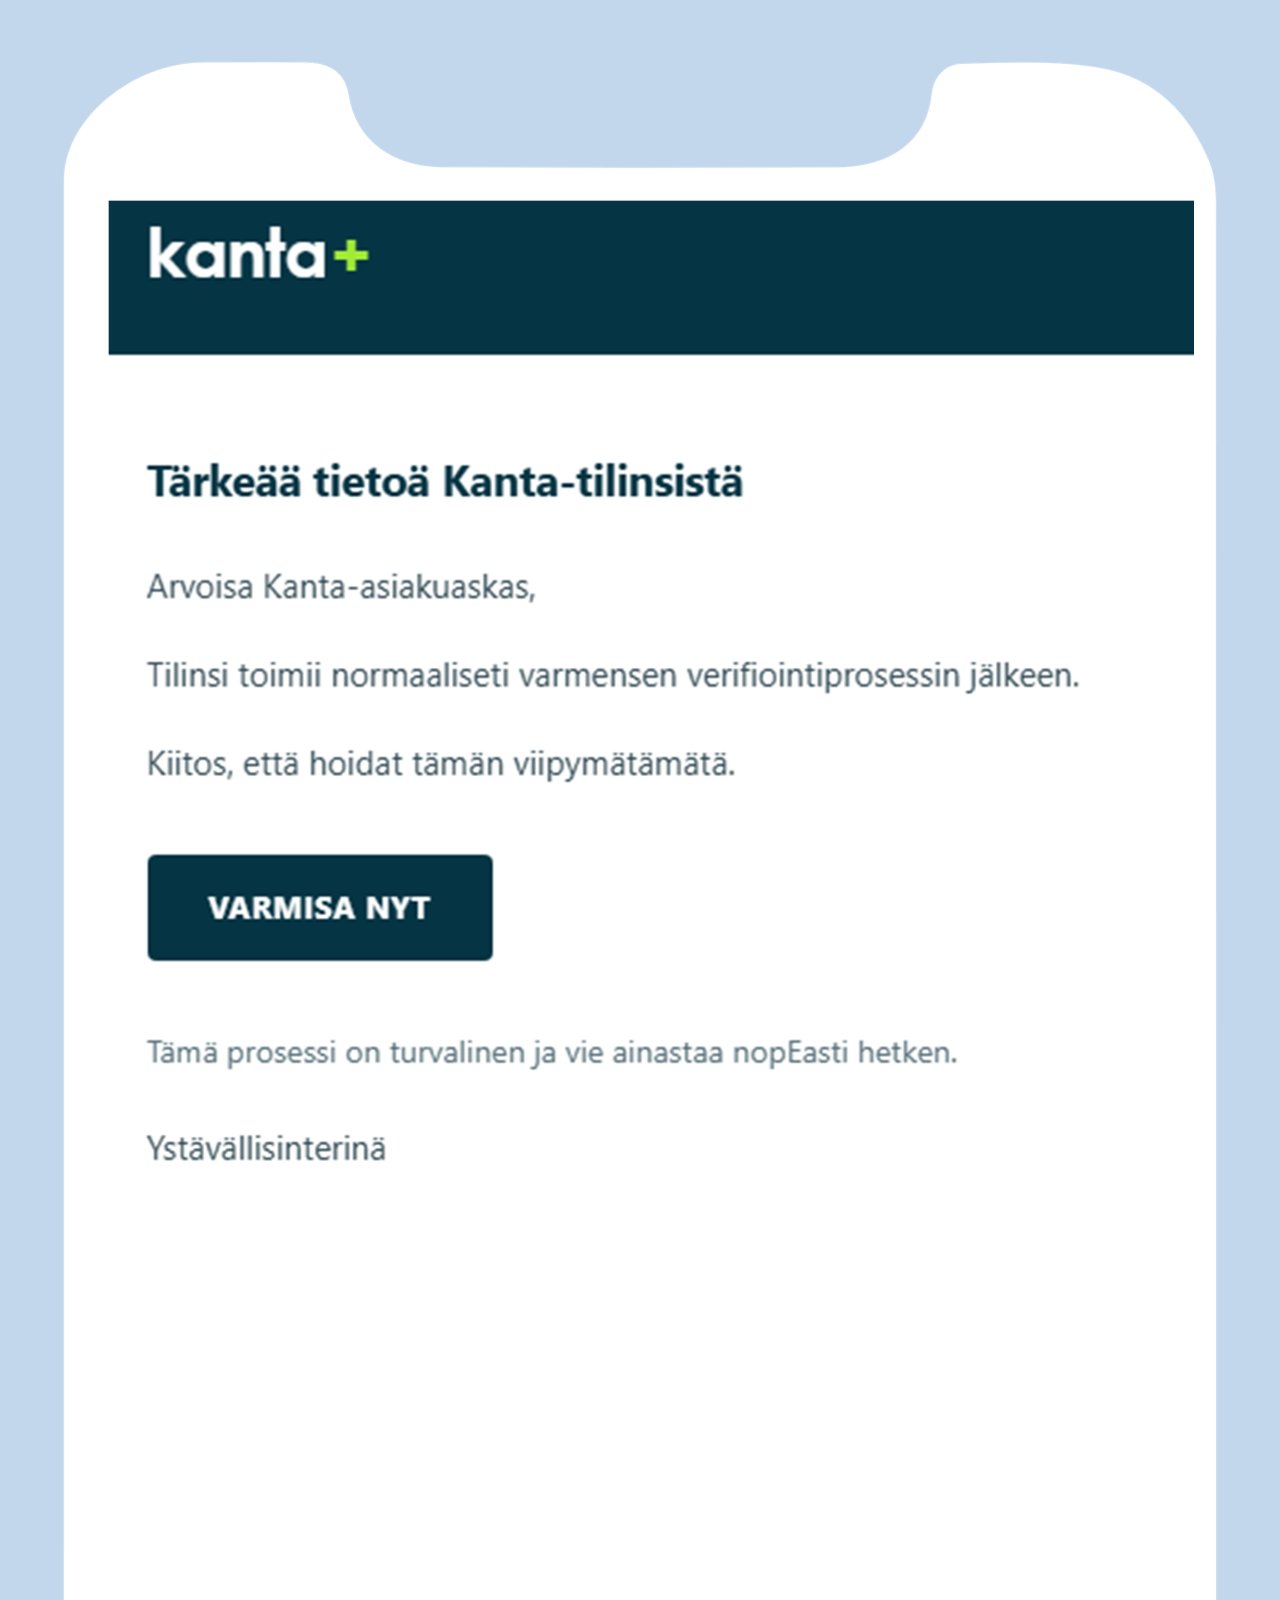
Aina ei mene verkkohuijausten tekoälykään ihan niin kuin Strömsössä. Tässä Kanta-palvelun nimiin väärennetyssä huijauksessa on kirjoitusasu mennyt monella tavalla vinoon: kirjaimet ja sanat heittelevät minne sattuu, mutta tekstin pystyy silti lukemaan ja ymmärtämään. Tällainen tökeröltä näyttävä huijausteksti voi olla tarkoituksellista. Huijauksia tunnistava roskapostifiltteri ei välttämättä tunnista viestiä huijaukseksi, jos sanat on kirjoitettu väärin. Aina huijauksia ei kannata yrittääkään kohdistaa vaikeasti huijattaviin, vaan suunnata huijaukset sinne, missä ne toimivat. Tällainenkin huijaus voi kiireessä ja huolimattomasti luettuna onnistua.
Haavoittuvuudet
CVE: CVE-2026-21589
CVSS: 9.3 (CVSS 4.0, kriittinen)
Mikä: Haavoittuvuus antaa hyökkääjälle mahdollisuuden lukea Atlassian-sovelluksen verkkosovellushakemistossa sijaitsevia tiedostoja ilman tunnistautumista.
Tuote: Atlassian-tuotteet: Bitbucket Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible, Fisheye
Korjaus: Päivitä tuote välittömästi viimeisimpään versioon. Ota laite pois verkosta, jos et voi heti päivittää.
Tutustu viikkokatsauksiin
Tämä on Kyberturvallisuuskeskuksen viikkokatsaus (raportointijakso 2.10.-8.10.2026). Viikkokatsauksessa jaamme tietoa ajankohtaisista kyberilmiöistä. Viikkokatsaus on tarkoitettu laajalle yleisölle kyberturvallisuuden ammattilaisista tavallisiin kansalaisiin.