
Kyberturvallisuuskeskuksen viikkokatsaus – 39/2026
Tällä viikolla kerromme pankkien torjumista huijausyrityksistä ja muistutamme miten suojautua yhä kehittyvämmiltä petoksilta. Lisäksi käsittelemme organisaatioiden kyberturvallisuuden perusasioita, kuten päivitysten merkitystä ja lokitietojen keräämistä, sekä esittelemme uuden uhkamallinnuksen materiaalipaketin. Lopuksi tutustumme ajankohtaisiin huijauksiin ja haavoittuvuustiedotteisiin.
Tällä sivulla
- Pankit torjuivat yli puolet alkuvuoden huijausyrityksistä
- Organisaatio: varaudu asentamalla päivitykset ja ennakoi keräämällä lokitietoa
- Tutustu uuteen uhkamallinnuksen materiaalipakettiin
- Ajankohtaiset huijaukset
- Haavoittuvuudet
Pankit torjuivat yli puolet alkuvuoden huijausyrityksistä
Finanssialan tuoreen selvityksen mukaan suomalaisilta yritettiin huijata 60 miljoonaa euroa vuoden 2026 ensimmäisellä puoliskolla. Pankit onnistuivat estämään tai palauttamaan tästä 31,7 miljoonaa euroa, mutta rikollisille päätyi silti 28,3 miljoonaa euroa. Huijausyritysten määrä kasvoi lähes kolmanneksella edellisvuoden vastaavaan ajanjaksoon verrattuna. Tammi–kesäkuussa pankit tilastoivat yhteensä noin 20 000 huijausyritystä, joista 6 000 onnistui ja 14 000 torjuttiin.
Huijausmenetelmät ovat myös muutoksessa. Perinteisten tietojenkalastelu- ja sijoitushuijausten lisäksi rikolliset pyrkivät hyödyntämään pankkitunnuksia esimerkiksi uusien pankki- ja puhelinpalveluiden avaamiseen sekä lainojen ja osamaksujen hankkimiseen. Selvityksen tärkein viesti on, että huijaukset ovat yhä yleisempiä ja menetelmät kehittyvät nopeasti. Epäilyttävään yhteydenottoon kannattaa suhtautua rauhallisesti, eikä pankkitunnuksia, korttitietoja tai muita tunnistautumistietoja pidä luovuttaa puhelimitse tai viestitse. Jos jokin yhteydenotto herättää epäilyksen, asia kannattaa varmistaa itse ottamalla yhteyttä pankkiin virallista kanavaa pitkin.
Organisaatio: varaudu asentamalla päivitykset ja ennakoi keräämällä lokitietoa
Säännölliset ohjelmisto- ja laitepäivitykset ovat yksi tehokkaimmista tavoista pienentää kyberhyökkäysten riskiä. Monet hyökkäykset kohdistuvat tunnettuihin haavoittuvuuksiin, joihin korjaukset ovat olleet saatavilla jo ennen tietomurtoa. Ajantasaiset järjestelmät vähentävät hyökkäyspinta-alaa ja vaikeuttavat rikollisten toimintaa. Päivitysten asentaminen on tärkeää niin tavallisten käyttäjien kuin organisaatioidenkin osalta.
Jos tietomurto tai muu kyberpoikkeama kuitenkin tapahtuu organisaatiossa, nousee tapahtumien selvittäminen keskeiseen rooliin. Tietomurtotutkinnan tavoitteena on selvittää, miten hyökkäys on toteutettu, mitä järjestelmiä tai tietoja se on koskenut sekä millaisia toimenpiteitä tilanteen korjaaminen edellyttää. Tutkinnan onnistumista tukevat erityisesti kattavat lokitiedot, riittävä lokien säilytysaika sekä ajantasainen käsitys organisaation järjestelmistä. Näiden avulla voidaan muodostaa kokonaiskuva tapahtumista, arvioida vaikutuksia ja estää vastaavien tapausten toistuminen.
Päivityksistä huolehtiminen, lokitietojen kerääminen ja niiden asianmukainen säilyttäminen luovat perustan, jonka varaan sekä ennaltaehkäisy että mahdollisten tietomurtojen tehokas selvittäminen rakentuvat.
Tutustu uuteen uhkamallinnuksen materiaalipakettiin
Olemme julkaisseet uhkamallinnuksen materiaalipaketin, jonka voit ladata käyttöösi verkkosivuiltamme. Materiaalit ovat kaikkien vapaasti hyödynnettävissä ja tarjoavat käytännönläheisiä ohjeita, työkaluja ja pohjia uhkamallinnuksen tekemiseen.
Ohjelmiston uhkamallinnus on menetelmä, jolla tunnistetaan yksittäiseen järjestelmään, ohjelmistoon tai palveluun kohdistuvia tietoturvauhkia ja arvioidaan niihin liittyviä riskejä. Tarkoituksena on tunnistaa tietoturvaan liittyvät riskit riittävän ajoissa. Uhkamallinnus tulisi tehdä ensimmäisen kerran jo ohjelmiston suunnitteluvaiheessa. Tällöin tietoturvaan liittyvät riskit voidaan huomioida ennen toteutusta, jolloin niiden hallinta on helpointa ja kustannustehokkainta.
Uutta materiaalipakettia voi hyödyntää esimerkiksi uhkamallinnukseen perehtymisessä, organisaation työpajojen suunnittelussa ja fasilitoinnissa sekä uhkamallinnuksen liittämisessä osaksi ohjelmistokehityksen elinkaarta. Kokonaisuus sisältää muun muassa uhkamallinnuksen pikaoppaan, riskien arviointiin tarkoitettuja materiaaleja sekä valmiita työpajapohjia.
Voit syventää osaamistasi syksyn aikana webinaareissa ja käytännön työpajoissa.
Ajankohtaiset huijaukset
Tässä koosteessa kerromme kuluneen viikon aikana Kyberturvallisuuskeskukselle ilmoitetuista huijauksista.
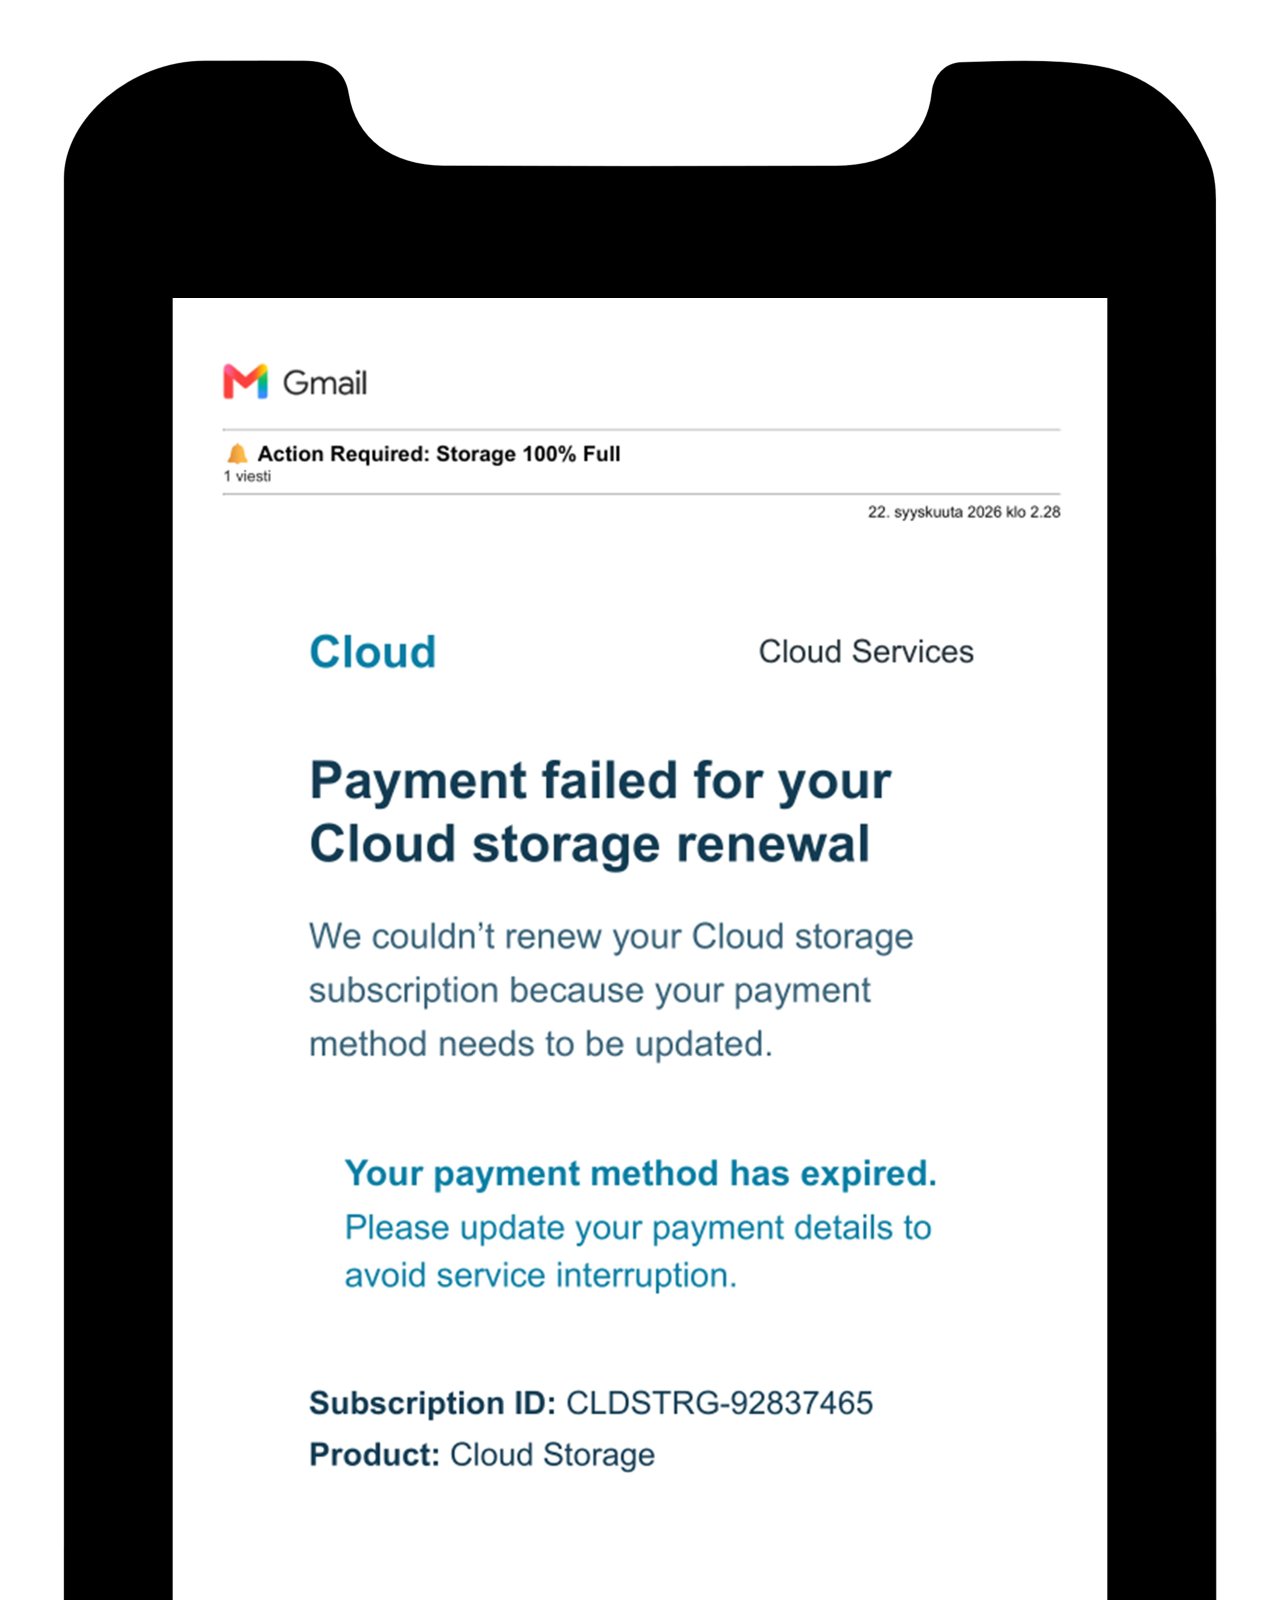
Sähköpostitse tulleissa viesteissä vastaanottajaa yritetään huijata pilvitallennustiloihin liittyvillä teemoilla. Esimerkissä väitetään, että vastaanottajan pilvitallennustilaan liittyviä maksutietoja tulisi päivittää.
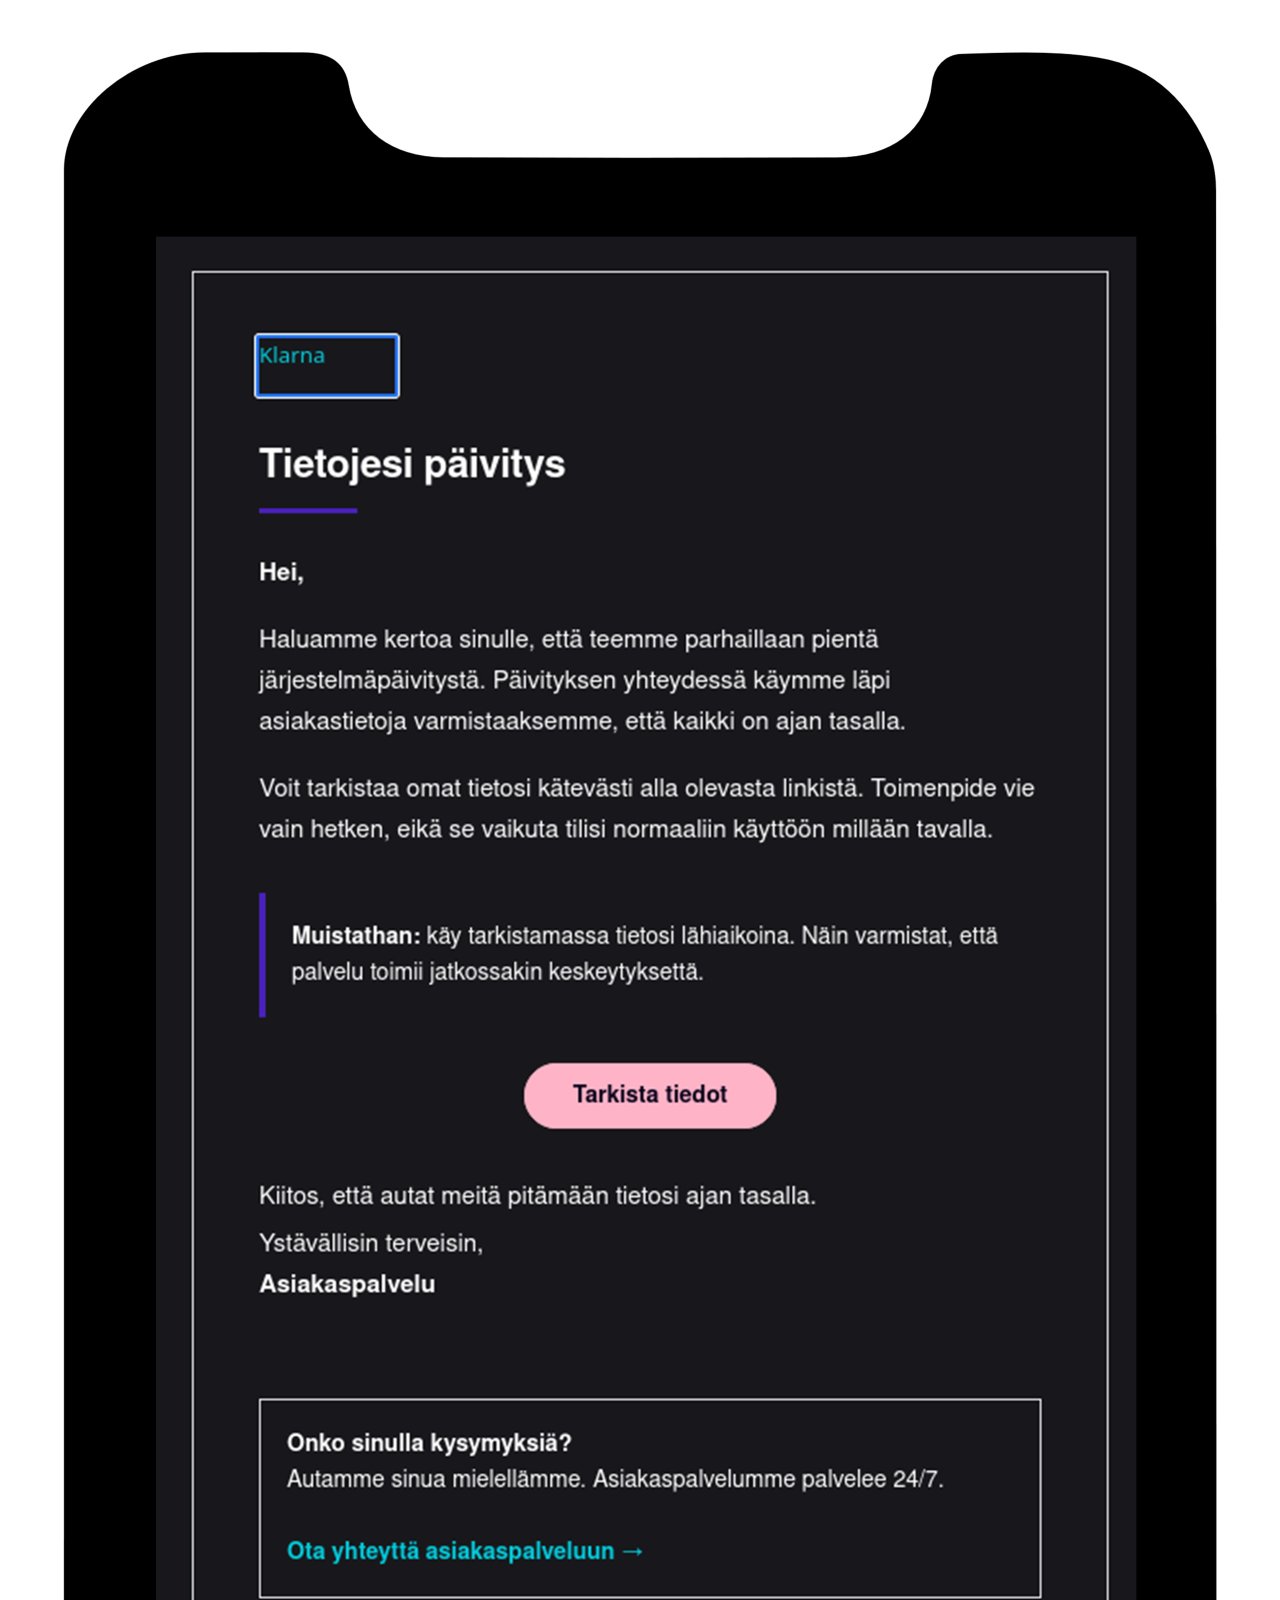
Klarnan nimissä lähetetty huijausviesti, joissa vastaanottajaa yritetään huijata vedoten asiakastietojen päivitykseen. Esimerkissä väitetään, että vastaanottajan tulisi linkin kautta tarkistaa omat asiakastietonsa. Linkki johtaa todellisuudessa rikollisten hallussa olevalle sivustolle.
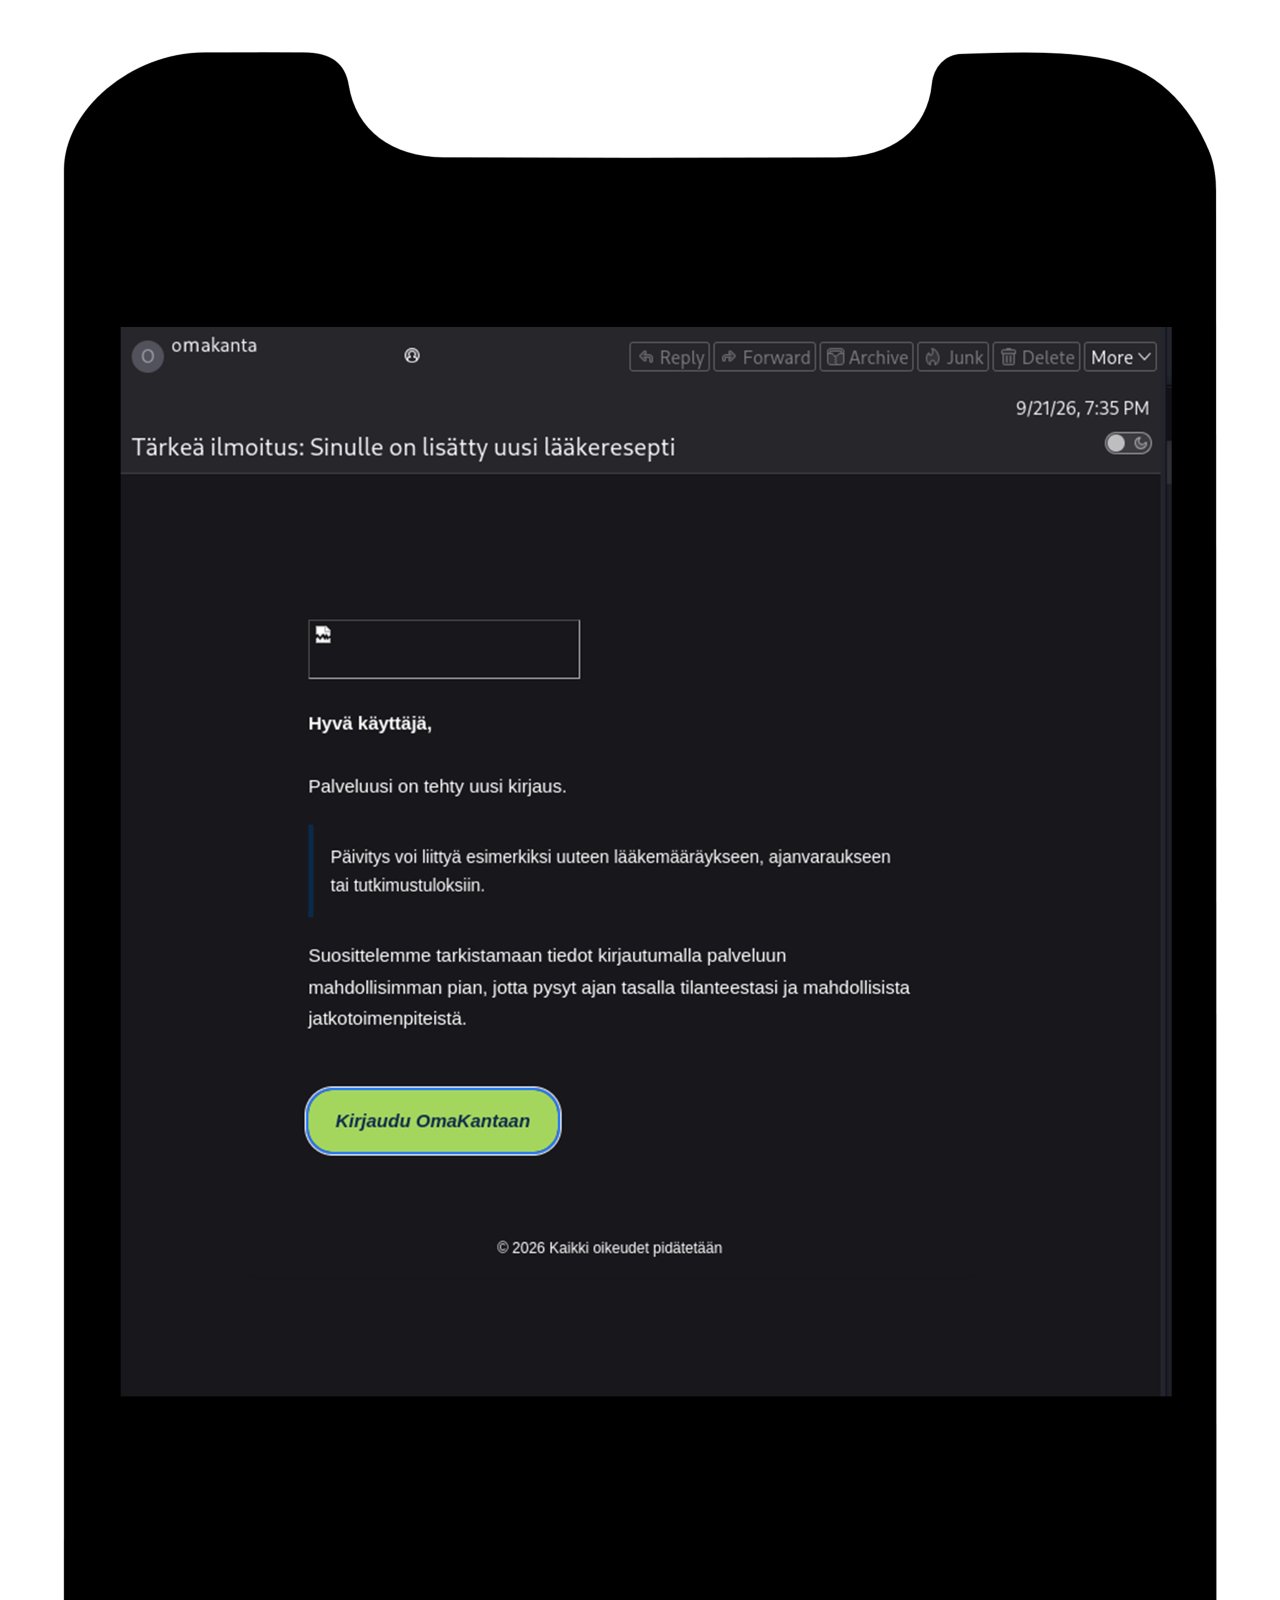
Oma Kanta -palvelun nimissä lähetetty tietojenkalasteluviesti, jossa vastaanottaja ohjataan lukemaan saapunut viesti klikkaamalla linkkiä, joka todellisuudessa johtaa rikollisten hallussa olevalle sivustolle.
Haavoittuvuudet
CVE: CVE-2026-94127
CVSS: 9.8 (CVSS 3.1)
Mikä: Aktiivisesti hyväksikäytetty kriittinen haavoittuvuus F5 BIG-IP Acces Policy Manager - tuotteessa
Tuote: F5 BIG-IP Access Policy Manager (APM)
Korjaus: Ohjelmistoon asennettava korjauspaketti F5 ohjeistuksen mukaisesti.
CVE: CVE-2026-93616
CVSS: 9.8 (CVSS 3.1)
Mikä: Aktiivisesti hyväksikäytetty kriittinen haavoittuvuus Check Pointin hallintapalvelimissa
Tuote: Check Point Security Management Server, Multi-Domain Security Management Server, Log Server, Multi-Domain Log Server ja SmartEv
Korjaus: Ohjelmistoon asennettava korjauspaketti Check Pointin ohjeistuksen mukaisesti.
Tutustu viikkokatsauksiin
Tämä on Kyberturvallisuuskeskuksen viikkokatsaus (raportointijakso 18.9.-24.9.2026). Viikkokatsauksessa jaamme tietoa ajankohtaisista kyberilmiöistä. Viikkokatsaus on tarkoitettu laajalle yleisölle kyberturvallisuuden ammattilaisista tavallisiin kansalaisiin.