Cybersäkerhetscentrets veckoöversikt – 40/2026
Cybersäkerhetscentret publicerade en allvarlig varning om dataintrång där man utnyttjar sårbara kantenheter. Programvarusårbarheter och utnyttjandet av dem har sedan länge varit centrala säkerhetsteman. Vi vill också påminna alla om hur viktigt snabb uppdatering och utredning av inbrottsspår är. Vi berättar också om nyheter från olika cyberövningar.
På denna sida
- Allvarlig varning: Sårbarheter i Citrix NetScaler ADC- och Gateway-produkter används för dataintrång
- Stärk dina informationssäkerhetsfärdigheter i vardagen i oktober
- Dataintrång i finska WordPress-webbplatser fortsätter – reagera snabbt på sårbarheterna
- I säkerhetsmyndigheternas cyberövning övades hanteringen av en situation där en organisations AI-tjänst blir föremål för ett cyberangrepp
- Aktuella bedrägerier
- Sårbarheter
- Bekanta dig med veckoöversikterna
Allvarlig varning: Sårbarheter i Citrix NetScaler ADC- och Gateway-produkter används för dataintrång
Cybersäkerhetscentret publicerade en allvarlig varning om sårbarheter i Citrix NetScaler ADC- och Gateway-produkter. Sårbarheterna har redan utnyttjats för dataintrång både i Finland och i övriga världen. System som omfattas av sårbarheter ska uppdateras omedelbart till korrigerade programvaruversioner. Det räcker inte att bara uppdatera en sårbar programvaruversion utan organisationerna ska även inspektera sin miljö för eventuella försök till utnyttjande och för dataintrång.
Stärk dina informationssäkerhetsfärdigheter i vardagen i oktober
Oktober är den europeiska cybersäkerhetsmånaden. Under månaden delar Traficom i sociala medier praktiska tips för trygg digital vardag för alla på nätverket Var försiktig på webben. Temana omfattar bland annat identifiering av bedrägerier och nätfiske, artificiell intelligens i bedrägerier, digital medieläskunnighet och användarens rättigheter i sociala medier.
Dataintrång i finska WordPress-webbplatser fortsätter – reagera snabbt på sårbarheterna
Våren 2026 fick Cybersäkerhetscentret anmälningar om intrång i WordPress i Finland där man använde sårbara tillägg. I juli började angriparna även använda en kritisk sårbarhet i WordPress-kärnprogramvara som även utnyttjades för intrång i finska webbplatser. Fenomenet fortsätter och till exempel webbplatser som hade komprometterats i juni–augusti har använts bland annat för att sprida skadliga program och att lura besökare med ClickFix-tekniken.
En komprometterad webbplats kan äventyra användare som besöker webbplatsen, eftersom angriparen kan använda webbplatsen för att sprida skadligt innehåll eller för att lura användare. Om man observerar ett dataintrång på en webbplats är det inte tillräckligt att enbart avlägsna det skadliga innehållet utan man ska ta reda på orsaken till intrånget och förhindra angriparens åtkomst till systemet. Ett sårbart tillägg kan utsätta hela webbplatsen för dataintrång och möjliggöra till exempel körning av skadlig kod eller informationsstöld.
Ett tydligt tecken på misstänkt aktivitet är om nya okända användare eller obekanta tillägg dyker upp på webbplatsen. I vissa fall kräver upptäckt av intrång eller skadlig kod att någon med teknisk kompetens granskar webbplatsens källkod och identifierar ovanlig eller svårtolkad kod. Angripare försöker ofta göra koden så svårläst och svårupptäckt som möjligt.
Den omfattande användningen av WordPress gör den till ett intressant mål för angripare. Publiceringsplattformen WordPress används i stor omfattning på privatpersoners, organisationers och företags webbplatser.
Informationssäkerhet på WordPress-webbplatserna kräver ständig uppmärksamhet eftersom angriparna använder aktivt sårbarheterna både i WordPress och i dess tillägg. En väl skyddad webbplats minskar risken för att bli drabbad av ett dataintrång och skyddar samtidigt även andra besökare på webbplatsen. I Cybersäkerhetscentrets anvisning hittar du praktiska tips för att skydda WordPress-webbplatsen och upprätthålla informationssäkerheten.
I säkerhetsmyndigheternas cyberövning övades hanteringen av en situation där en organisations AI-tjänst blir föremål för ett cyberangrepp
Förra veckan deltog Cybersäkerhetscentret i en nationell cyberövning som arrangerades i Jyväskylä och där säkerhetsmyndigheterna övade på att bemöta cyberangrepp och hantera deras konsekvenser. Ett nytt perspektiv i detta års övning var artificiell intelligens: för första gången i övningen utsattes även en AI-tjänst för ett angrepp.
Användningen av artificiell intelligens blir snabbt vanligare i olika organisationer och därför är det viktigt att öva relaterade cyberhot i praktiken. I övningen fick deltagarna testa sina verksamhetsmodeller i en situation där ett angrepp mot AI-tjänsten påverkar organisationens verksamhet.
För Cybersäkerhetscentret är de nationella cyberövningarna en viktig del av utvecklingen av egen verksamhet och samarbete. I övningar är det möjligt att testa informationsutbyte, att skapa en lägesbild samt samarbete bland olika aktörer i förhållanden som motsvarar verkliga krissituationer.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan.
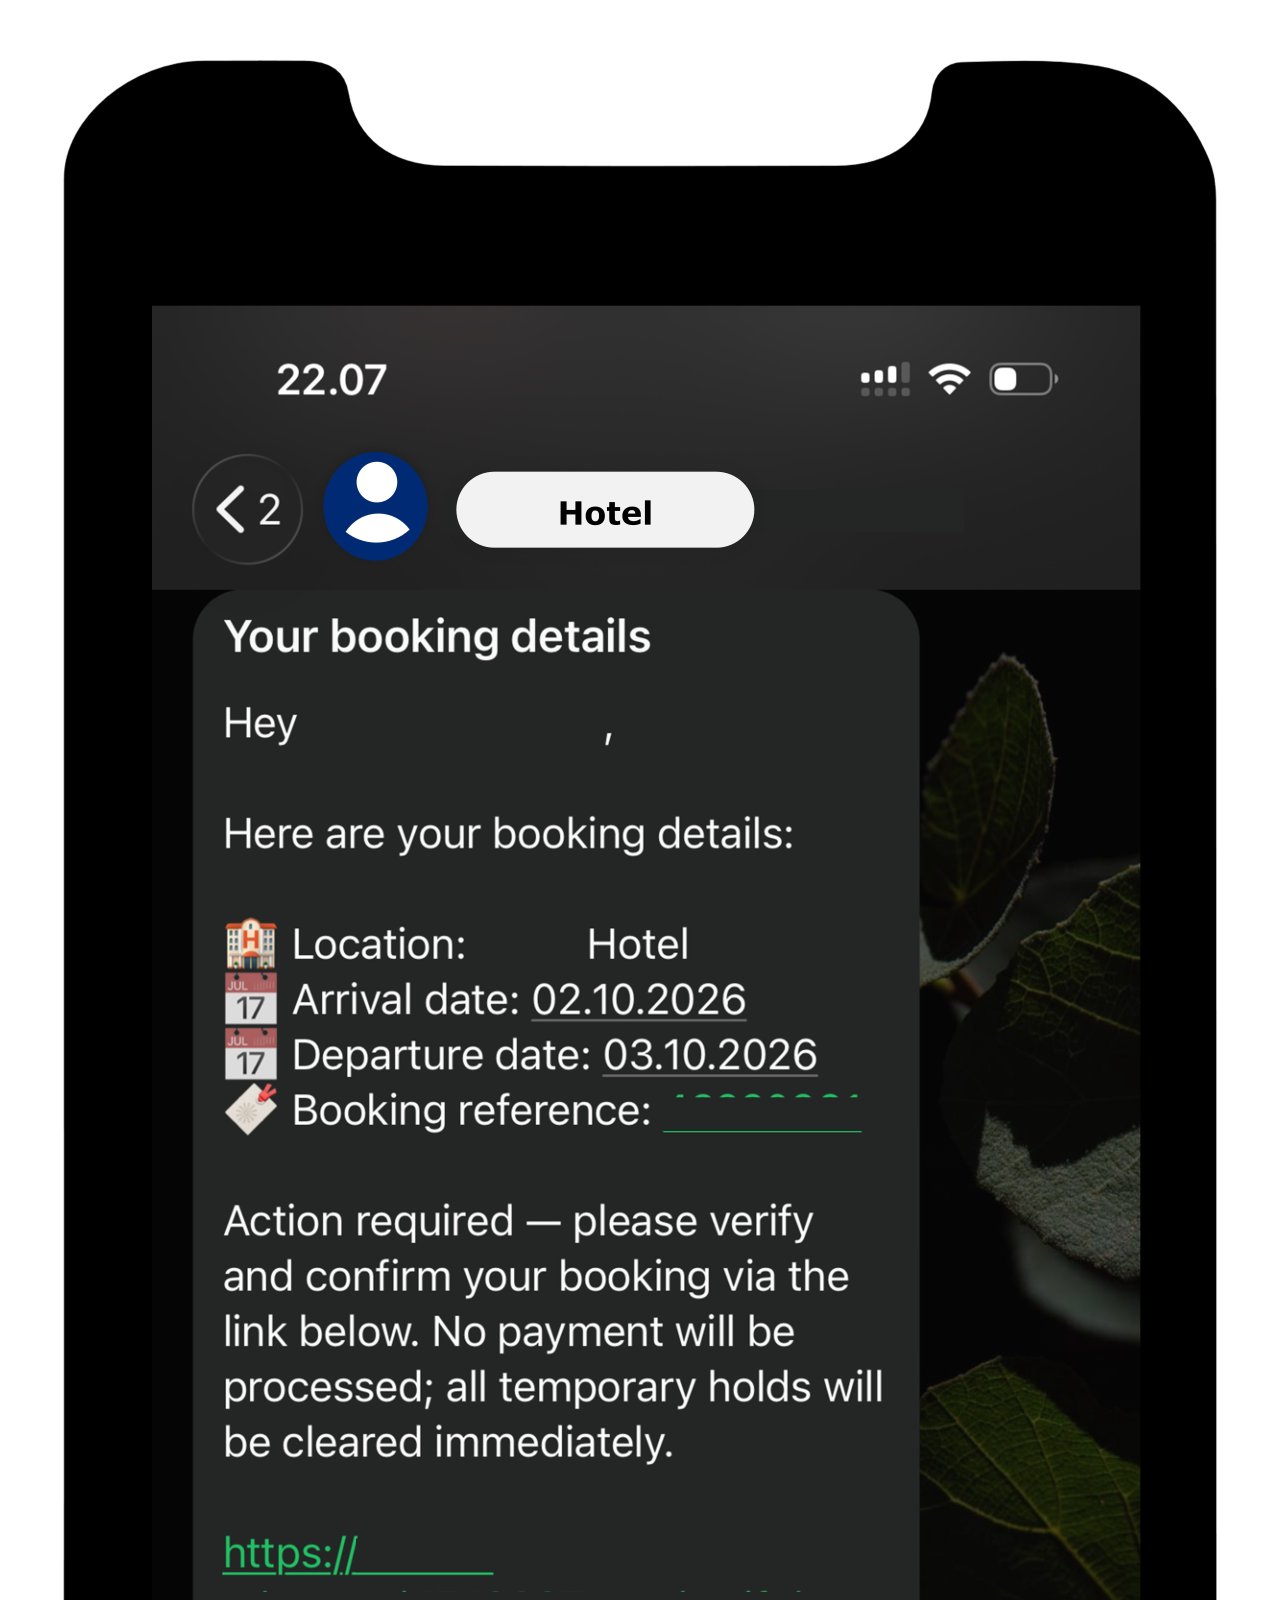
Ett bedrägerimeddelande som man fått via WhatsApp och där avsändaren beter sig vara en representant för hotellets reception och påstår att mottagarens hotellbokning kräver ytterligare bekräftelse. Sådana här bedrägerimeddelanden kan innehålla uppgifter som hänför sig till kundens verkliga bokning, t.ex. namnet på hotellet och tidpunkten för inkvarteringen. I bedrägerimeddelandet försöker man skapa en känsla av brådska genom att hota med att bokningen kommer att avbokas. Syftet är att få mottagaren öppna länken i meddelandet och ge sina uppgifter på en webbplats som kontrolleras av brottslingar.
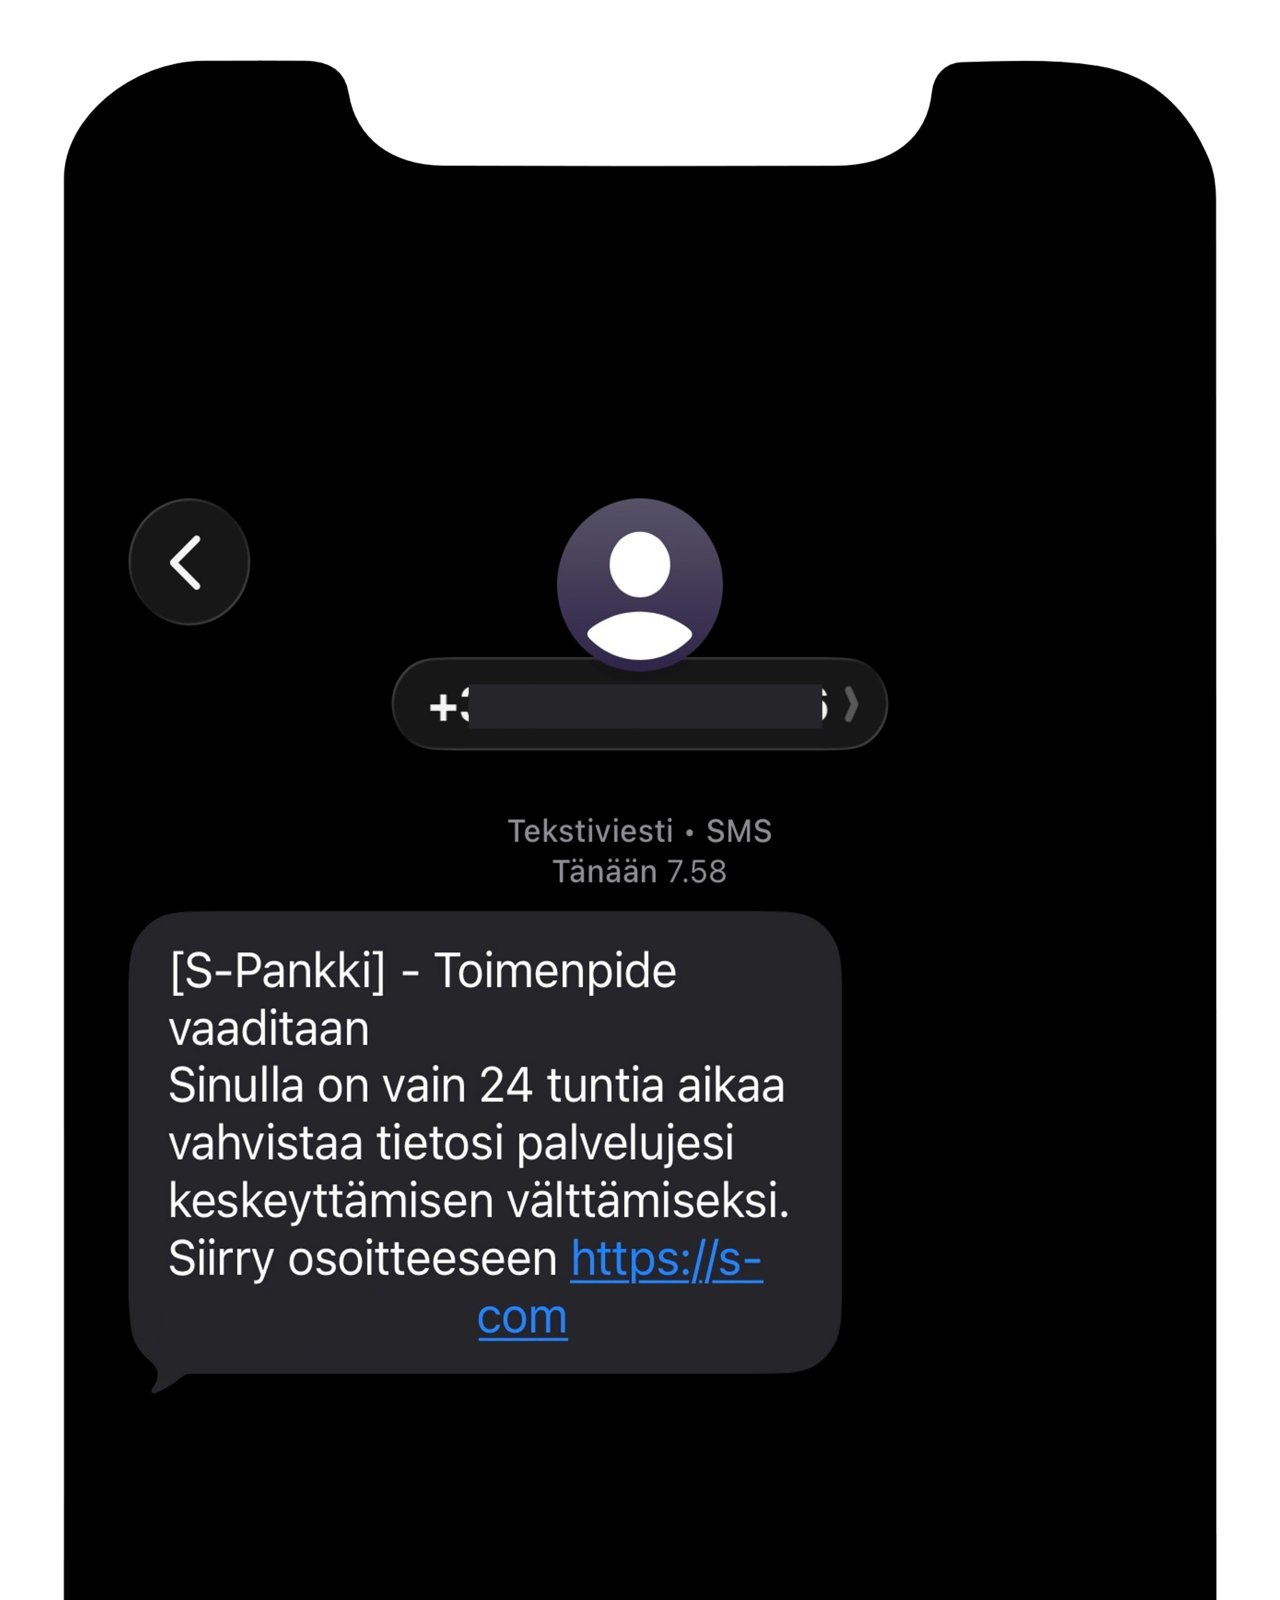
Ett bedrägerimeddelande som skickats i S-Bankens namn och där mottagaren uppmanas att bekräfta sina kunduppgifter för att kunna fortsätta använda tjänsten. I meddelandet skapas en känsla av brådska genom att påstå att utebliven bekräftelse kan leda till att tillgången till tjänsten spärras. Meddelanden innehåller även en länk till en webbplats som kontrolleras av brottslingar och vars syfte är att få användaren ge sina bankkoder eller andra känsliga uppgifter.
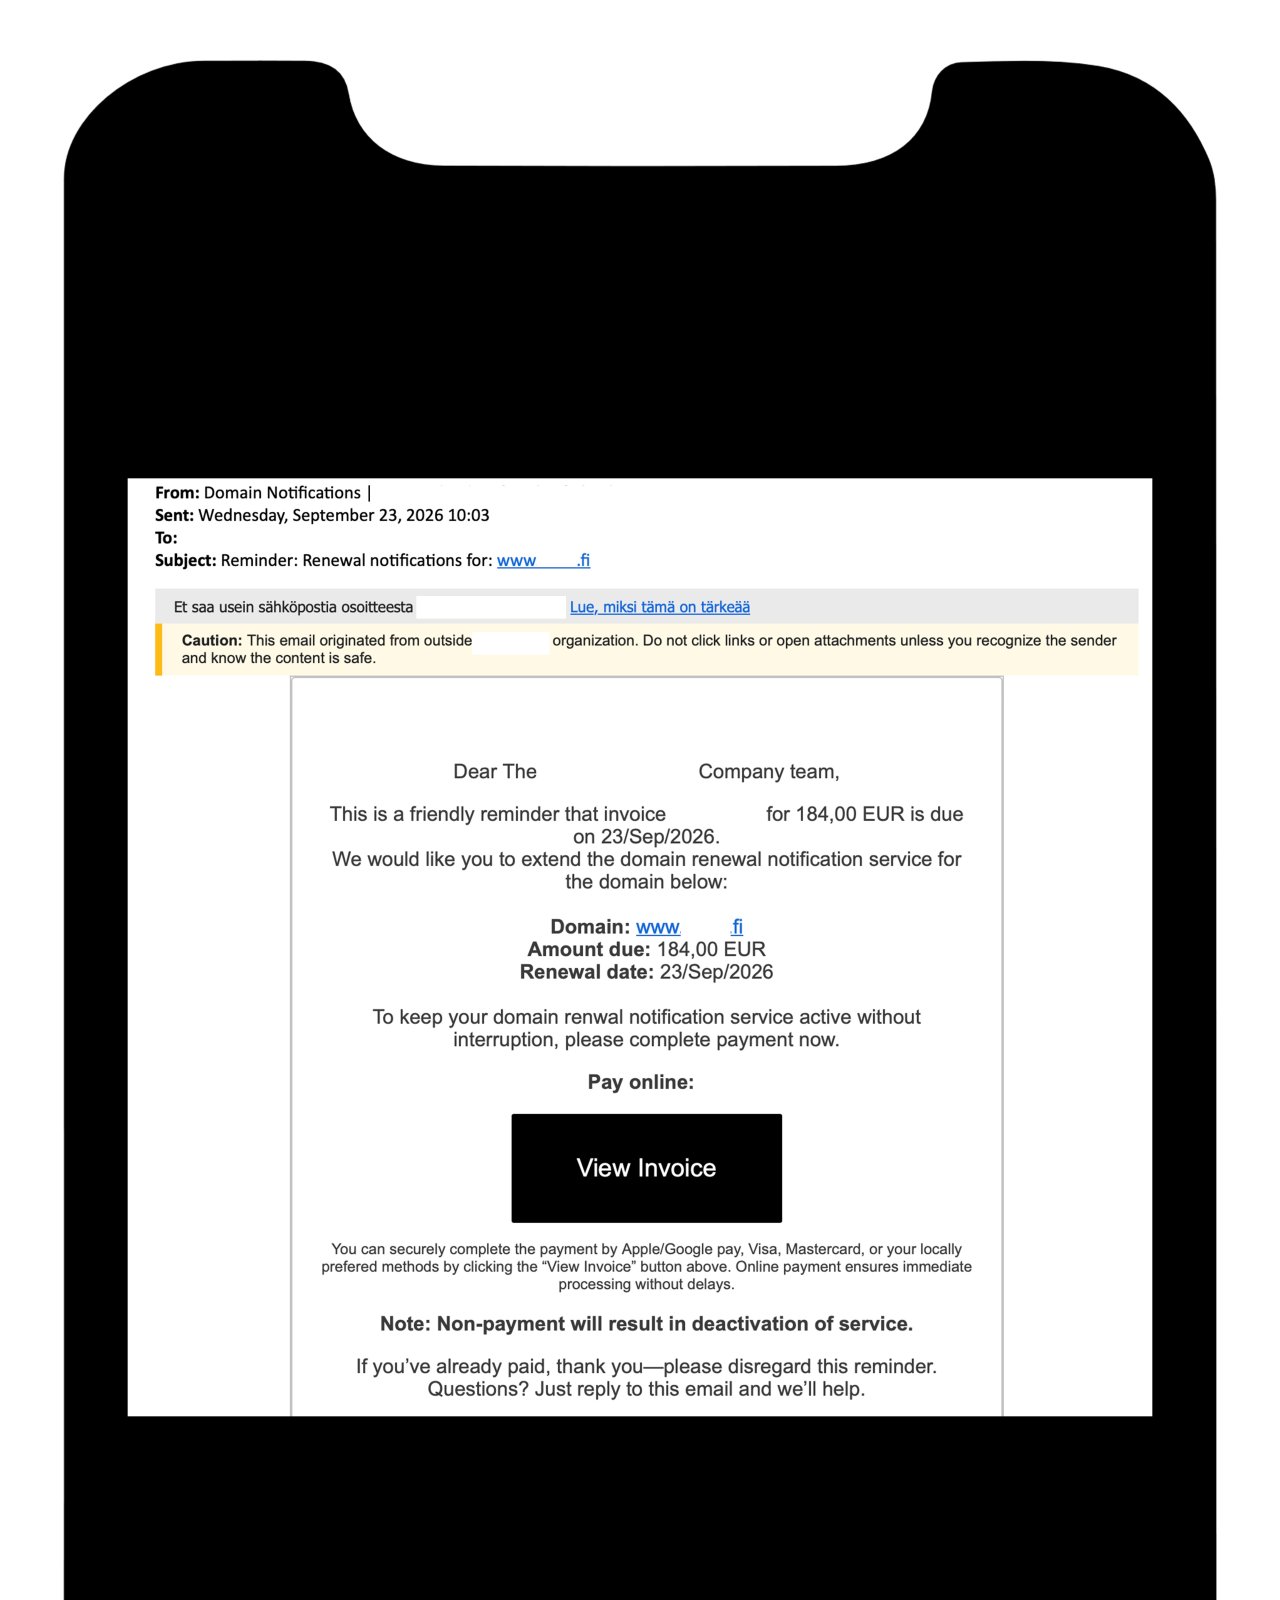
Ett bedrägerimeddelande som hänför sig till att förnya ett domännamn där man påstår att mottagarens domännamn håller på att gå ut eller riskerar att sluta fungera. I meddelandet uppmanas mottagaren att betala fakturan omgående för att domännamnet ska förbli i kraft. Länken i meddelandet leder till en webbplats där man visar en bluffaktura. Syftet är att få organisationen eller innehavaren av domännamnet betala obefogad faktura.
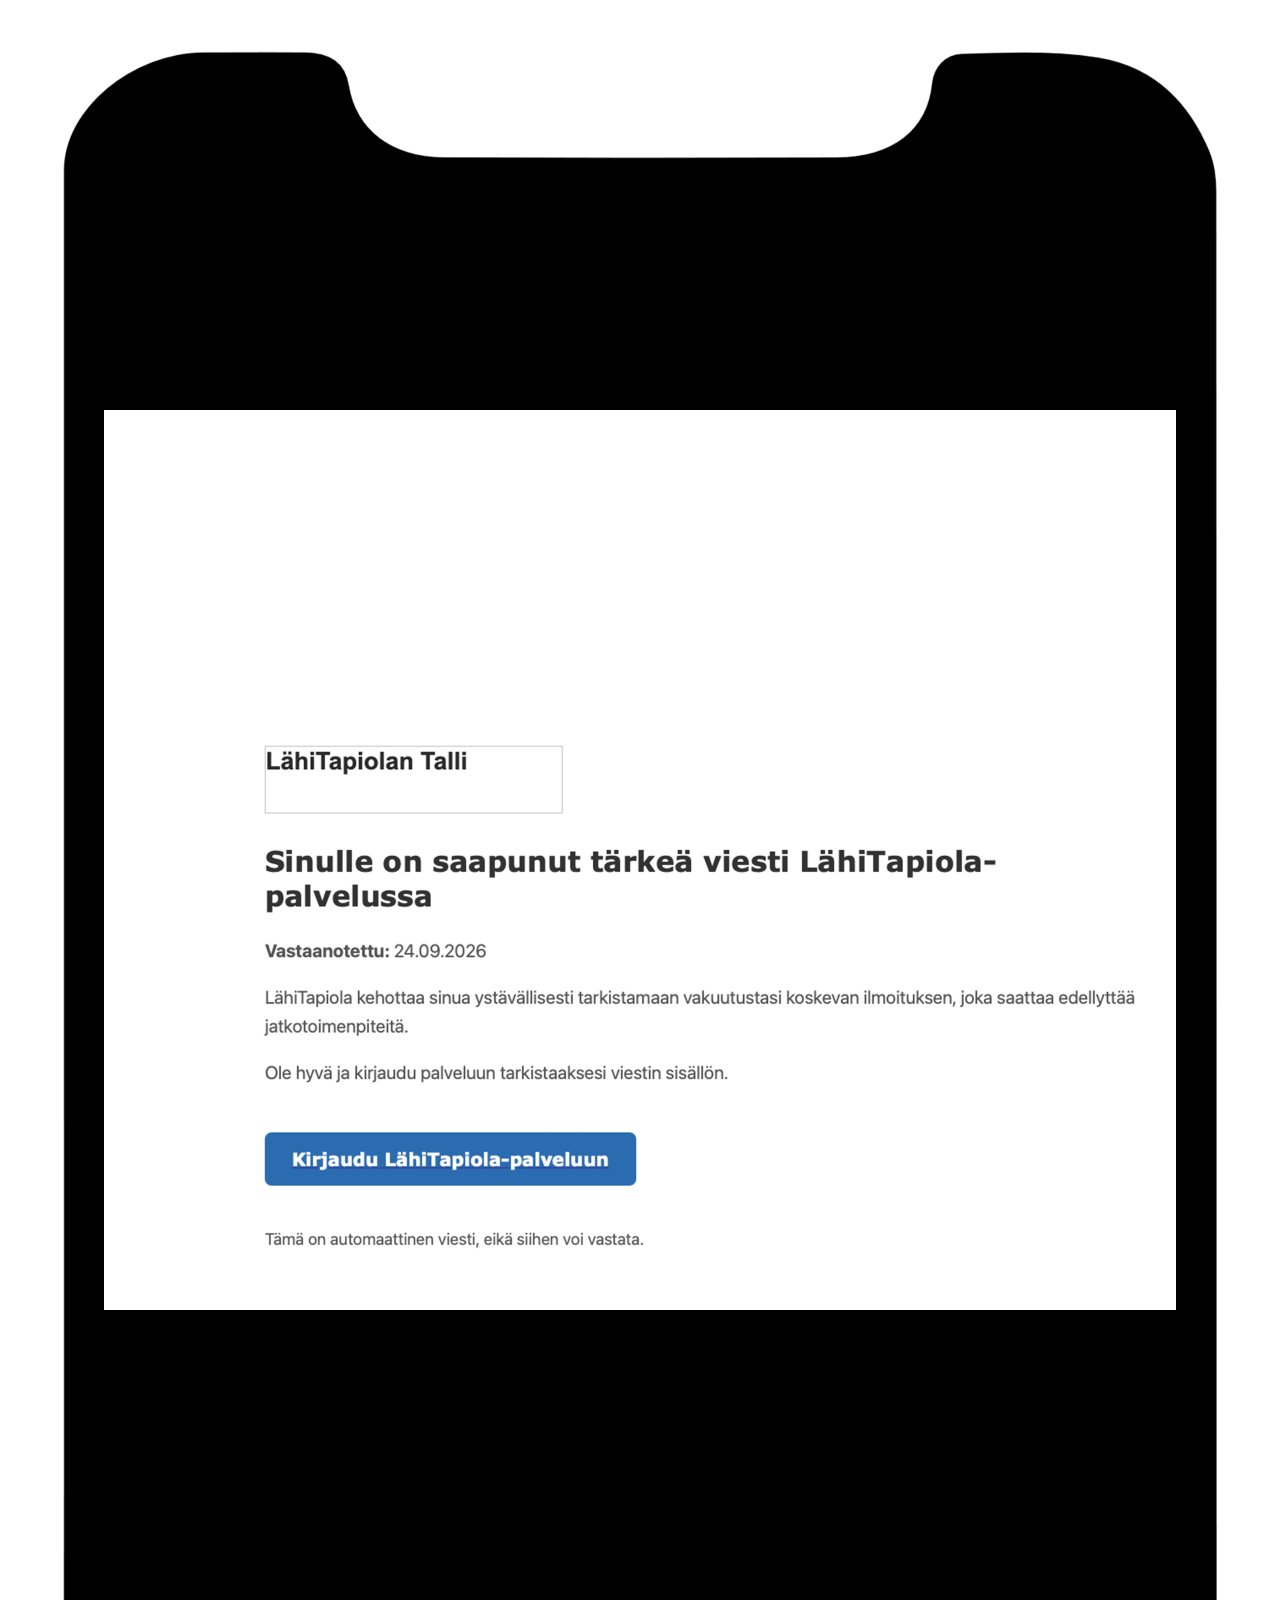
Ett nätfiskemeddelande skickat i LähiTapiolas namn där man berättar att mottagaren har fått ett viktigt meddelande eller en viktig anmälan om försäkringar. I meddelandet uppmanas mottagaren att logga sig in på tjänsten för att kontrollera saken och för att vidta eventuella fortsatta åtgärder. Inloggningslänken i meddelandet leder dock inte till LähiTapiolas officiella tjänst utan till en webbplats som drivs av brottslingar och vars syfte är att samla in användarens uppgifter.
Sårbarheter
CVE: CVE-2026-88771, CVE-2026-88772, CVE-2026-88773, CVE-2026-88774, CVE-2026-88775, CVE-2026-88776, CVE-2026-88777 ja CVE-2026-88778
CVSS: 7.0 - 9.5 (CVSS 4.0, kritisk)
Vad: Flera kritiska sårbarheter i Citrix Netscaler ADC & Gateway-produkter
Produkt: Citrix Netscaler ADC och Gateway
Korrigering: Uppdatera produkterna till den senaste versionen.
CVE: CVE-2026-76504
CVSS: 9.8 (CVSS 3.1, kritisk)
Vad: Cisco har offentliggjort en kritisk sårbarhet i produkten Catalyst SD-WAN Manager som möjliggör fjärradministration av systemet med administratörsrättigheter utan autentisering.
Produkt: Cisco Catalyst SD-WAN-produkter
Korrigering: Uppdatera produkten till den senaste versionen.
Bekanta dig med veckoöversikterna
Det här är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 25.9–1.10.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.