
Cybersäkerhetscentrets veckoöversikt – 38/2026
Den här veckan berättar vi om vd-bedrägerier och hälsar er välkomna till seminariet GovCyber Finland 2026. Dessutom behandlar vi skadeprogramsfenomenet ClickFix och Barometern för digital säkerhet 2026, som publicerades av Myndigheten för digitalisering och befolkningsdata. Avslutningsvis tar vi en titt på aktuella bedrägerier och de sårbarhetsmeddelanden som publicerats under veckan.
På denna sida
- Vd-bedrägerier förekommer dagligen
- Välkommen till seminariet GovCyber Finland 2026
- Skadeprogram som sprids med ClickFix-tekniken kan motverkas genom att känna igen attackförsöket
- Finländarnas förtroende för säkerheten i digitala tjänster stärks – bedrägerier är fortfarande vanliga
- Aktuella bedrägerier
- Sårbarheter
- Bekanta dig med veckoöversikten
Vd-bedrägerier förekommer dagligen
Vd-bedrägerier är bedrägerier där anställda i en organisation kontaktas genom ett meddelande som förfalskats för att se ut att komma från en chef, i syfte att på ett eller annat sätt komma över pengar. Chefen behöver inte vara just ett företags verkställande direktör, eftersom olika organisationer använder olika titlar. Till Cybersäkerhetscentret har det rapporterats fall där bedragaren utger sig för att vara till exempel generaldirektör, kommundirektör, styrelseordförande, general, ärkebiskop, rektor, borgmästare, överläkare, intendent eller generalsekreterare. Bedragarna är skickliga på att göra grundligt bakgrundsarbete och ta reda på vilka personer som ansvarar för verksamheten i organisationen.
Kriminella är intresserade av allt som handlar om pengar. Ju mer inflytelserik en chef är, desto mer attraktivt är det för en kriminell att utge sig för att vara chefen. En kriminell som på ett trovärdigt sätt utger sig för att vara chef får ofta sina önskemål uppfyllda utan frågor. Bedragaren som utger sig för att vara chef kan be en anställd köpa presentkort som företagsgåvor eller betala en viss faktura utan att följa bokföringsrutinerna och de normala kontrollerna. Ofta är förevändningen att chefen sitter i ett möte och inte kan svara i telefon, men att ärendet måste skötas snabbt och utan frågor.
Håll fast vid överenskomna rutiner
För att undvika bedrägerier är det viktigt att komma överens om gemensamma regler för godkännande av inköp och betalningar och att hålla fast vid dem. Betalningar och inköp som avviker från det normala bör kontrolleras en extra gång.
Var särskilt uppmärksam på följande:
- brådska
- avvikelser, till exempel från överenskomna rutiner
- ändringar, till exempel i kontouppgifterna på en faktura eller det konto som lönen betalas till
- en misstänkt e-postadress eller ett misstänkt konto i en snabbmeddelandetjänst.
AI-verktygen blir hela tiden bättre och de kriminella lär sig att använda dem. Med hjälp av AI går det att skapa trovärdiga ljudinspelningar, bilder och videor som får det att framstå som om en chef i den egna organisationen medverkar. Kriminella kan också beräkna hur mycket det lönar sig att investera i ett bedrägeri och hur dyra verktyg det är värt att använda för olika bedrägerier. Internationellt har man redan sett bedrägerier i miljonklassen där mycket avancerade AI-verktyg har använts, men inte heller i Finland går det att känna sig säker från sådana bedrägerier.
Välkommen till seminariet GovCyber Finland 2026
Vårt årliga informationssäkerhetsseminarium, som behandlar aktuella teman och fenomen inom cybersäkerhet, ordnas den 29 oktober 2026 i samband med mässan Cyber Security Nordic på Helsingfors Mässcentrum. Cyber Security Nordic är ett av de mest betydande evenemangen inom cybersäkerhet i Norden
Evenemanget erbjuder ett brett urval av framstående talare från Finland och andra länder. Dessutom presenterar organisationer inom statsförvaltningen och företag sin verksamhet och sina tjänster.
Skadeprogram som sprids med ClickFix-tekniken kan motverkas genom att känna igen attackförsöket
Under sensommaren och början av hösten har Cybersäkerhetscentret fortsatt att få flera anmälningar om fall där skadeprogram har spridits på komprometterade webbplatser med hjälp av attacktekniken ClickFix. Tekniken har också använts på webbplatser under finländska domännamn. I flera fall har den del som sprider ClickFix-skadeprogram installerats på en komprometterad WordPress-webbplats.
ClickFix är en modern attackteknik för spridning av skadliga program. Tekniken bygger på att användarna är vana vid att lösa små uppgifter, såsom kontroller av typen "Bekräfta att du är en människa" och CAPTCHA-kontroller, i samband med vanlig webbsurfning. Angriparen lockar användaren att klicka på en knapp som verkar harmlös och trycka på vissa tangenter. Samtidigt aktiverar offret dock det skadliga innehåll som angriparen har placerat på webbplatsen. Följden kan till exempel bli att ett informationsstjälande skadligt program eller ett utpressningsprogram som låser datorn installeras på datorn.
Effekterna av attacktekniken ClickFix kan förhindras och begränsas genom tekniska åtgärder i organisationerna. Dessutom kan enskilda användare identifiera och undvika lockbeten som används i ClickFix-tekniken och som uppmanar dem att kopiera och klistra in text på kommandoraden på den egna enheten.
Så kan du motverka en ClickFix-attack
- Kopiera och klistra inte in text från en webbplats i kommandotolken på din dator om du inte vet exakt vad du gör.
- Var försiktig med uppmaningar på webbplatser att öppna Kör- eller PowerShell-fönster (kommandotolk) på din egen enhet.
- Rapportera misstänkta observationer enligt din organisations praxis.
Finländarnas förtroende för säkerheten i digitala tjänster stärks – bedrägerier är fortfarande vanliga
Enligt Barometern för digital säkerhet, som publicerats av Myndigheten för digitalisering och befolkningsdata, har finländarnas förtroende för säkerheten i digitala tjänster och enheter vänt uppåt efter flera år. Finländarna har särskilt stort förtroende för myndigheter, finansbranschen och inhemska digitala tjänster.
Alla digitala tjänster väcker dock inte lika stort förtroende. Användningen av AI har mer än fördubblats på två år, och redan nästan hälften av finländarna använder AI-tjänster minst en gång i månaden. Trots det har endast 23 procent av finländarna stort förtroende för informationssäkerheten i AI-tjänster eller för det innehåll som tjänsterna producerar. Även förtroendet för innehåll i sociala medier har fortsatt att minska.
Även om förtroendet för säkerheten i digitala tjänster och enheter generellt har stärkts, berör bedrägerier fortfarande en stor del av finländarna. Under det senaste året har 81 procent av finländarna stött på ett digitalt bedrägeri eller ett bedrägeriförsök. Motsvarande andel i EU är 75 procent. I verkligheten är andelen finländare som utsätts för bedrägeriförsök sannolikt ännu större, eftersom alla bedrägerier inte nödvändigtvis identifieras.
Tio procent av finländarna uppger att de har förlorat pengar till följd av ett bedrägeri. Av dem som har förlorat pengar uppger nästan en tredjedel att bedrägerierna har orsakat betydande ekonomiska bekymmer.
Trots att hoten är vanliga ger Barometern för digital säkerhet en mer positiv bild än tidigare av finländarnas digitala kristålighet. Hoten har inte försvunnit, men medborgarnas förmåga att identifiera dem och skydda sig mot dem verkar ha stärkts. Dessutom har det varit möjligt att begränsa nätbrottslingarnas verksamhet med tekniska metoder genom ett omfattande samarbete mellan myndigheter och näringslivet.
Aktuella bedrägerier
I den här sammanfattningen berättar vi om aktuella bedrägerier som har rapporterats till Cybersäkerhetscentret under den senaste veckan.
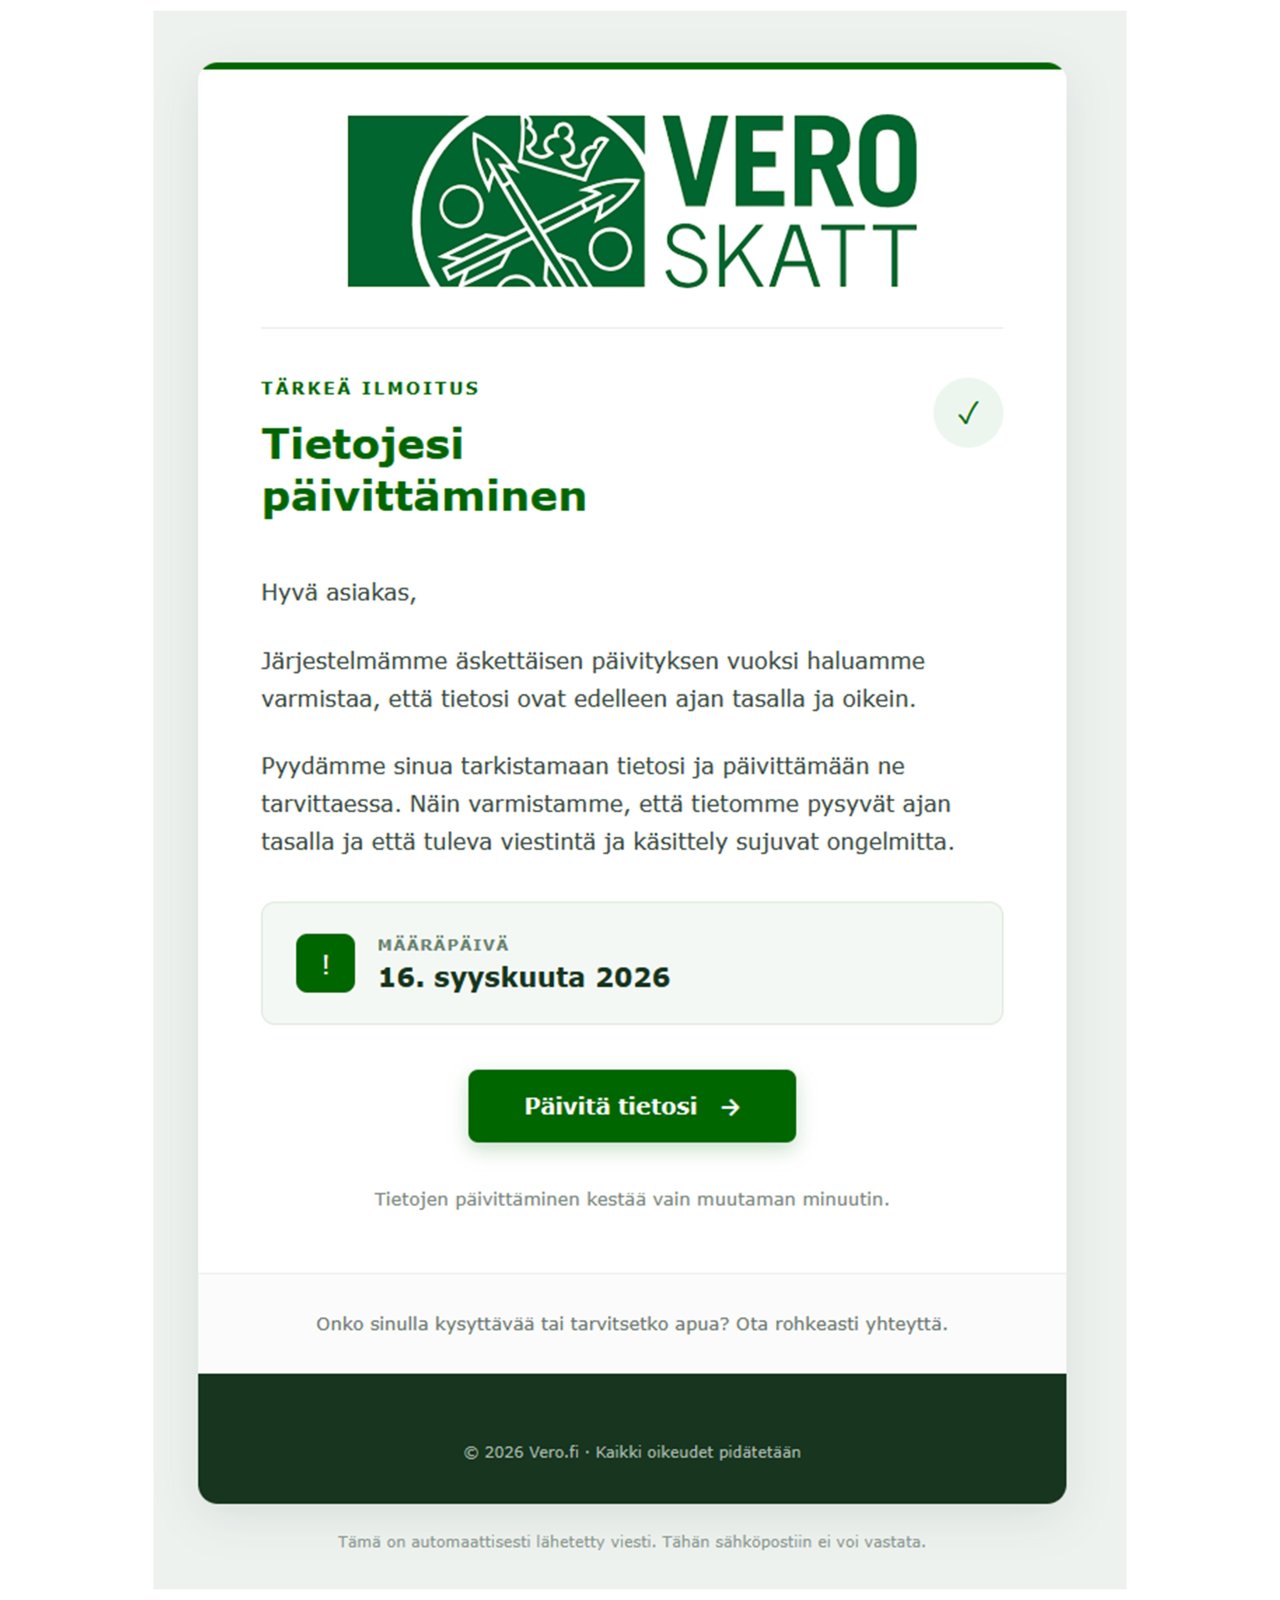
Nätfiskemeddelande som skickats via e-post i Skatteförvaltningens namn. I meddelandet uppmanas mottagaren att klicka på en länk för att uppdatera sina uppgifter. Länken leder i själva verket till en nätfiskesida som samlar in bankkoder. Kontrollera avsändarens adress och vart länken leder.
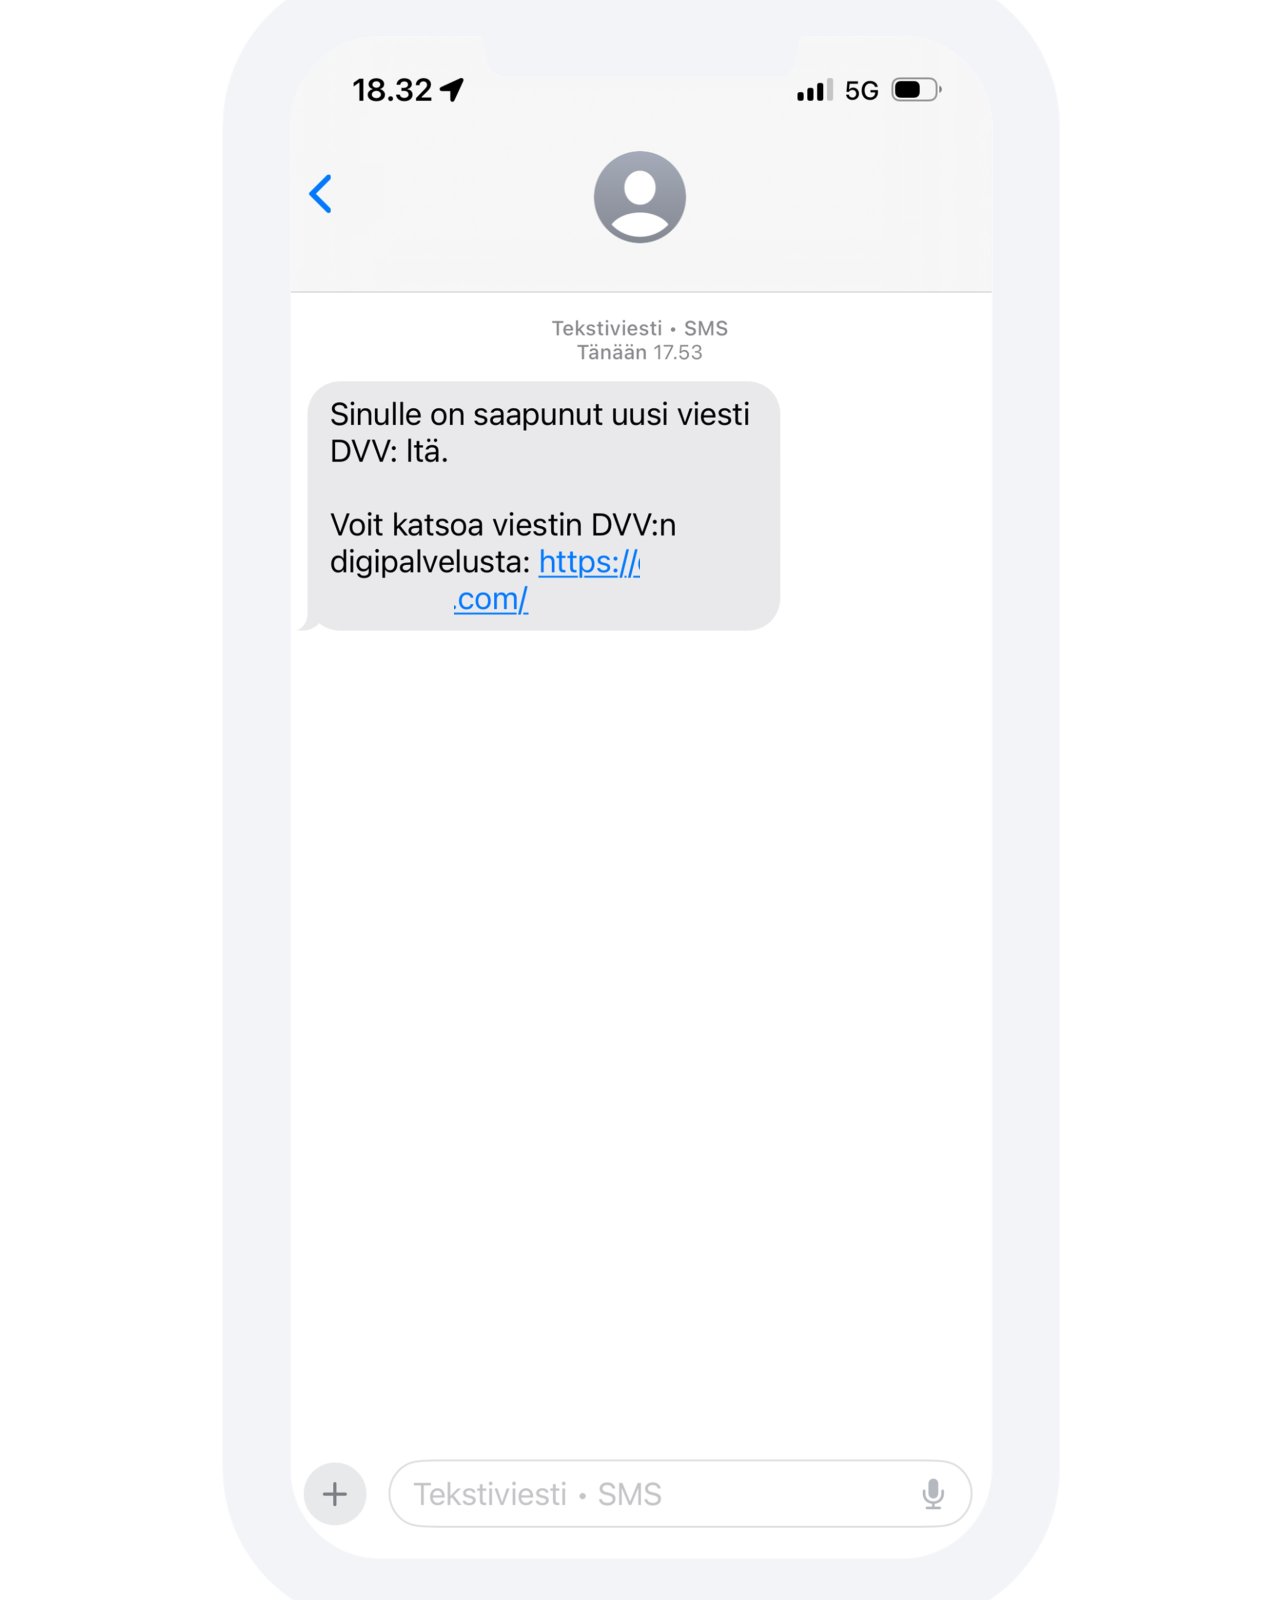
Nätfiskesms som skickats i Myndigheten för digitalisering och befolkningsdatas namn, där mottagaren uppmanas att läsa ett inkommet meddelande genom att klicka på en länk som i själva verket leder till en nätfiskesida som kontrolleras av kriminella. Länken i sms:et leder inte till en webbplats som tillhör Myndigheten för digitalisering och befolkningsdata.
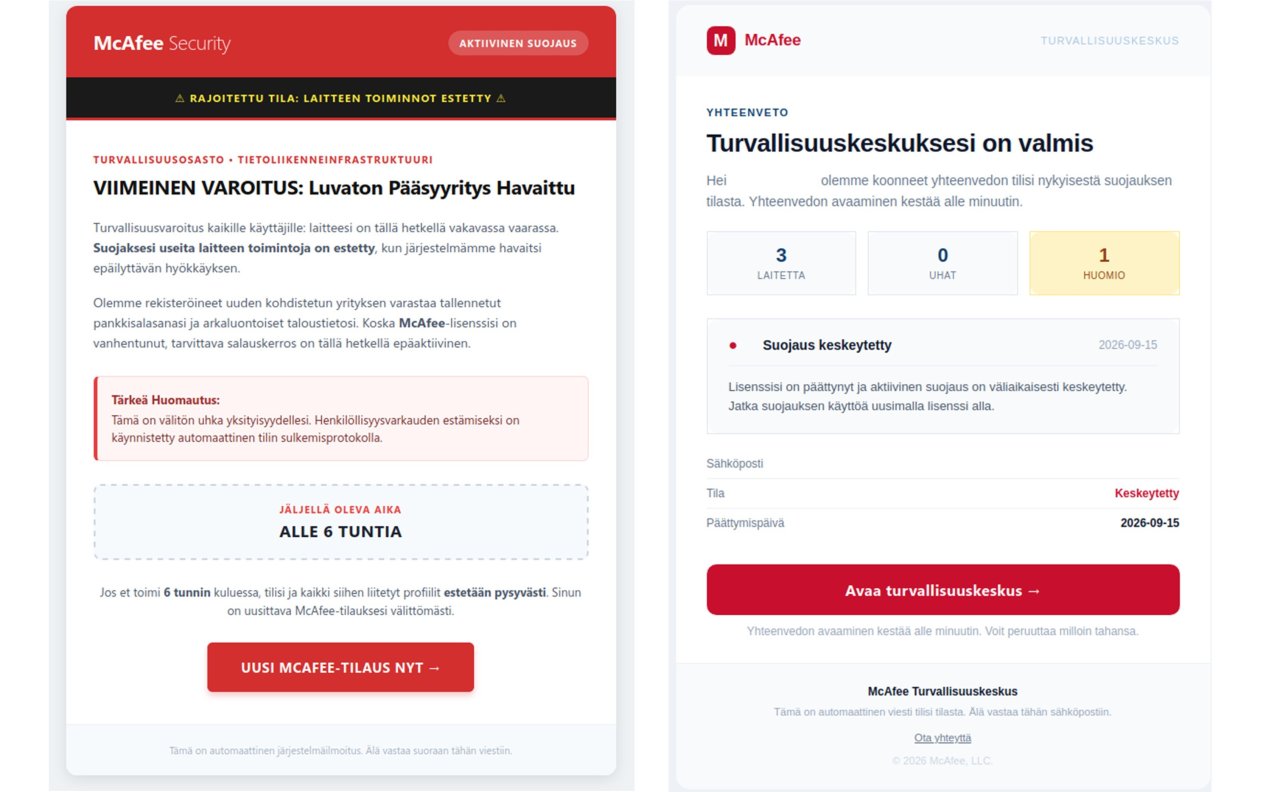
Nätfiskemeddelanden som skickats via e-post i McAfees namn, där mottagaren försöker luras till en nätfiskesida under förevändning att prenumerationen ska förnyas. I det ena exemplet påstås att någon har fått obehörig åtkomst till mottagarens enhet.
Sårbarheter
CVE: CVE-2026-85706 m.fl.
CVSS: 10.0 (CVSS 3.1, kritisk)
Vad: GitLab Community Edition (CE) och Enterprise Edition (EE) har en kritisk path traversal-sårbarhet.
Produkt: GitLab CE och EE
Korrigering: Uppdatera produkterna till den senaste versionen.
CVE: CVE-2026-76461
CVSS: 9.8 (CVSS 3.1, kritisk)
Vad: Cisco Secure Email Gateway-produkterna har en kritisk sårbarhet som har konstaterats utnyttjas aktivt. Sårbarheten gör det möjligt för en oautentiserad fjärrangripare att köra godtyckliga SQL-satser och kommandon i enhetens operativsystem med root-behörighet (huvudanvändarrättigheter).
Produkt: Cisco Secure Email Gateway
Korrigering: Uppdatera enheten till en korrigerad programvaruversion
CVE: CVE-2026-76460
CVSS: 10.0 (CVSS 3.1, kritisk)
Vad: En kritisk sårbarhet har upptäckts i produkterna Cisco Identity Services Engine (ISE) och Cisco ISE Passive Identity Connector (ISE-PIC). Sårbarheten gör det möjligt för en oautentiserad angripare att kringgå inloggningen till enhetens administrationsgränssnitt.
Produkt: Cisco Identity Services Engine (ISE) och Cisco ISE Passive Identity Connector (ISE-PIC)
Korrigering: Uppdatera enheten till en korrigerad programvaruversion
Bekanta dig med veckoöversikten
Detta är Cybersäkerhetscentrets veckoöversikt (rapporteringsperiod 11.9–17.9.2026). Vår veckoöversikt innehåller information om aktuella cyberfenomen. Veckoöversikten är avsedd för alla från cybersäkerhetsexperter till vanliga medborgare.